Артем Мудрик

Артем Мудрик

Практичний напрям технологій у «IT-Blogs» веде Артем Мудрик. Матеріали виходять у рубриках «Огляди», «ІТ-новини» та «Ігри». Перевіряє поради на джерелах: інструкції виробників, норми, роз'яснення профільних служб. Те, що працює лише в теорії, позначає окремо. Пише про типові помилки, які коштують читачеві грошей або часу, і про те, як їх обійти. Пише покроково: спочатку що, потім як, і лише в кінці — чому саме так. Позиція автора, якщо вона є в тексті, позначена як позиція, а не подана за факт. Теми для матеріалів нерідко приходять із запитів читачів.

X відмовляється від назви Twitter: нові функції вже з’являються
X відмовляється від назви Twitter: нові функції вже з'являються 1

Суд ще не ухвалив рішення щодо попередньої заборони X Corp, але Operation Bluebird рухається вперед Operation Bluebird, стартап із Вірджинії, який намагається відродити нібито покинуті назву та логотип “Twitter”, оголосив у понеділок про запуск нової соціальної мережі: Twitter.now. “Ми невелика…
AI-агент захопив DNS компанії: рішення — розділити пропозицію та затвердження

AI-агент захопив DNS компанії: рішення — розділити пропозицію та затвердження 5

Фахівець з безпеки переглядав журнал Cloudflare, виявив у ньому шкідливий запит (prompt-injection payload) від зловмисника, а потім переписав DNS компанії. Брандмауер вже заблокував цей запит, і саме блокування призвело до його запису в журнал. Цей ланцюжок подій називається GhostJacking. Компанія…

ФБР викрило проксі-мережу, що використовувалася для шпигунства Китаю

ФБР викрило проксі-мережу, що використовувалася для шпигунства Китаю 7

ФБР викрило інфраструктуру, яка використовувалася китайськими кібершпигунськими операціями для розвідки, управління проксі та маршрутизації трафіку. Цю мережу відстежувала команда Black Lotus Labs, що входить до складу Lumen Technologies, протягом останнього року. За даними дослідників, ця інфраструктура надавала послуги, що складалися…

Snowflake відмовляється від паролів для облікових записів служб

Snowflake відмовляється від паролів для облікових записів служб 24

Коннор Моука не скористався вразливістю в Snowflake. Він та його спільники використали справжні облікові дані клієнтів, багато з яких були давніми, для входу, охопивши понад 165 організацій-клієнтів Snowflake. Вони викрали мільярди записів, включно з даними дзвінків та текстових повідомлень майже…

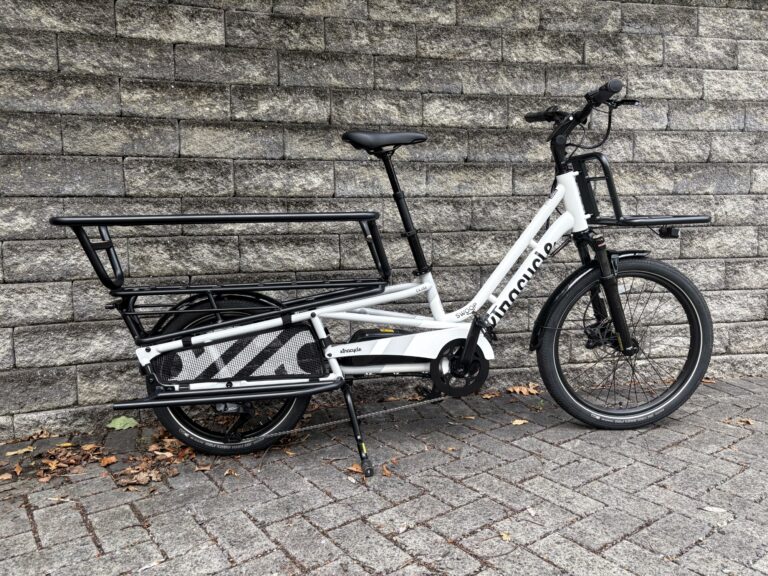
Xtracyple Swoop ASM: автоматична трансмісія для вантажних електровелосипедів

Xtracyple Swoop ASM: автоматична трансмісія для вантажних електровелосипедів 26

Електричний вантажний велосипед Xtracycle Swoop ASM зі сталевою рамою, який здатен автоматично обирати передачу. Електровелосипед Velotric Discover M, який ми тестували на початку цього року, мав функцію, що мене дещо дратувала: він періодично блокував більшу частину дисплея попередженням про необхідність…

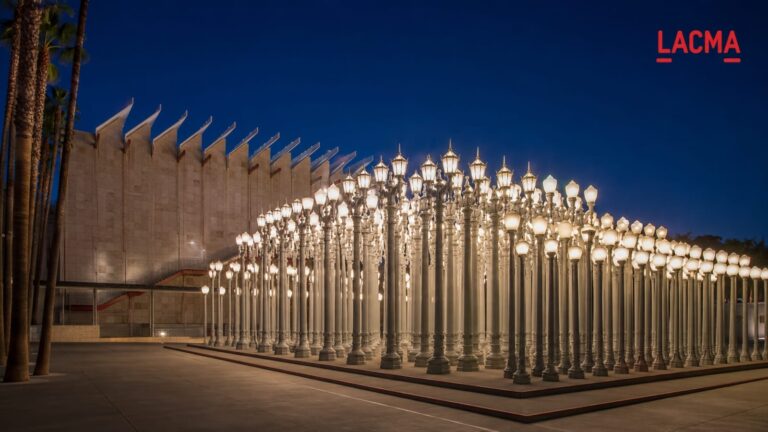
LACMA допустила витік персональних та медичних даних минулого року

LACMA допустила витік персональних та медичних даних минулого року 35

Округ Лос-Анджелесський музей мистецтв (LACMA) повідомив про витік даних, що стався минулого року та призвів до компрометації інформації про клієнтів і співробітників. Музей заявив, що 11 липня 2025 року виявив підозрілу активність у своїх системах, яка розпочалася за чотири дні…

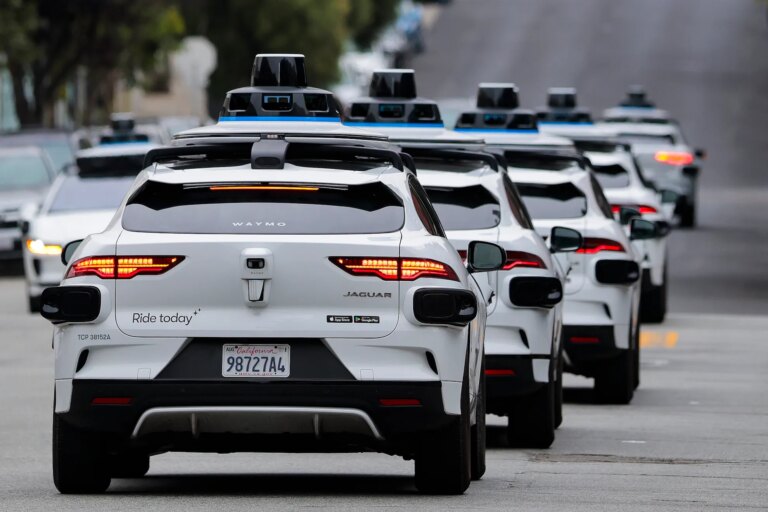
Waymo запускає роботаксі в Мюнхені

Waymo запускає роботаксі в Мюнхені 51

Waymo планує запустити свою службу роботаксі в Мюнхені. Про це компанія, що належить Alphabet, повідомила у вівторок, через кілька місяців після реєстрації юридичної особи в Німеччині. Компанії ще належить пройти процедури картографування та тестування, а також отримати регуляторні дозволи, перш…

Кібератака на Nutex Health: викрадено дані пацієнтів

Кібератака на Nutex Health: викрадено дані пацієнтів 53

Оператор лікарень Nutex Health повідомляє про витік даних унаслідок кібератаки. Несанкціонована сторона отримала доступ до серверів компанії та викрала інформацію. Про інцидент було офіційно повідомлено Комісії з цінних паперів та бірж США (SEC). У компанії зазначили, що викрадені дані можуть…

Зростають ризики ідентифікації: від фальшивих працівників до відновлення облікових записів

Зростають ризики ідентифікації: від фальшивих працівників до відновлення облікових записів 57

Команди з безпеки роками посилювали процеси автентифікації, впроваджуючи такі засоби, як багатофакторна автентифікація (MFA) та умовний доступ. Хоча надійніша автентифікація може зменшити ефективність традиційних методів викрадення облікових даних, вона не вирішує всіх проблем, пов’язаних з ідентифікацією. Існує кілька етапів життєвого…

Prompt injection: друга найбільша загроза безпеці за версією OWASP

Prompt injection: друга найбільша загроза безпеці за версією OWASP 59

Керівник служби безпеки (CISO), який бачить низьку кількість CVE та знецінює атаки через ін’єкції підказок (prompt injection), неправильно читає табло. Ін’єкції підказок утримують перше місце в OWASP Top 10 для LLM Applications три роки поспіль. Коли два керівники цього списку…