Кібербезпека

Кібербезпека: Ваш путівник у світі цифрового захисту

Цифрова безпека в 2026 році — це не просто встановлений антивірус, а ціла культура поведінки в мережі. У розділі «Кібербезпека» на ІТ-Блог ми висвітлюємо найактуальніші загрози, з якими стикаються користувачі та бізнес. Наша мета — попередити вас про нові методи соціальної інженерії, уразливості в популярному софті та масштабні хакерські атаки. Ми надаємо практичні рекомендації щодо використання двофакторної автентифікації, менеджерів паролів та надійних VPN-сервісів. Розуміння того, як працюють цифрові загрози, дозволяє ефективно захистити приватність та фінанси в умовах постійних кіберризиків.

Visa автоматизувала виправлення вразливостей коду за допомогою ШІ
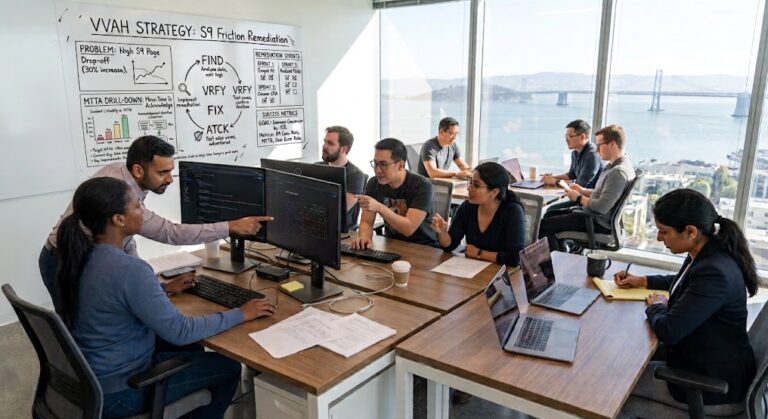
Visa автоматизувала виправлення вразливостей коду за допомогою ШІ 1

Система безпеки Visa з відкритим кодом тепер може знаходити вразливості, писати виправлення та запускати тестову панель для перевірки власного патчу ще до того, як до нього долучиться людина. Цей повний цикл активується за замовчуванням. Звичайне сканування Visa Vulnerability Agentic Harness…
Керування даними: основа самостійних дій агентів

Керування даними: основа самостійних дій агентів 3

За підтримки EDB Оскільки підприємства надають ШІ-агентам більшої автономії — здатності планувати, ухвалювати рішення та діяти в різних системах без схвалення кожної дії людиною — на центральне місце кожного архітектурного огляду висувається складне запитання: що саме зупинить агента, коли він…

ATF розслідує “серйозний інцидент” після зламів Qilin

ATF розслідує "серйозний інцидент" після зламів Qilin 5

Агентство ATF, що відповідає за дотримання федеральних законів США щодо вогнепальної зброї та вибухових речовин, підтвердило, що одна з його систем була скомпрометована після заяв про кібератаку з боку групи Qilin ransomware. Це сталося після того, як Qilin внесла Бюро…

Критична вразливість у WordPress-темі Avada дозволяє віддалене виконання коду без взаємодії з користувачем

Критична вразливість у WordPress-темі Avada дозволяє віддалене виконання коду без взаємодії з користувачем 10

Критична вразливість у популярній темі Avada для WordPress дозволяє неавтентифікованому зловмиснику виконати довільний PHP-код на сервері. Ланцюг експлойту об’єднує шість проблем безпеки в атаку типу “zero-click” (без дій з боку користувача). Вразливості відстежуються під загальним ідентифікатором CVE-2026-18431 і мають критичний…

GPUThor здобув root-доступ, долаючи захист NVIDIA ECC

GPUThor здобув root-доступ, долаючи захист NVIDIA ECC 14

Нещодавно виявлена атака типу Rowhammer під назвою GPUThor здатна обходити захист корекції помилок (ECC) на графічних процесорах NVIDIA, що призводить до відмови в обслуговуванні (DoS) та ескалації привілеїв до рівня root. У науковій статті, опублікованій Університетом Торонто, дослідники стверджують, що…

AI-агент захопив DNS компанії: рішення — розділити пропозицію та затвердження

AI-агент захопив DNS компанії: рішення — розділити пропозицію та затвердження 32

Фахівець з безпеки переглядав журнал Cloudflare, виявив у ньому шкідливий запит (prompt-injection payload) від зловмисника, а потім переписав DNS компанії. Брандмауер вже заблокував цей запит, і саме блокування призвело до його запису в журнал. Цей ланцюжок подій називається GhostJacking. Компанія…

ФБР викрило проксі-мережу, що використовувалася для шпигунства Китаю

ФБР викрило проксі-мережу, що використовувалася для шпигунства Китаю 34

ФБР викрило інфраструктуру, яка використовувалася китайськими кібершпигунськими операціями для розвідки, управління проксі та маршрутизації трафіку. Цю мережу відстежувала команда Black Lotus Labs, що входить до складу Lumen Technologies, протягом останнього року. За даними дослідників, ця інфраструктура надавала послуги, що складалися…

Snowflake відмовляється від паролів для облікових записів служб

Snowflake відмовляється від паролів для облікових записів служб 51

Коннор Моука не скористався вразливістю в Snowflake. Він та його спільники використали справжні облікові дані клієнтів, багато з яких були давніми, для входу, охопивши понад 165 організацій-клієнтів Snowflake. Вони викрали мільярди записів, включно з даними дзвінків та текстових повідомлень майже…

LACMA допустила витік персональних та медичних даних минулого року

LACMA допустила витік персональних та медичних даних минулого року 53

Округ Лос-Анджелесський музей мистецтв (LACMA) повідомив про витік даних, що стався минулого року та призвів до компрометації інформації про клієнтів і співробітників. Музей заявив, що 11 липня 2025 року виявив підозрілу активність у своїх системах, яка розпочалася за чотири дні…