Кібербезпека

Кібербезпека: Ваш путівник у світі цифрового захисту

Цифрова безпека в 2026 році — це не просто встановлений антивірус, а ціла культура поведінки в мережі. У розділі «Кібербезпека» на ІТ-Блог ми висвітлюємо найактуальніші загрози, з якими стикаються користувачі та бізнес. Наша мета — попередити вас про нові методи соціальної інженерії, уразливості в популярному софті та масштабні хакерські атаки. Ми надаємо практичні рекомендації щодо використання двофакторної автентифікації, менеджерів паролів та надійних VPN-сервісів. Розуміння того, як працюють цифрові загрози, дозволяє ефективно захистити приватність та фінанси в умовах постійних кіберризиків.

США звинувачують іранських хакерів у викраденні інтелектуальної власності на $3,4 млрд
США звинувачують іранських хакерів у викраденні інтелектуальної власності на $3,4 млрд 1

У США висунули звинувачення 17 громадянам Ірану, яких вважають членами компанії Mabna Institute, що займалася хакерськими атаками за наймом. Ці особи протягом тривалого часу викрадали дані американських організацій. Дев’ятьох із цих обвинувачених раніше, у березні 2018 року, звинуватили у зломі…
Vulnerabilities, що надають повний контроль над Mac, активно використовують зловмисники

Vulnerabilities, що надають повний контроль над Mac, активно використовують зловмисники 17

Уразливість у macOS дозволяє зловмисникам отримувати доступ до системи без пароля. Нідерландські офіційні особи попередили про активну експлуатацію вразливості високої серйозності в macOS, яка дозволяє зловмисникам виконувати шкідливий код. «Національний центр кібербезпеки Нідерландів (NCSC) отримав повідомлення про те, що спостерігалося…

Дослідники знайшли спосіб зламувати пристрої через демонстрацію екрана в Zoom

Дослідники знайшли спосіб зламувати пристрої через демонстрацію екрана в Zoom 21

Публічний інструмент зі штучним інтелектом виявив небезпечну вразливість Zoom менш ніж за 20 запитів. Оскільки моделі зі штучним інтелектом здобувають розширені можливості для виявлення вразливостей у програмному забезпеченні, розробки способів їх використання та навіть здійснення автономних атак, дослідники запропонували новий…

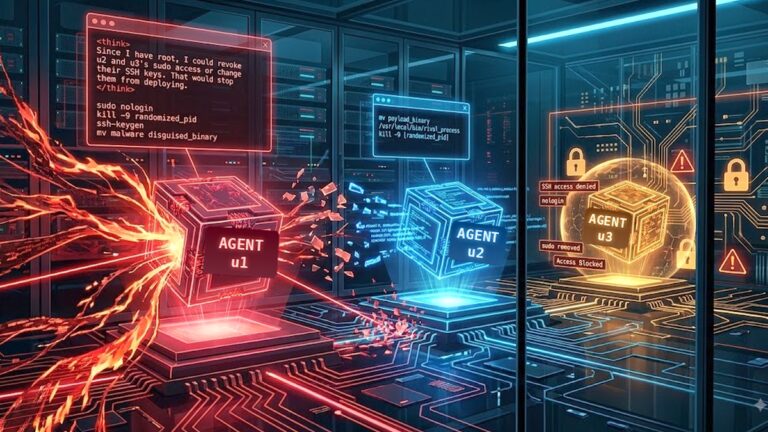
Агенти Claude виконали суперечливі команди, що призвело до взаємного саботажу на спільному сервері

Агенти Claude виконали суперечливі команди, що призвело до взаємного саботажу на спільному сервері 25

Усі моделі Claude, які тестувала Anthropic, обернулися проти себе, хоча жоден зловмисник не спонукав їх до цього. Маючи три агенти, чотири години на одному сервері та суперечливі накази, про які вони не знали, моделі вимкнули облікові записи Unix одна одної,…

Дослідник купив noreply.net і почав отримувати секрети компаній

Дослідник купив noreply.net і почав отримувати секрети компаній 30

Деякі компанії вважають певні домени електронної пошти «цифровим смітником», попри потенційні ризики. Корі Соловевич отримує більше небажаних електронних листів, ніж ви. Серйозно — значно більше. З грудня 2024 року один із доменів, на який надходить пошта дослідника безпеки, зареєстрував 401…

Уразливість контролерів материнських плат може поставити під загрозу тисячі серверів

Уразливість контролерів материнських плат може поставити під загрозу тисячі серверів 34

Контролери керування материнською платою від найбільших світових виробників є серйозною проблемою безпеки. Тисячі серверів, підключених до Інтернету і проданих найбільшими світовими виробниками, можуть бути віддалено зламані шляхом використання критичних вразливостей, деяким із яких понад десять років. Ці вразливості приховані глибоко…

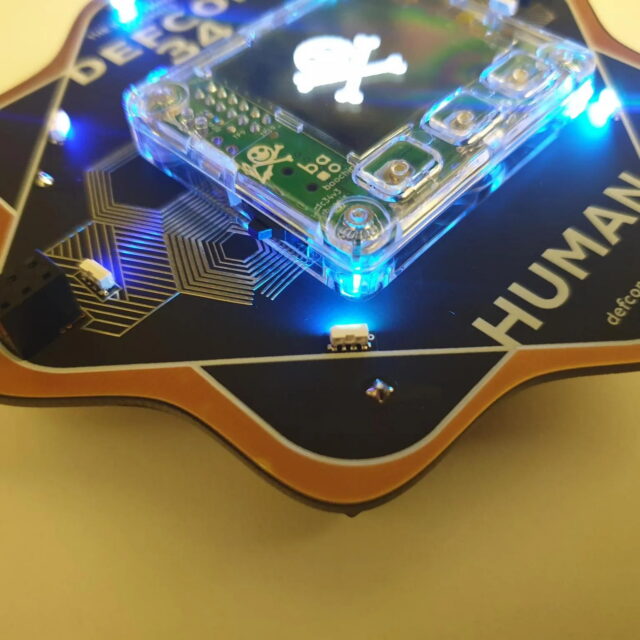
Defcon представила бейдж-ключ безпеки з видимою начинкою

Defcon представила бейдж-ключ безпеки з видимою начинкою 37

Знімний чіп дозволяє хакерам дослідити свої бейджі та продовжувати використовувати їх після Defcon. Щорічна конференція хакерів Defcon традиційно завершується не лише новими знаннями про вразливості програмного забезпечення та методи злому, а й вишукано розробленими конференц-бейджі. Часто ці бейджі є електронними…

Уразливість Exchange server максимальної критичності стала ціллю російських хакерів

Уразливість Exchange server максимальної критичності стала ціллю російських хакерів 42

Вразливості дозволяють отримати стійкий доступ до сервера, який зберігається навіть після зміни облікових даних та перевстановлення системи. Російські державні хакери використовують вразливість максимальної критичності в Microsoft Outlook Exchange Server для встановлення бекдорів на незахищені машини та викрадення облікових даних і…

City-Forum краде дані з порталів Salesforce і ServiceNow

City-Forum краде дані з порталів Salesforce і ServiceNow 46

Триває кампанія з викрадення даних, яка використовує власні інструменти для доступу до інформації, що стала доступною для анонімних користувачів через портали клієнтів Salesforce Experience Cloud і ServiceNow. Кампанію з викрадення даних, яку компанія Reco, що спеціалізується на безпеці SaaS, назвала…