Кібербезпека

Кібербезпека: Ваш путівник у світі цифрового захисту

Цифрова безпека в 2026 році — це не просто встановлений антивірус, а ціла культура поведінки в мережі. У розділі «Кібербезпека» на ІТ-Блог ми висвітлюємо найактуальніші загрози, з якими стикаються користувачі та бізнес. Наша мета — попередити вас про нові методи соціальної інженерії, уразливості в популярному софті та масштабні хакерські атаки. Ми надаємо практичні рекомендації щодо використання двофакторної автентифікації, менеджерів паролів та надійних VPN-сервісів. Розуміння того, як працюють цифрові загрози, дозволяє ефективно захистити приватність та фінанси в умовах постійних кіберризиків.

CrowdStrike Falcon Guardian виявив 18 000 неавторизованих ШІ-агентів в одній компанії
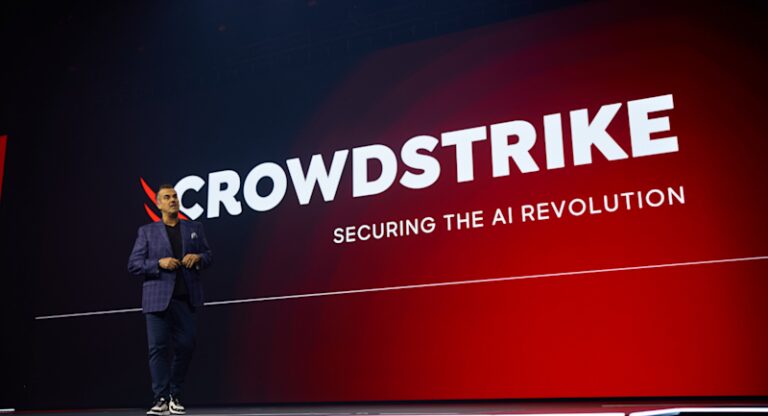
CrowdStrike Falcon Guardian виявив 18 000 неавторизованих ШІ-агентів в одній компанії 1

Клієнт з Fortune 500 у серпні ввімкнув функцію виявлення агентів і знайшов 18 000 активних ШІ-агентів на своїх кінцевих точках. Вони схвалили лише 300. Цей розрив став першим слайдом ключової доповіді президента CrowdStrike Майкла Сентонаса на Fal.Con 2026, що представив…
MCP перетворила заховані команди на вкрадені облікові дані

MCP перетворила заховані команди на вкрадені облікові дані 4

Найбільш масштабне оновлення протоколу контексту моделі (Model Context Protocol, MCP), відколи він був запущений, відбулося 28 липня. Вже до кінця першого дня всі чотири SDK рівня Tier 1 підтримували нову версію, а SDK Cloudflare Agents отримав підтримку з першого дня.…

Китайські хакери зламували ноутбуки топменеджерів через USB, використовуючи незастосовані компаніями виправлення

Китайські хакери зламували ноутбуки топменеджерів через USB, використовуючи незастосовані компаніями виправлення 6

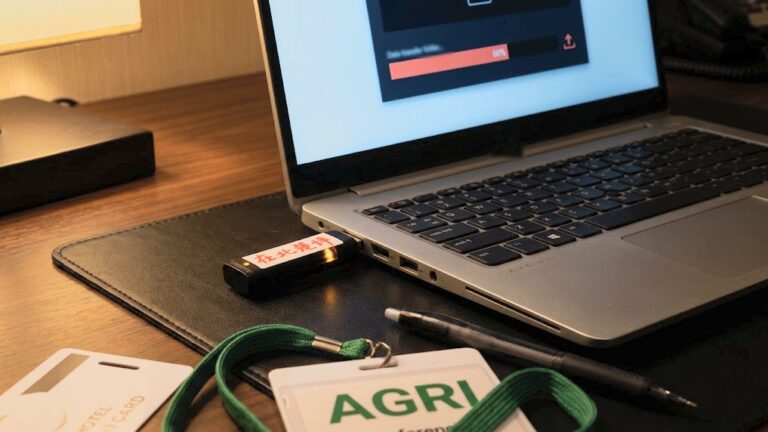
Китайське хакерське угруповання, пов’язане з державою, скомпрометувало ноутбуки топ-менеджерів на конференції з сільського господарства на острові Хайнань цієї весни. Це було досягнуто не через фішинг чи мережевий злам, а шляхом проникнення до номерів готелів та запуску систем із USB-накопичувача, поки…

Google Gemini 3.8 Flash та Cyber: агенти та мисливці за вразливостями

Google Gemini 3.8 Flash та Cyber: агенти та мисливці за вразливостями 8

Google продовжує випускати моделі Flash: компанія в середу анонсувала дві версії нової 3.8 Flash. Варіанти включають стандартну Flash — модель “робочу конячку” для завдань агентів, розробки програмного забезпечення та багатоетапного міркування, а також Flash Cyber, оптимізовану для виявлення вразливостей і…

Вкрадені куки Claude відкривають доступ до корпоративної пошти

Вкрадені куки Claude відкривають доступ до корпоративної пошти 10

Зловмисне програмне забезпечення класу “інфостилер” (infostealer) використовувало викрадені файли cookie сесій Claude для доступу до платних облікових записів, навіть не торкаючись сторінки входу та засобів двофакторної автентифікації. Облікові записи, на які вказала Anthropic, були самостійно оплачені користувачами. Ці акаунти не…

Azure OpenAI: як звузити помічника для закриття прогалин у пошуку

Azure OpenAI: як звузити помічника для закриття прогалин у пошуку 13

Еджізіаго Чіоффі, IT-архітектор та CEO компанії SynSphere Italia, партнера Microsoft, створив власний агент. Він написав індексаційне завдання, налаштував конвеєр отримання даних Azure OpenAI, підключив його до SharePoint і спостерігав, як він проходить усі тести, запущені його командою. За словами Чіоффі,…

Керування поведінкою ШІ-агентів вимагає більшого, ніж ідентичність та дозволи

Керування поведінкою ШІ-агентів вимагає більшого, ніж ідентичність та дозволи 15

Ідентифікація та дозволи більше не є достатніми для забезпечення безпеки корпоративних ШІ-агентів. Вони визначають, до чого агент може отримати доступ, але не те, як він поводитиметься, коли почне працювати самостійно. Автономний агент може за лічені секунди перетворити законний доступ до…

Берлін підтвердив витік даних після атаки Rhysida ransomware

Берлін підтвердив витік даних після атаки Rhysida ransomware 17

Адміністрація Берліна підтвердила спроби вимагання з боку міста після того, як група Rhysida ransomware включила його до свого списку витоку даних. Про атаку стало відомо в середині серпня, а зловмисники оприлюднили цю інформацію минулої п’ятниці, 28 серпня. Керівник Берліна Кай…

ШІ-агентам потрібна ідентичність до створення шлюзу

ШІ-агентам потрібна ідентичність до створення шлюзу 22

У сфері корпоративного штучного інтелекту (ШІ) настала нова ера. Організації активно переходять від помічників, що відповідають на запитання, до автономних агентів, здатних до міркувань, використання інструментів, доступу до корпоративних програм, координації з іншими агентами та виконання багатоетапних бізнес-процесів із мінімальним…