
Не обов’язково бути експертом з кібербезпеки, щоб запровадити ці важливі зміни в нову еру атак зі штучним інтелектом.
Перейти до:
- ELi5: Що насправді відбувається?
- Чи варто хвилюватися?
- Як підготуватися
Я намагаюся не писати занадто багато історій про кібербезпеку з присмаком апокаліпсису, але вразливості тижня, пов’язані з PHP, занадто вагомі, щоб їх ігнорувати.
За допомогою ШІ вразливості PHP, які роками залишалися неактивними, були виявлені та використані, що призвело до зникнення частин інтернету, оскільки ІТ-експерти намагалися вирішити проблему.
Хоча ваш ПК з Windows цього разу не перебуває під прямою загрозою, швидкість і можливості ШІ щодо виявлення (і використання) вразливостей не повинні залишатися непоміченими.
Я підготував цей посібник, щоб допомогти вам діяти проактивно, а не реактивно, щодо будь-якої наступної кризи безпеки.
ELi5: Що насправді відбувається з PHP та інтернетом?
PHP — це мова програмування, яка існує вже понад три десятиліття, і вона тихо забезпечує роботу значної частини інтернету. Майже 70% вебсайтів з відомою серверною мовою використовують PHP, включаючи WordPress, Yahoo, Etsy та Wikipedia. Сказати, що вона важлива, — це недооцінка.
Цього тижня були оприлюднені дві серйозні вразливості PHP, відомі як “PHP2Shell“. Експлойти фактично дозволили зловмисникам захопити сервери та викрасти дані. Як тільки ця новина стала публічною, незліченна кількість зловмисників спрямувала ШІ на ці вразливості.
Реакція? Деякі уряди прибрали свої вебсайти, щоб дочекатися виправлення. ІТ-команди працювали безсонними ночами, щоб усунути прогалини. Cloudflare відбила тисячі спроб використання цих багів ще до їх публічного оголошення.
Деякі статистичні дані щодо #php2shell. За 10 годин до його публічного оголошення в мережі @Cloudflare ми спостерігали тисячі спроб його використання. Це число зросло до десятків тисяч за 45 хвилин після оголошення, сотень тисяч протягом 2 годин, а зараз — мільйони. 22 жовтня 2026 року
PHP Foundation випустила виправлення 21 жовтня, але воно націлене лише на новіші версії PHP. Існують мільйони вебсайтів і серверів, що використовують старіші версії PHP, які не отримали виправлення (і, можливо, ніколи більше не будуть безпечними).
Чи є PHP2Shell одноразовим інцидентом?
Щоб дати вам уявлення про те, куди ми прямуємо (і не тільки зараз), Ден Лоренс, генеральний директор Chainguard, поділився в LinkedIn історією про свій досвід пошуку вразливостей PHP.
Його команда мала ранній доступ до новин про PHP і намагалася самостійно виявити вразливість. Все, що знадобилося, — це запит до їхньої передової моделі: “знайди погані вразливості в PHP“, щоб це сталося.
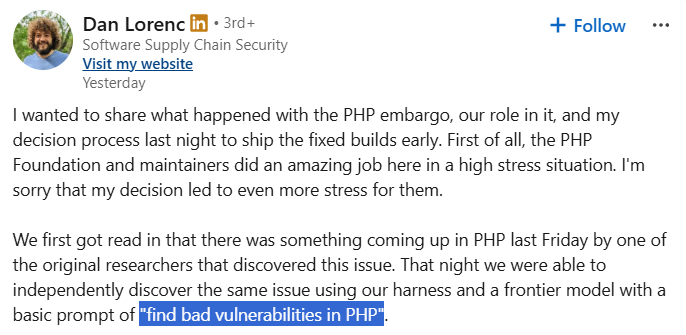
Жодної особливої магії ШІ. Жодного глибокого знання систем безпеки. Просто потужний ШІ з простим командою. Як зазначає Лоренс: “На жаль, це нова норма для галузі”.
Я не хочу сіяти паніку, але я б радше допоміг вам випередити наступну вразливість безпеки, ніж вдавати, що все буде добре.
Чи варто хвилюватися щодо вразливостей PHP?
Для звичайного користувача ПК з Windows немає причин для паніки, але ви повинні знати про те, що відбувається. Проактивність — найкращий захист.
PHP працює на серверах, а не на вашому настільному або портативному ПК, тому звичайним користувачам не потрібно поспішати виправляти свої програми чи браузери. Однак, якщо ви користуєтеся вебсайтом, який тепер вразливий, особиста інформація може бути розкрита.
Що робити прямо зараз, щоб захистити себе
Оскільки, здається, весь інтернет переходить у режим високої готовності, ось три швидкі поради для кожного звичайного користувача ПК, щоб захистити себе від атак.
- Не вводьте свої облікові дані на вебсайтах, які здаються зламаними.
- Слідкуйте за своєю електронною поштою. Такі вразливості часто призводять до спаму та фішингових листів. Не завантажуйте підозрілі файли та не переходьте за посиланнями, які ви не очікували побачити.
- Слідкуйте за своїми банківськими виписками на наявність будь-якої підозрілої активності.
Ці три поради стануть для вас початком, але є набагато більше, що ви повинні робити, щоб підготуватися до наступної великої вразливості.
Як підготуватися до наступної великої вразливості
Ми вступаємо в еру кібербезпеки, де можна припустити, що рано чи пізно ви будете атаковані. Ваша мета — не відбити кожну атаку, а зробити наслідки якомога легшими для подолання.
- Використовуйте менеджер паролів. Призначте кожному обліковому запису унікальний, складний пароль.
- Використовуйте додаток-автентифікатор або парольні ключі, де це можливо. Двофакторна автентифікація через SMS стає все більш ризикованою.
- Тримайте свій ПК оновленим і ввімкніть Захист Windows.
- Увімкніть сповіщення про активність від ваших банківських додатків.
- Створіть нову адресу електронної пошти для будь-чого, що стосується фінансів.
- Робіть резервні копії даних офлайн.
- Оновіть прошивку свого Wi-Fi роутера.
- Виведіть з експлуатації старіші пристрої та обладнання, які більше не отримують оновлень безпеки.
- Залишайтеся пильними.
Висновок
Штучний інтелект тепер здатний знаходити вразливості безпеки набагато швидше, ніж люди можуть їх виправити, а наслідки PHP2Shell цього тижня, ймовірно, є лише початком хвилі критичних проблем безпеки, що загрожують основі інтернету.
Не наша справа зупиняти наступну проблему, але наша справа — забезпечити мінімізацію ризиків.
Джерело новини: www.windowscentral.com