
Представлено JumpCloud
Принцип найменших привілеїв завжди базувався на простій ідеї: надавати ідентичності лише той доступ, який їй потрібен для виконання роботи. Штучні інтелектуальні (ШІ) агенти ускладнюють це. Їхня робота може швидко змінюватися, їхній доступ може охоплювати кілька систем, а їхні дії можуть відбуватися без участі людини.
Існує й інша проблема, яка приховується за питанням дозволів: здатність довести, що доступ був доречним з самого початку.
За даними нового дослідження JumpCloud, лише 12% організацій описують дозволи для ШІ як чітко визначені та легкі для перегляду, тоді як майже половина стверджує, що дозволи є широкими, складними для перегляду або непослідовними. Ще менше, 14%, переглядають дозволи для ШІ на постійній основі або автоматично.
Проте майже кожен опитаний IT-лідер (99%) впевнений у своїй здатності аудувати діяльність ШІ, тоді як лише 37% повністю готові з записами, журналами та доказами, які потребуватиме аудит, пов’язаний зі ШІ.
Цей розрив вказує на більшу зміну в управлінні ідентифікацією та доступом. З ШІ-агентами принцип найменших привілеїв не може закінчуватися після надання дозволу. IT-відділам потрібно знати, до чого агент має доступ, чи є цей доступ все ще доречним, що агент зробив з ним, і чи є докази, які це підтверджують.
Принцип найменших привілеїв стає складнішим, коли «робота» динамічна
Керування доступом для людей ніколи не було повністю статичним. Люди змінюють посади, приєднуються до проєктів і іноді зберігають доступ довше, ніж слід. Але базова модель зрозуміла: ідентичність прив’язана до людини, дозволи зазвичай відповідають посаді, а доступ переглядається з часом.
Робота агента може бути більш плинною. Виконання робочого процесу може вимагати використання кількох програм, API, джерел даних або інфраструктури, а дозволи змінюються в міру додавання нових інтеграцій або зміни відповідальності.
Автентифікація додає ще одну проблему. Серед організацій, що використовують агентів, 63% застосовують більш ризиковані підходи, такі як спільні облікові записи служб або довгоживучі ключі API, поряд із сильнішими методами автентифікації. Це може ускладнити надійне приписування активності агенту, відповідальному за неї.
Принцип найменших привілеїв починається з розуміння того, яка ідентичність діє, що вона має робити, і хто за це несе відповідальність.
Періодичні перегляди доступу можуть розповісти лише про частину
Традиційне управління доступом часто покладається на періодичні перегляди. Але доступ агента може змінюватися між ними, коли підключаються інтеграції, додаються системи до робочих процесів, а дозволи еволюціонують. Майже половина організацій переглядає дозволи для ШІ щомісяця або щокварталу, тоді як лише 14% роблять це постійно або автоматично.
Дослідження також показало, що 61% організацій зі слабшими або реактивними практиками перегляду повідомляють про широкі або непослідовні дозволи.
Періодичні перегляди все ще мають цінність, але вони надають знімок моделі доступу, яка може продовжувати змінюватися. Підтримка найменших привілеїв для агентів означає збереження зв’язку між ідентичністю, дозволами та метою протягом усього життєвого циклу.
Найменші привілеї також повинні бути доведеними
Надати агенту правильні дозволи – це одне. Пізніше продемонструвати, що ці дозволи були доречними, і що агент залишався в їхніх межах – це інше.
Лише 36% опитаних організацій можуть повністю довести, що ШІ мав лише ті дозволи, які йому потрібні. Менш ніж половина можуть повністю документувати, яку дію виконав агент ШІ, яка ідентичність авторизувала діяльність ШІ, або чи відповідала ця дія політиці.
Ставки зростають, оскільки агенти набувають більшої автономії. Більше половини опитаних організацій використовують або тестують агентів, здатних змінювати системи, дозволи, записи або робочі процеси. Однак серед організацій, що використовують агентів, 59% не повністю інтегрували їх у політики IAM, які використовуються для користувачів-людей.
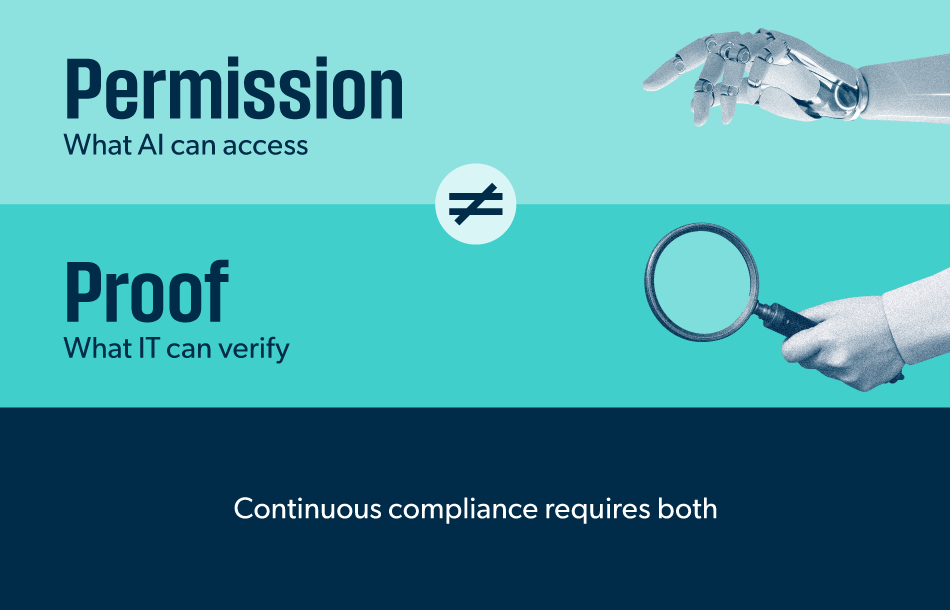
Політика дозволів повідомляє IT, що мало статися. Журнал аудиту показує, що сталося насправді. IT потребує обох, щоб встановити, яка ідентичність діяла, які дозволи вона мала, хто був її власником, і чи дія залишалася в межах політики.
Відповідність не може бути одноразовою
Відповідність традиційно передбачала багато погляду в минуле: збір записів, перегляд дозволів, реконструкція діяльності та збирання доказів наявності контролю. Системи агентів створюють тиск на цю модель, оскільки ідентичності, дозволи та діяльність можуть змінюватися набагато швидше, ніж цикл аудиту.
Для агентів більш безперервна модель означає підтримання видимості ідентичностей та доступу, забезпечення відповідності дозволів роботі, що виконується, коригування або відкликання доступу в міру зміни цієї роботи та збереження доказів протягом усього процесу.
На практиці це може означати надання кожному агенту унікальної ідентичності та відповідального власника-людини, використання обмежених або обмежених за часом дозволів, де це доречно, уникнення постійних привілейованих облікових даних та застосування додаткового нагляду до дій із вищим ризиком.
Суть не в тому, щоб змусити кожного агента зупинятися і просити людину дозволу. Суть у тому, щоб контролі відображали те, що агент насправді робить.
Агентське IAM адаптує модель ідентифікації
Агентське управління ідентифікацією та доступом (IAM) поширює дисципліни ідентифікації, які IT вже використовує, на робочу силу, яка все частіше включає ШІ-агентів:
Виявлення ідентифікує агентів, що працюють у середовищі.
Реєстрація встановлює агента як окрему ідентичність з метою та власником-людиною.
Керування пов’язує цю ідентичність з доступом, необхідним для її роботи.
Управління забезпечує постійний перегляд дозволів та діяльності в міру зміни ролі агента.
Виявлення. Реєстрація. Керування. Управління. Цей життєвий цикл надає принципу найменших привілеїв те, чого не може надати одноразове рішення про надання дозволу: контекст протягом часу. Доступ агента залишається пов’язаним з тим, чим він є, чому він існує, що він має робити, і що він насправді робив.
Базовий принцип не змінився. ШІ-агенти все ще не повинні мати більше доступу, ніж їм потрібно. Змінюється те, що IT повинно робити, щоб це забезпечити.
Надання правильного доступу – це лише початок. Командам також потрібно підтримувати його актуальним, розуміти, як він використовувався, і зберігати докази, щоб показати, що їхні засоби контролю витримали.
В епоху агентів принцип найменших привілеїв має бути безперервним, і він має бути доведеним.
Грег Келлер – технічний директор та співзасновник JumpCloud.
Спонсоровані статті – це контент, створений компанією, яка або платить за публікацію, або має ділові стосунки з VentureBeat, і вони завжди чітко позначені. Для отримання додаткової інформації зв’яжіться з [email protected].
Подробиці можна знайти на сайті: venturebeat.com