
CJ Moses, головний директор з інформаційної безпеки Amazon, повідомив аудиторії Fal.Con 2026, що мережа приманок (honeypot) MadPot від Amazon зафіксувала роботу ШІ-агента, який повністю самостійно виконав кібератаку. «Одна з приманок фактично захопила ШІ-агента, який здійснював повну кібератаку, і зробив це за 12 хвилин і 42 секунди», — сказав Мозес зі сцени разом із президентом CrowdStrike Майклом Сентонасом. «Це було 94 події, нуль синтаксичних помилок, здатність реагувати менш ніж за 500 мілісекунд».
Швидкість, що змушує робити вибір, є реальною. Адам Маєрс, старший віце-президент CrowdStrike з контррозвідувальних операцій, повідомив аудиторії Fal.Con 2026, що за попередній місяць CrowdStrike зафіксував майже стільки ж агентних супротивників, скільки за попередні шість місяців. Згідно зі звітом Global Threat Report 2026, CrowdStrike зафіксував 89% зростання атак з боку супротивників, яких компанія класифікувала як таких, що використовують ШІ. «Я стверджуватиму, що час прориву минув», — сказав президент CrowdStrike Майкл Сентонас аудиторії Fal.Con. «Тепер ми живемо у світі, де модель знаходить вразливість і одночасно перетворює її на зброю».
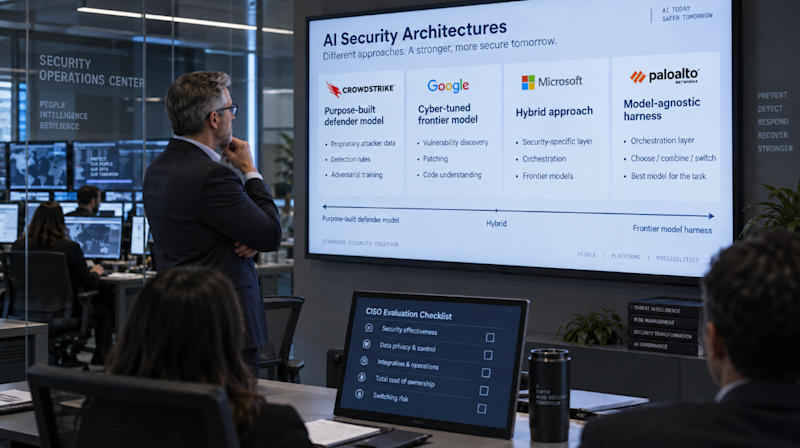
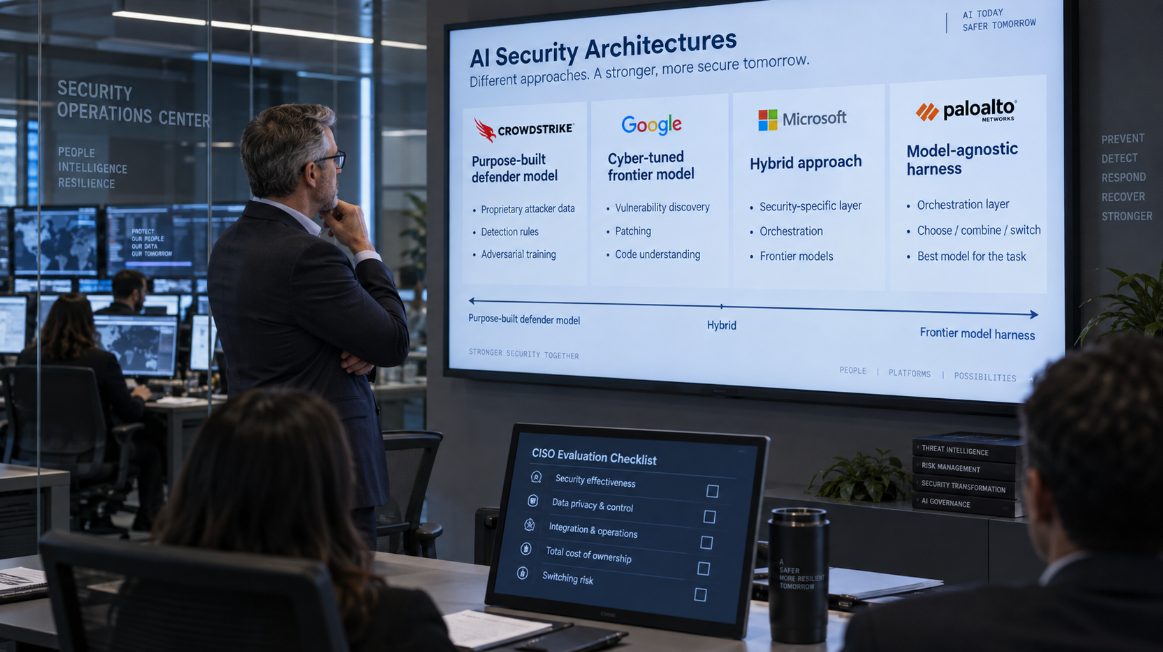
Разом три нещодавні запуски та вже встановлений гібридний підхід Microsoft представляють архітектурно різні відповіді на це прискорення. CrowdStrike запустив спеціалізовані моделі захисту, а Google випустив варіант Gemini, налаштований для безпеки, за кілька днів у вересні. Palo Alto анонсувала нативну підтримку Cortex для вибраних моделей Claude та Gemini у червні. Microsoft застосовує гібридний підхід з 2023 року. Чи має модель, що захищає ваше середовище, бути спеціально розробленою на основі даних зловмисників, чи це має бути передова модель, інтегрована в платформу безпеки? Відповідь, яку CISO обере цього кварталу, є багаторічним архітектурним зобов’язанням.
Чотири постачальники надають чотири різні види доказів, і не існує спільної одиниці для їх порівняння.
Але ринок може обрати не той шлях, якого очікують ці постачальники. У липневому опитуванні Pulse Research від VentureBeat, в якому взяли участь 116 підприємств, 92 зі 93 компаній, що використовують агенти або пілотують їх, назвали основний рівень безпеки — і 85 з них вказали на контроль, що постачався разом з їхнім постачальником моделі або хмари. У повній вибірці CrowdStrike присутній у 7% стеків безпеки, а Palo Alto Networks — у 6%. Теза про спеціалізовані моделі є аргументом з боку пропозиції щодо того, хто може створювати моделі захисту. Попит стверджує, що більшість покупців не перетинають цей міст; вони обирають те, що вже постачає їхній провайдер.
Хто володіє рівнем адаптації
Чотири ставки ґрунтуються на одному дизайнерському питанні. CrowdStrike і Google навчають або адаптують власні моделі на пропрієтарних даних, Palo Alto використовує передові моделі, створені кимось іншим, а Microsoft поєднує можливості, специфічні для безпеки, з послугами передових моделей. Усі чотири спираються на загальні базові моделі перед додаванням адаптації, контексту чи оркестрації, специфічних для безпеки: CrowdStrike донавчає Nvidia Nemotron, а Google адаптує свою базову модель Gemini Flash для завдань безпеки. Важлива вісь — це хто володіє адаптацією, специфічною для безпеки, і хто контролює зміни базової моделі.
CrowdStrike запустив SafeMind 1 вересня на Fal.Con разом із генеральним директором Nvidia Дженсеном Хуангом. Система об’єднує дві спеціалізовані моделі, що працюють на Nvidia Nemotron, донавчені на телеметрії датчика Falcon, інформації про загрози та анотаціях реагування на інциденти, отриманих за 15 років роботи. Доктор Бартлі Річардсон, директор з ШІ та автономних систем CrowdStrike, заявив на своєму ключовому виступі на Fal.Con 2026, що навчальний корпус включає 3,1 мільйона робочих годин досвіду від того, що він назвав інженерами виявлення світового класу в Falcon Complete MDR. Внутрішні оцінки CrowdStrike стверджують про 29% вище виявлення, у 6 разів швидше усунення та 99% нижчу вартість порівняно з конкурентними передовими та відкритими моделями.
Google випустив Gemini 3.8 Flash Cyber 2 вересня — варіант своєї флагманської моделі Flash, налаштований для безпеки, створений для автономного виявлення та виправлення вразливостей. Google повідомив про 86,2% результату на CyberGym для виявлення вразливостей. На CWE-Bench, зовнішньому бенчмарку з виправлення, керованому Collinear, він повідомив про 47,2% pass@1. Команда Chrome Security від Google повідомила, що 3.8 Flash Cyber створила у 2,6 раза більше правильних виправлень для вразливостей Chrome, ніж більші комерційні моделі. Доступ можливий через програму Fairwind, яка надає пріоритет довіреним державним органам, операторам критичної інфраструктури та розробникам програмного забезпечення.
Palo Alto Networks наголосила на платформо-орієнтованій стратегії, що використовує сторонні моделі. У червні компанія оголосила про приватну бета-версію нативної підтримки Cortex для Claude Sonnet 4.6, Claude Opus 4.8 та Gemini 3.5 Flash, створюючи шар інтеграції, а не власну базову модель. Коли Palo Alto перевіряє та додає нову модель до свого затвердженого набору Cortex, клієнти можуть прийняти її без повторного навчання базової моделі, хоча їм все одно потрібно перевіряти робочі процеси та захисні механізми.
Використання передової моделі створює питання управління даними, яке покупцям потрібно вирішити. Матеріали про запуск і випуск від Palo Alto, розглянуті VentureBeat, описують нативну телеметрію та керовані агентні робочі процеси, але не вказують терміни щодо зберігання даних, регіону обробки, маршрутизації виведення або використання для навчання, які застосовуються, коли Cortex викликає сторонню модель — терміни, які покупець повинен мати в письмовій формі перед підписанням. Архітектури спеціалізованих моделей обходять це питання, зберігаючи виведення в межах власного конвеєра постачальника.
Microsoft позиціонує Security Copilot як гібрид функцій безпеки та послуг передових моделей на базі Azure OpenAI. У рандомізованому контрольованому дослідженні Microsoft повідомила, що аналітики, які використовували її агент для сортування фішингу, виявили до 6,5 разів більше справжніх позитивів на хвилину роботи аналітика та покращили показник F1 результатів на 77% порівняно з контрольною групою. Дослідження приписує 83% цього зростання продуктивності тому, що агент перевпорядкував чергу та автоматично вирішив звіти, які він вважав нешкідливими, а не його вердиктам — це результат робочого процесу, а не моделі.
CrowdStrike стверджує, що менше п’яти компаній можуть це зробити
На прес-брифінгу на Fal.Con для VentureBeat та інших видань журналіст запитав, скільки компаній можуть побудувати повний стек від моделі до механізму та платформи до екосистеми, припускаючи, що їх приблизно п’ять. Джордж Курц, генеральний директор CrowdStrike, пішов далі. «Менше п’яти», — сказав він.
«Це не копілот, який вбудований у чийсь інтелект», — сказав Курц у своєму ключовому виступі 1 вересня. «Це передова модель, створена та навчена CrowdStrike на наших даних у партнерстві з Nvidia».
SafeMind — це спеціалізована агентна система ШІ від CrowdStrike для кібербезпеки, розроблена лабораторією Cyber Superintelligence Lab. Вона об’єднує дві спеціалізовані моделі у тому, що CrowdStrike називає змагальною еволюцією. Red Tempest, офенсивна модель, емулює ШІ-супротивників для пошуку шляхів атаки через цифрового двійника середовища клієнта. Blue Solano, оборонна модель, пише правила виявлення для цих шляхів атаки.
Річардсон навів цифри щодо економіки у своїй сесії на Fal.Con. Red Tempest досягла компромета тестового середовища за 21 долар за завдання, порівняно з 96 доларами для закритої передової моделі та 62 доларами для відкритої в механізмі. Blue Solano пише правило виявлення за три центи, порівняно з 10 доларами з моделлю, готовою до використання. Обчислення виконуються на інфраструктурі CoreWeave. «Ми просто комерціалізували оборону», — сказав Річардсон. CrowdStrike — єдиний постачальник у цьому порівнянні, який публікує економіку витрат на завдання. Ці цифри не були незалежно перевірені. Жоден інший постачальник не надав порівнянних даних.
Курц провів межу між CrowdStrike та постачальниками передових моделей. «Якщо ви подивитеся на постачальників передових моделей, вони кажуть: «Гей, ми вирішуємо багато проблем, а потім вирішимо кодування. Чудово, вони вирішать інші речі. Наша повна увага буде зосереджена на тому, що нам потрібна модель для захисників. Наприклад, у них немає жодної, яка працює», — сказав він на круглому столі.
Ей Джей Шиплі, головний директор з продуктів CrowdStrike, розповів VentureBeat в ексклюзивному інтерв’ю на Fal.Con, що компанія «не є незалежною від моделей», але підтримує «відкриту екосистему механізмів і моделей». Механізм SafeMind маршрутизує запити до моделей CrowdStrike або до Anthropic, OpenAI чи відкритих альтернатив залежно від завдання. Шиплі зазначив, що діяльність агентів на базі кінцевих точок генерує більше телеметрії, ніж діяльність браузера, що є основою для спеціалізованого випадку CrowdStrike. Він не кількісно оцінив різницю.
Не всі в спільноті безпеки погоджуються з цим порогом. Кейн МакГладрі, старший член IEEE та незалежний vCISO, не пов’язаний з жодним із чотирьох постачальників у цій статті, стверджував, що бар’єр, описаний Курцом, реальний, але вужчий, ніж здається. «Бар’єр для входу — це нормалізовані, марковані дані та розподіл фінансування, а не якийсь магічний розрив у можливостях», — сказав МакГладрі VentureBeat. «Такі компанії, як Fortinet, Cisco, Darktrace, SentinelOne та інші, безумовно, мають достатньо даних і капіталу для навчання базових моделей захисту, якщо б вони захотіли».
МакГладрі запропонував більш прямолінійний тест для CISO, які розглядають це рішення. Більшість жертв атак, керованих ШІ, сказав він, «програвали через базові збої в гігієні кібербезпеки задовго до появи роїв агентів». Його порада полягала в тому, щоб визначити ключові бізнес-системи та технічні ризики для цих систем, і усунути ці прогалини перед покупкою наступного покоління інструментів ШІ.
В ексклюзивному інтерв’ю VentureBeat протягом тижня Fal.Con Ендрю Обадіару, CISO в Cobalt і незалежний від усіх постачальників у цій статті, закликав лідерів безпеки картографувати, до чого мають доступ і що можуть робити їхні агенти, перш ніж збільшувати їхню автономію.
Його настанови були конкретними. «Ще до збільшення автономії агента важливо визначити його ідентичність, дозволи, інструменти та дані, а також які подальші дії їм доступні», — сказав Обадіару. «Якщо ви не знаєте, що у вас є, ви не можете захиститися від цього».
Обадіару рекомендував тестування на зловмисника та спостереження, щоб дослідити, що може зробити агент протягом свого ланцюга довіри та дій. Він застеріг від покладання на один інструмент для встановлення цієї впевненості.
П’ять запитань перед блокуванням бюджету на 2027 рік
Кожен із чотирьох постачальників вимірює щось різне і звітує про це по-різному. Що потрібно CISO перед тим, як виділити бюджет SOC на 2027 рік, — це спільна структура — п’ять запитань, які однаково застосовуються до всіх чотирьох платформ.
По-перше, з’ясуйте, що насправді вимірюють опубліковані показники та дані постачальника. Зростання виявлення в одній платформі, показник виправлення на зовнішньому бенчмарку та випробування продуктивності аналітика — це три різні одиниці роботи. Ставтеся до них як до трьох різних відповідей, а не як до трьох записів на одній турнірній таблиці.
По-друге, визначте, які навчальні дані побачить модель, і як клієнти можуть перевірити, що модель використовує лише ці дані. Спеціалізована модель може включати пропрієтарну телеметрію зловмисників та анотації, які передова модель не отримує як частину свого базового навчання. Передові моделі можуть приносити ширші можливості для загального міркування та кодування. Покупцям потрібні докази на рівні завдань, щоб знати, яка перевага переноситься в їхнє середовище.
По-третє, що станеться з правилами виявлення та плейбуками, якщо ви вирішите перейти через два роки? Спеціалізована модель може надати постачальнику більше контролю над конвеєром навчання та виведення. Механізм передової моделі може скоротити шлях до затверджених оновлень моделі, хоча постачальник платформи все ще вирішує, які моделі перевірені, підтримуються та доступні в кожному регіоні. Витрати на перехід включають плату за розірвання контракту та інженерні зусилля для перенесення логіки виявлення, ланцюжків запитів, контексту справ, дозволів агента, відображень телеметрії та тестів на регресію на іншу платформу.
По-четверте, як швидко існуючі клієнти отримують нові версії моделей, і наскільки суттєві ці перегляди? Наскільки прозорі постачальники щодо своїх дорожніх карт та точкових релізів, і чи запитують вони зворотний зв’язок у консультативних радах? Отримайте зобов’язання щодо оновлення та термін повідомлення про критичні зміни в письмовій формі.
По-п’яте, чи дозволяє їхня архітектура експортувати робочий виробничий робочий процес і відтворювати його деінде без переробки з нуля? Наскільки транспортованими є робочі процеси, проекти, навички та розширена логіка, створені для конкретної стратегії? У попередніх архітектурах саме тут прив’язка до постачальника призводила до залежності від нього, навіть коли його система не встигала за зростаючим бізнесом. CISO повинні запитувати рекомендації від клієнтів, які успішно експортували виробничі робочі процеси та відтворили їх деінде.
За всіма п’ятьма питаннями модель є лише одним рівнем прив’язки. Важчим активом для переміщення є операційна система безпеки, побудована навколо неї. Правила виявлення, бібліотеки запитів, контекст розслідувань, межі ідентичності, конвеєри збагачення та плейбуки автоматизації накопичуються швидше, ніж усвідомлюють більшість команд.
Виробництво це вирішує
CrowdStrike побудував SafeMind на тезі, що охоплення датчиків, глибина анотацій та історія реагування на інциденти відокремлюють компанії, які можуть створювати спеціалізовані моделі захисту, від тих, які не можуть. Дослідницькі та розробницькі ресурси Google у сфері безпеки дозволяють йому застосовувати той самий підхід. Microsoft обрала інший шлях, поєднуючи функції безпеки з послугами передових моделей та підкріплюючи їх опублікованим контрольованим випробуванням. Palo Alto зробила ставку на те, що базові моделі будуть стрімко вдосконалюватися, тому володіння рівнем адаптації та контролем управління є важливішим, ніж володіння самою моделлю.
Дані Pulse свідчать про те, що ринок може вирішити це питання раніше, ніж постачальники. Більшість підприємств вже використовують власні контрольні механізми постачальника як основний рівень. Спеціалізовані компанії повинні витіснити цей стандарт, перш ніж аргумент про архітектуру матиме значення.
Яка ставка виграє, буде вирішено у виробництві протягом наступних двох років, і бюджет SOC на 2027 рік — це момент, коли більшість CISO повинні обрати сторону.
Оригінал статті: venturebeat.com