
Якщо ви або ваша організація використовуєте Claude Code від Anthropic для розробки програмного забезпечення, варто перевірити свої публічні репозиторії на GitHub. Здавалося б, нешкідлива опція, призначена для економії часу розробників, насправді зберігала конфіденційні паролі та ключі безпеки у файлах, які можуть випадково потрапити до мережі Інтернет.
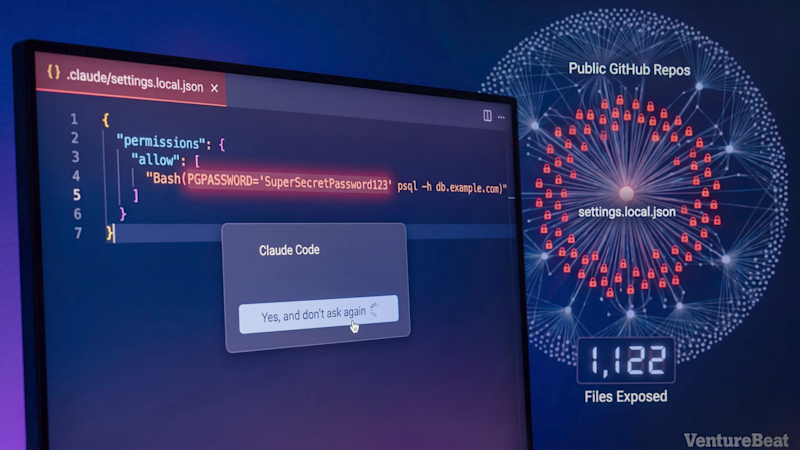
Таке попередження надходить від компанії з кібербезпеки Apiiro, чиї дослідники виявили 1122 файли налаштувань Claude Code, доступні публічно, що містять конфіденційні дані, включно з паролями до баз даних, ключами хмарних сервісів та токенами доступу до інших програмних систем.
Ці файли належали як окремим розробникам, так і організаціям, потенційно надаючи несанкціонованим третім особам інформацію, необхідну для доступу до приватних баз даних, хмарної інфраструктури та інших бізнес-сервісів.
Проблема полягає в знайомій функції зручності. Claude Code, як і інші інструменти для програмування зі штучним інтелектом, може робити більше, ніж просто пропонувати зміни в коді.
Він також може пропонувати та виконувати команди на комп’ютері розробника, наприклад, підключитися до бази даних для усунення несправностей програми або викликати зовнішній програмний сервіс. Ці операції іноді вимагають паролів або інших конфіденційних облікових даних, які можуть з’являтися безпосередньо в командах, запропонованих Claude Code.
З міркувань безпеки Claude Code зазвичай запитує дозвіл користувача перед виконанням певних команд. Однак багаторазове підтвердження дій ШІ може стати стомливим.
Щоб уникнути перерв, користувачі можуть вибрати опцію «Так, і не запитуй знову», яка дозволяє Claude Code виконувати схвалену команду в майбутньому без повторного запиту дозволу.
Що пішло не так із функцією «не запитуй знову» в Claude
У чому справа: замість того, щоб просто запам’ятати, що команда дозволена, Claude Code може зберегти всю команду, включно з будь-якими паролями або ключами доступу, вбудованими в неї, у локальному файлі налаштувань під назвою .claude/settings.local.json.
Цей файл має залишатися приватним на комп’ютері розробника. Claude Code навіть вживає заходів для запобігання його завантаженню на GitHub — платформу, яку широко використовують розробники для зберігання та обміну кодом програмного забезпечення.
Однак ці захисти не охоплюють усі ситуації. Якщо файл вже відстежується Git — системою контролю версій, яку розробники використовують для керування змінами у своєму коді, — або проект переміщується чи налаштовується по-іншому, файл налаштувань може бути опублікований разом із самим кодом.
І як тільки це станеться, будь-хто, хто може отримати доступ до публічного репозиторію, потенційно зможе прочитати збережені паролі та ключі, навіть якщо розробник ніколи не мав наміру їх розкривати.
Що виявила Apiiro
Дослідники Apiiro Шмулік Коен та Матан Гіладі проаналізували 104 185 публічно доступних копій локального файлу налаштувань Claude Code у 103 617 репозиторіях GitHub.
Вони виявили, що приблизно 1.1% містили те, що вони класифікували як реальні секрети, загалом 1379 унікальних облікових даних лише в цих файлах. Ширше дослідження, яке також охопило історичні версії файлів та інші записи, створені інструментами програмування зі ШІ, виявило 2539 унікальних облікових даних у 1994 публічних репозиторіях.
Дослідники ідентифікували розкриті облікові дані, що належать 63 організаціям, від невеликих команд розробників і стартапів до відомих постачальників технологій. Серед знахідок були паролі до продуктивних баз даних, ключ API для хмарного керування від постачальника баз даних та облікові дані, пов’язані з програмою, яка обробляє медичні записи.
Це не означає, що всі ці облікові дані все ще працювали, або що зловмисники успішно їх використали. Apiiro не намагалася увійти до постраждалих систем або протестувати облікові дані, хоча одна організація підтвердила, що виявлений ключ був активним. Тим не менш, результати ілюструють потенційно серйозний ризик безпеці: облікові дані, вбудовані в звичайну команду, згенеровану ШІ, можуть стати публічно доступними без відома користувача.
Пам’ятайте про сліди, які залишають ваші ШІ-агенти
Це відкриття також викликає ширші занепокоєння щодо зростаючої залежності компаній від ШІ-агентів, які можуть працювати з програмним забезпеченням та отримувати доступ до конфіденційних систем від імені співробітників.
У дослідженні VB Pulse від VentureBeat за жовтень 2026 року щодо безпеки та ідентифікації агентів 24% з 101 лідера в галузі ШІ та безпеки підприємств заявили, що їхні агенти переважно працюють, використовуючи спільні ключі API або облікові дані, пов’язані з людьми чи службовими обліковими записами. Ще 20% повідомили, що не мають автоматизованого способу виявити несанкціоновану дію ШІ-агента.
Для організацій, які впроваджують інструменти програмування зі ШІ, урок полягає в тому, що ризики безпеці виходять за межі того, що може зробити ШІ-агент під час роботи. Записи, які він залишає, також можуть розкрити цінну інформацію значно пізніше після завершення завдання. І видалення файлу налаштувань, що потрапив до мережі, з GitHub може бути недостатнім, оскільки попередні версії можуть залишатися доступними через історію репозиторію або копії, зроблені іншими розробниками.
Apiiro рекомендує розробникам і командам безпеки шукати у своїх публічних репозиторіях файли .claude/settings.local.json і .claude/settings.json, перевіряти їхні історії ревізій, а також відкликати та замінювати будь-які паролі або ключі доступу, які могли бути розкриті. Компанія також радить розробникам уникати розміщення облікових даних безпосередньо в командах, які можуть зберігати ШІ-агенти.
Anthropic визнала проблему. Борис Черній, керівник Claude Code в компанії, відреагував на висновки 7 листопада в дискусії на Hacker News, заявивши, що команда досліджує покращення, зокрема вбудоване сканування на виявлення розкритих облікових даних та додаткові запобіжники в системі автоматичного дозволу Claude Code. Однак він не оголосив про конкретне виправлення чи дату випуску.
П’ять перевірок від Apiiro
Звіт Apiiro пропонує командам безпеки такі кроки, цитуючи їх:
“1. Шукайте у вашій організації GitHub файли .claude/settings.local.json та .claude/settings.json.
2. Перевіряйте історію Git кожного репозиторію на наявність файлу, навіть якщо сьогодні його немає.
3. Поверніть усі облікові дані, які коли-небудь зберігав файл.
4. Додайте .claude/settings.local.json до шаблонів .gitignore вашої організації.
5. Припиніть вводити секрети в команди. Посилайтеся на них як на $VAR з будь-якого менеджера секретів, який ви використовуєте, так щоб правило записувало $DB_URL, а не сам секрет.”
VentureBeat підтримує ці кроки для підприємств та організацій, які використовують Claude Code.
Оригінал статті: venturebeat.com