
Підприємства додають ШІ-агентів, застосунки, робочі навантаження та машинні ідентичності набагато швидше, ніж нових співробітників. Багато хто нині планує нелюдську популяцію, яка в кілька разів перевищуватиме людську, і саме архітектура ідентичності визначає, наскільки далеко піде це зростання.
Кожен ШІ-агент потребує верифікованої ідентичності, облікових даних, які неможливо витоку, та вузького набору дозволів перед тим, як він торкнеться виробничої системи. Платформи управління ідентифікацією та доступом (IAM), які більшість підприємств використовують сьогодні, не були створені для надання чогось із цього програмного забезпечення.
«Бракує аналога людського процесу прийому на роботу для агентів, який дає роботодавцю впевненість у новому найманому працівнику», — каже Метт Коулфілд, віцепрезидент з питань продукту, ідентифікації, у Cisco. — «Люди будують довіру через процес. Ми знаємо, що нас найняла та сама людина чи компанія, і що ця компанія перевірила дані, провела співбесіду, підтвердила нашу ідентичність під час прийому на роботу. Нічого з цього не існує для агентів. Ми наймаємо людей тижнями чи місяцями. Агентів наймаємо за хвилини».
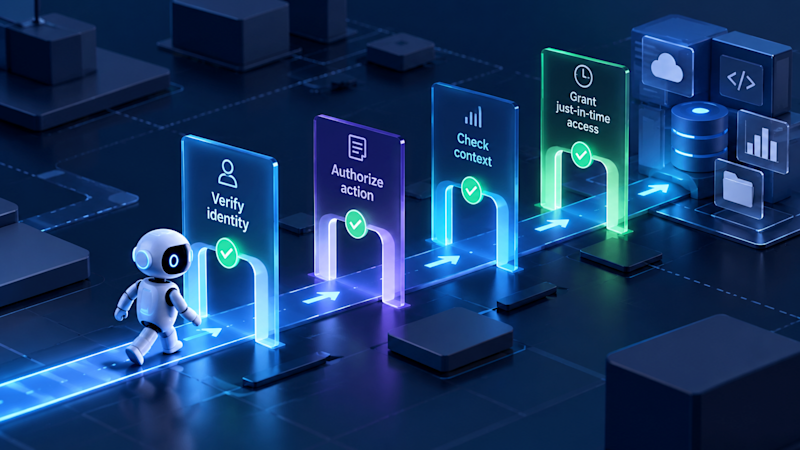
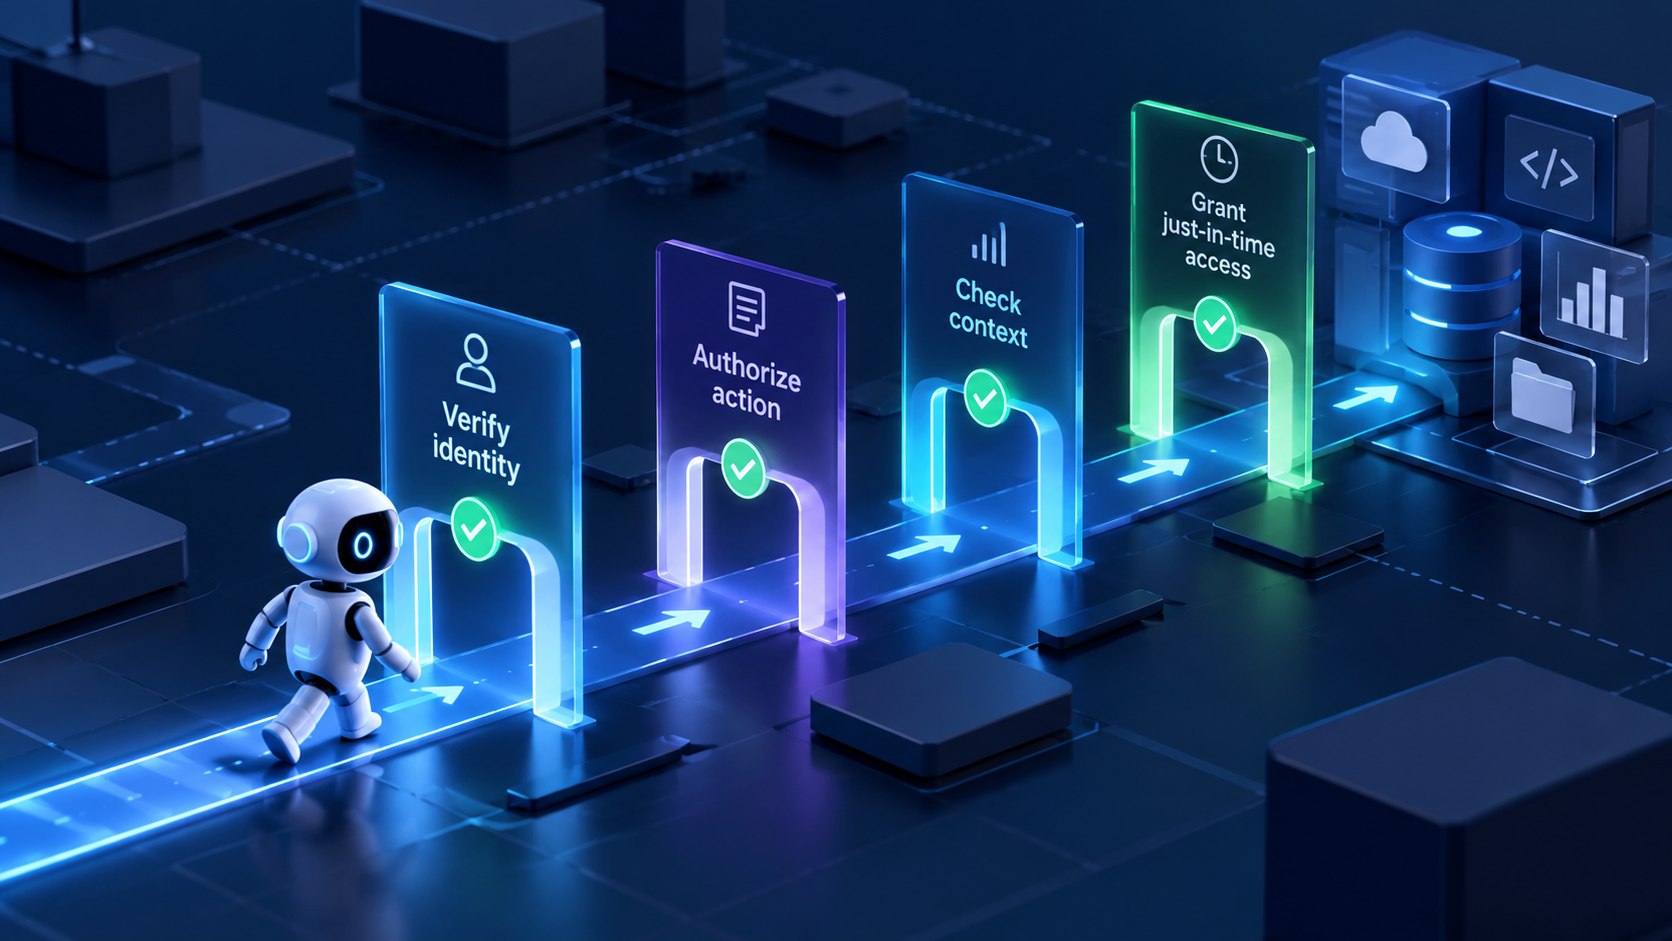
Це питання довіри виникає при кожній передачі: від людини до агента, від цього агента до наступного, якого він викликає, і від останнього в ланцюжку до застосунків та даних, до яких він отримує доступ. Розв’язання цього питання на машинній швидкості потребує чотирьох можливостей, які традиційні IAM ніколи не надавали: виявлення агентів, які вже працюють у середовищі, криптографічні облікові дані, прив’язані до обладнання, авторизація на рівні окремих дій та безперервний запис того, що робив кожен агент.
Чому ідентичність стала контрольною площиною для ШІ-агентів
Лідери безпеки, які забезпечують безпеку своїх перших серйозних розгортань агентських ШІ, послідовно звертаються зі своїми проблемами до команди IAM, а не до власників кінцевих точок або застосунків. Їм потрібно знати, як виявити агентів, що вже працюють, надати цим агентам верифіковані ідентичності та надати дозволи, достатньо вузькі, щоб запобігти пошкодженню основних систем.
«Це тому, що незалежно від того, де працюють агенти — на вашому ноутбуці, у хмарі, в центрі обробки даних або за сторонніми службами — їм усім потрібна ідентичність», — каже Коулфілд. — «Це єдиний об’єднуючий принцип для всіх них. Ідентичність — це єдиний рівень, який охоплює їх усіх».
Мережева політика, спостережуваність та виявлення загроз залежать від цього рівня ідентифікації. Архітектурно це означає, що ідентичність є передумовою, а не просто ще одним контролем серед багатьох інших. Сегментація мережі, виявлення загроз та спостережуваність для агентів залишаються необхідними, але кожне з них передбачає, що ідентичність суб’єкта вже встановлена.
Що традиційні IAM роблять неправильно в епоху агентів
IAM-платформи несуть припущення епохи, яка їх породила. Вони автентифікують людей, які приходять з паролем, відбитком пальця або скануванням обличчя, і сортують цих людей за широкими ролями, що охоплюють робочу функцію: адміністратор, користувач, тільки для читання тощо. Ці ролі не були розроблені для агентів, що змушує команди з ідентифікації створювати основи з нуля.
«Нам потрібно видати облікові дані, і зазвичай вони криптографічні, прив’язані до обладнання, щоб ніхто не міг їх вкрасти», — каже Коулфілд. — «Потім ми переходимо до дозволів. Сказати, що агент може отримати доступ до електронної пошти, дозволяє йому переміщувати пошту або надсилати електронні листи раді директорів. Агентам потрібні лише достатні дозволи, точно вчасно, лише на достатній час, щоб виконати поставлене завдання».
Від контролю доступу до контролю дій
Архітектури нульової довіри визначають доступ з точки зору користувачів, пристроїв, застосунків та наборів даних. Цей рівень деталізації відповідає на питання, чи може агент підключитися до GitHub, наприклад, але нічого не говорить про те, чи може він примусово відправити зміни до виробничої гілки о другій ночі.
«Нульова довіра насправді ніколи не була нульовою довірою. Це була довіра до систем ідентифікації», — каже Коулфілд. — «Ми часто говоримо, що нам потрібно перейти від контролю доступу до контролю дій, і єдиний спосіб досягти цього — перевіряти кожну дію, авторизувати її в реальному часі перед тим, як щось станеться, і записувати все це».
Розбіжність проявляється у тому, як читається дозвіл. Доступ з найменшими привілеями групує дозволи навколо застосунків та ресурсів, надаючи інженерії доступ до GitHub та хмарної консолі, тоді як фінансам надається доступ до облікової системи. Агентам потрібні ті самі системи для виконання корисної роботи, тому доступ на рівні застосунків може надавати їм усі дозволи, які має людина. Правильний спосіб впоратися з цим — контроль дій.
«Іншими словами, ви маєте дозвіл об’єднувати запит на витягнення в GitHub протягом наступних п’яти хвилин, і це єдина дія, яку вам дозволено виконати», — каже Коулфілд. — «Ви не можете читати весь репозиторій або вносити зміни до інших репозиторіїв. Цей репозиторій, ця дія, це вікно».
Безперервна перевірка вимагає позиції в шляху
Одноразова автентифікація втрачає позиції протягом багатьох років для користувачів-людей і повністю руйнується для агентів, чиї дії можуть змінюватися кожні кілька хвилин. Безперервна перевірка починається з криптографічного прив’язування ідентичності агента до пристрою, а потім відкриття безпечного каналу до всього, через що працює агент.
«Зайняття позиції між агентами та ресурсами, агентами та іншими агентами, а також людьми та агентами — це єдиний спосіб перевірити кожну дію під час її виконання», — каже Коулфілд. — «Ця позиція забезпечує безперервну перевірку ідентичності, безперервне застосування політик та повний журнал аудиту всього, що робив агент».
Що потрібно захистити зараз
Виявлення йде першим, оскільки команди безпеки не можуть керувати агентами, про яких вони не знають, що вони працюють у середовищі. Основні застосунки йдуть наступними, оскільки будь-хто, хто може створити ключ API або особистий токен доступу, може повністю обійти управління агентом. І те, як працівники автентифікуються, заслуговує на таку ж пильну увагу.
«Якщо люди у вашій організації автентифікуються за допомогою паролів, люди передаватимуть ці паролі своїм агентам», — каже Коулфілд. — «Тоді агент діятиме як людина, і вони стануть нерозрізнюваними. Автентифікація, стійка до фішингу, надає співробітникам нічого, чим вони можуть поділитися».
Як Duo розширює безпеку ідентифікації для ШІ-агентів
Cisco Duo забезпечує рівень ідентифікації поряд з пропозиціями компанії щодо безпеки кінцевих точок, мереж та даних. Для людей він надає облікові дані, призначені для залишатися прив’язаними до користувача або пристрою, разом із безперервною перевіркою ідентичності та активності. Це зменшує ризик ненавмисної передачі облікових даних агенту або навмисної передачі зловмиснику.
Для нелюдських ідентичностей Duo делегує обмежені дозволи через OAuth, підтримує специфікації авторизації, на які покладається MCP (Model Context Protocol) сьогодні. Він також розглядає агентів як першокласних ідентичностей у своєму каталозі. Придбання компанії Astrix компанією Cisco розширює це на виявлення, показуючи клієнтам нелюдські ідентичності в їхньому середовищі, а також облікові записи, дозволи та секрети, які використовують ці ідентичності.
«Нам майже потрібно переосмислити останні 30 років безпеки крізь призму агентів», — каже Коулфілд. — «Як ми робимо безпеку ідентифікації для агентів? Мережеву безпеку, безпеку кінцевих точок, безпеку даних? Більшість корпоративних програм безпеки вже мають стратегію для кожної з цих галузей. Їм потрібен ще один рядок під кожним: як ми робимо це для агентів?»
Дізнатися більше на: venturebeat.com