
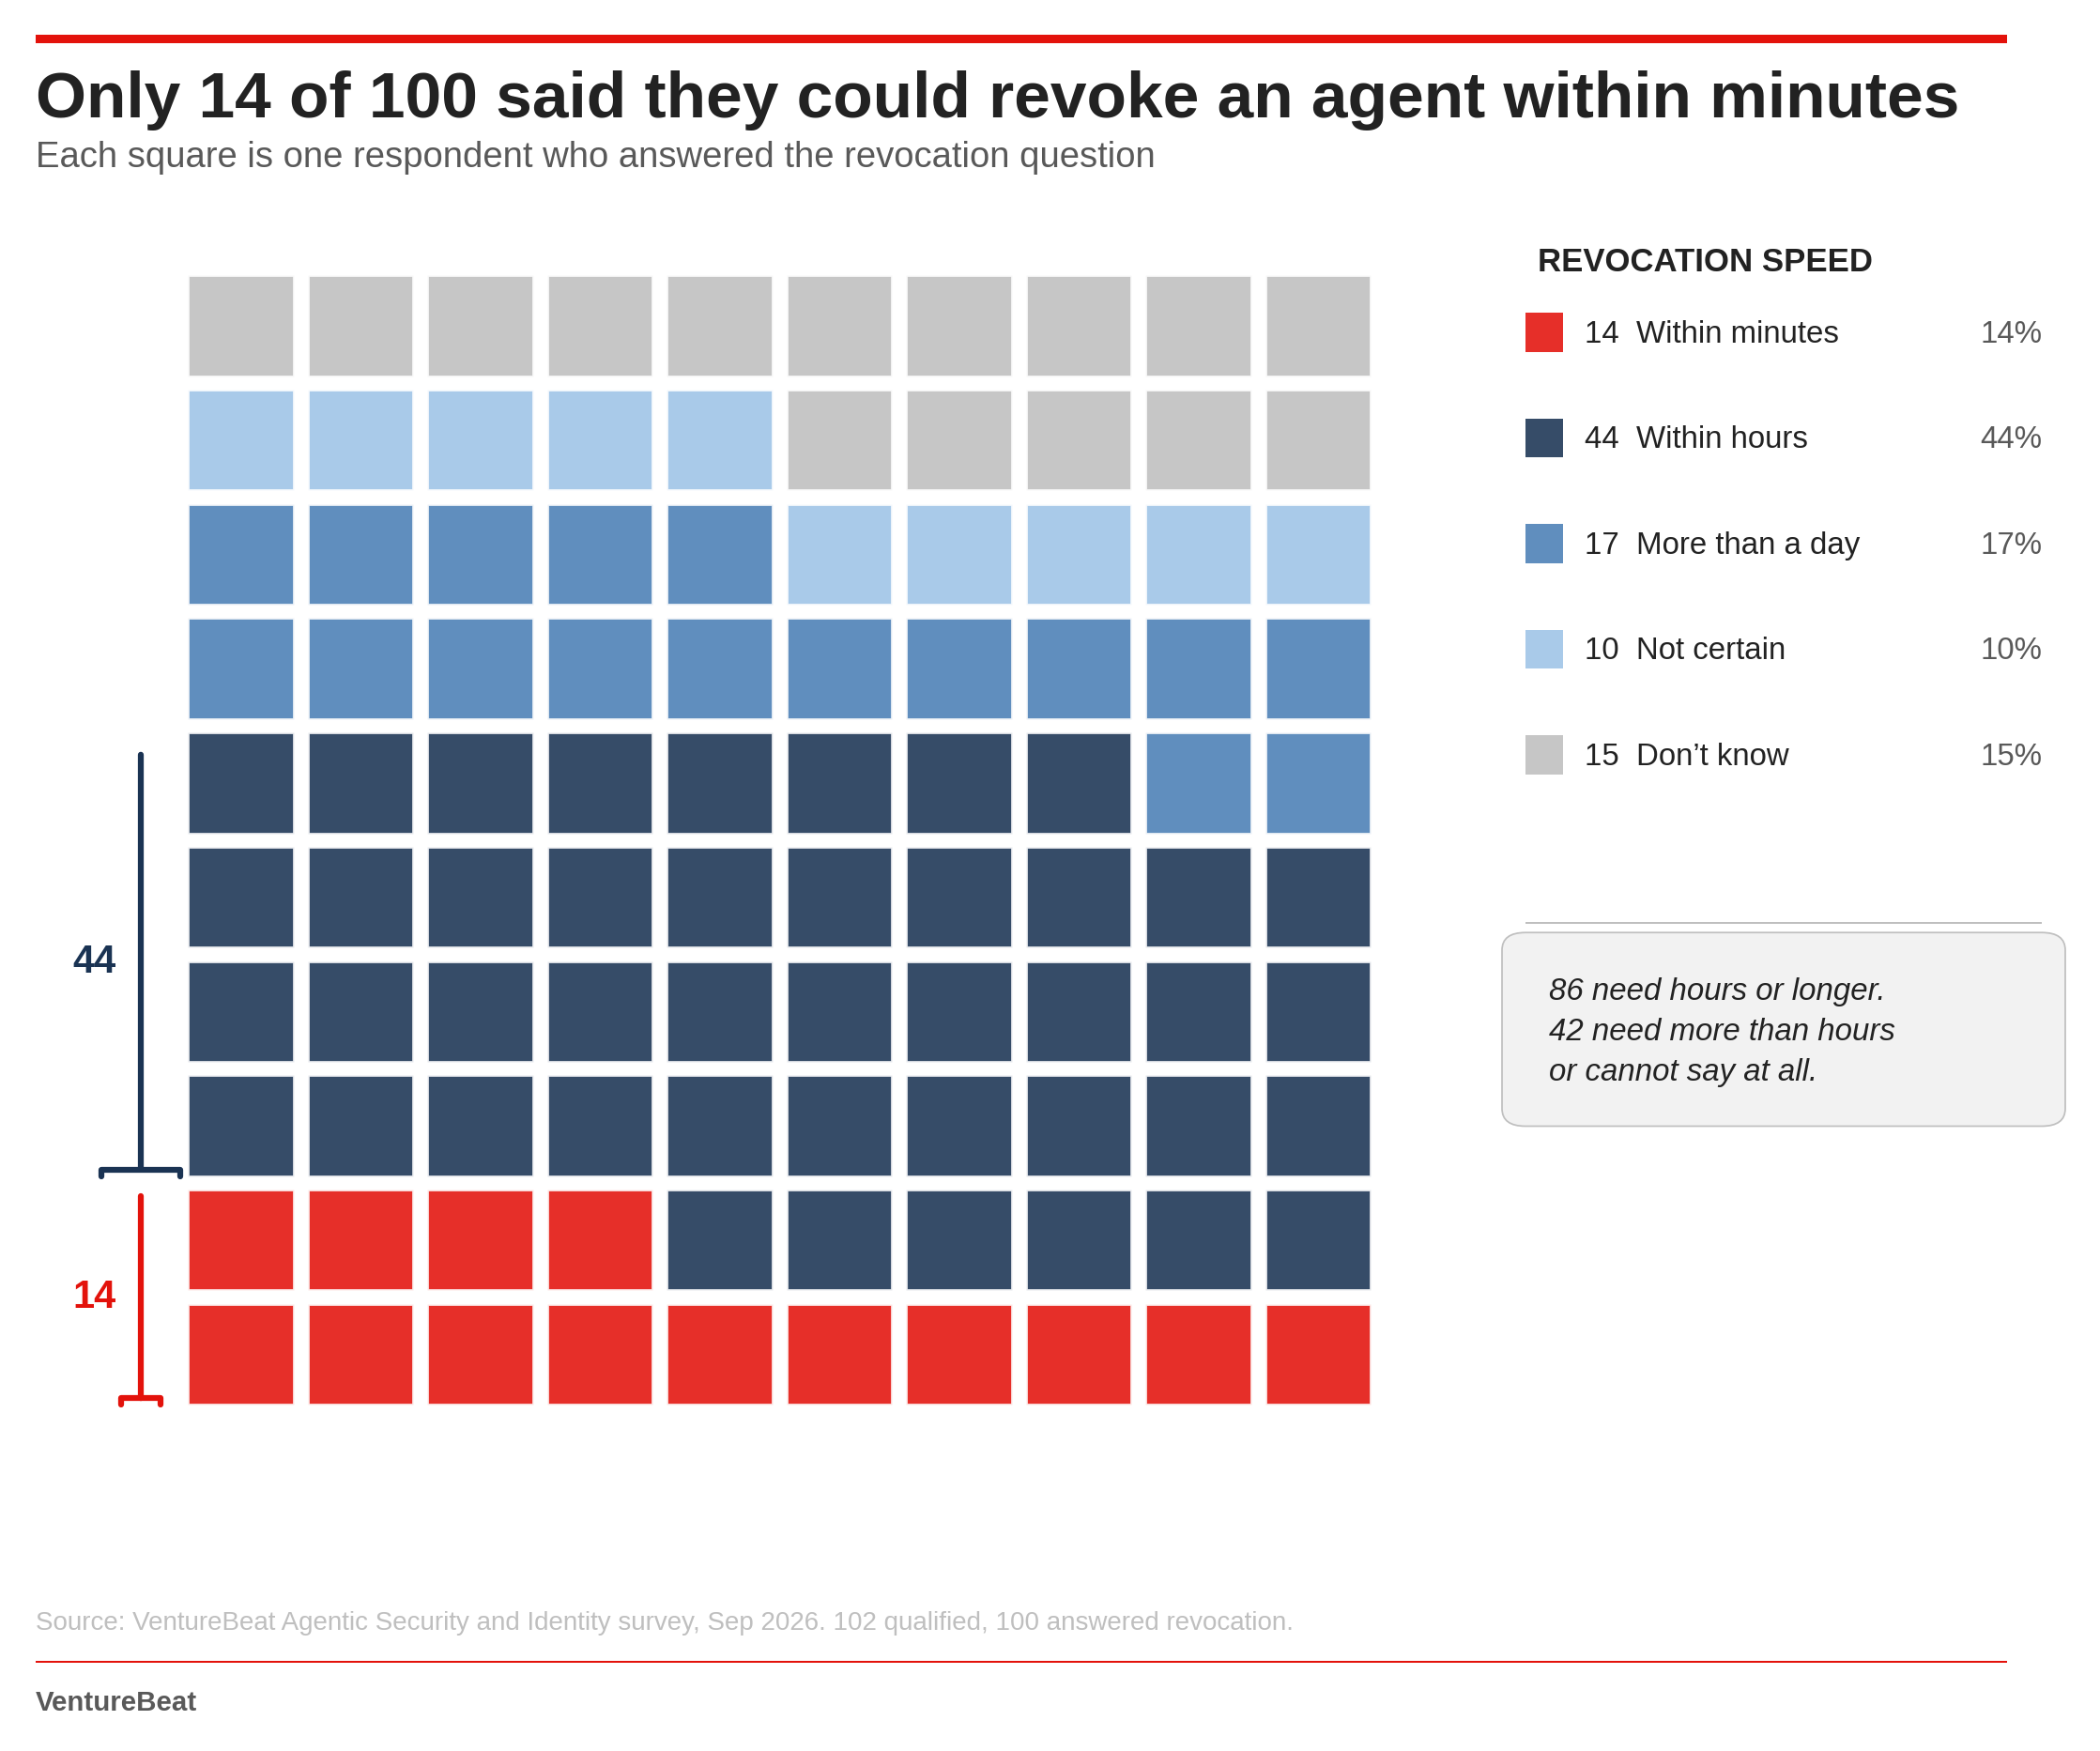
Згідно з опитуванням VentureBeat щодо безпеки агентів та їхньої ідентифікації, проведеним у вересні 2026 року, 102 компанії повідомили, як вони захищають доступ для ШІ-агентів та відкликають його. Сорок компаній описали програми, що забезпечують обмежені ідентифікатори та перевірку прав доступу під час виконання. З них 17 зазначили, що деякі або більшість їхніх агентів все ще використовують спільні облікові дані. Лише 14 зі 102 компаній заявили, що можуть відкликати доступ за лічені хвилини.
На початку цього місяця компанія Zenity Labs, що спеціалізується на безпеці агентів, виявила, до чого може призвести компрометація облікових даних, коли роль виконання охоплює всіх агентів в обліковому записі. Один запит до загальнодоступного агента з інструментом для отримання URL-адрес на Amazon Bedrock AgentCore повернув його тимчасові облікові дані AWS. Оскільки стандартна роль управління ідентифікацією та доступом (IAM) охоплювала всі ресурси AgentCore в тому ж обліковому записі та регіоні, ці облікові дані могли запускати інших агентів, читати їхні сесії та витягувати секрети.
Наступного дня Fireworks AI опублікувала бюлетень безпеки, в якому повідомила, що неавторизована третя сторона використала скомпрометовані внутрішні облікові дані для доступу до змінних середовища в клієнтських завданнях оцінки. Fireworks стверджує, що зловмисник отримав ключі API та токени, що зберігалися як секрети в деяких уражених облікових записах. Через чотири дні після виявлення Fireworks завершила один огляд облікових даних, додавши, що обертання ще триває.
AWS спочатку позначила помилку як «інформаційну» та заявила, що для її експлуатації потрібна помилка розробника. Однак надмірні дозволи залишалися чинними щонайменше до 22 червня 2026 року, згідно з останньою перевіркою Zenity, і проблема була повністю усунена до 29 вересня.
Швидкість відкликання доступу за результатами опитування
З 102 респондентів VentureBeat, які відповідали на запитання про відкликання доступу, 14 назвали відповідальну особу, яка могла відкликати доступ за лічені хвилини, а 45 вказали на команду безпеки або платформи, яка могла зробити це за кілька годин.
Сімнадцять осіб оцінили, що їм знадобиться більше доби або спочатку потрібно провести трасування облікових даних. Десять осіб не були впевнені, чи зможуть вони відкликати доступ усіх агентів, а 14 не знали.
До 17 осіб, які зазначили затримки, та 10 осіб, які не були впевнені, додається 27 осіб із повільною або невизначеною відповіддю. Тринадцять із цих 27 походять із 44 компаній, які використовують спільні облікові дані, троє — з 34 компаній, які надають кожному агенту власну ідентифікацію, і 11 — з 22 компаній, які не могли сказати, як автентифікуються їхні агенти. Остання група мала найвищий показник серед усіх сегментів.
Ендрю Обадіару, головний спеціаліст з інформаційної безпеки (CISO) в Cobalt, розповів VentureBeat, що агенти ламають модель облікових записів служб саме в цьому аспекті. У випадку звичайного облікового запису служби відкликання облікових даних припиняє подальші запити, «але коли справа доходить до агентів і пов’язаних з ними токенів, це трохи інакше. Навіть коли ви відкликаєте ці токени, іноді вони рухаються настільки швидко, що ви не встигаєте їх повернути». Агенти рухаються швидше, ніж частота обертання.
Спільні облікові дані ускладнюють незалежне відкликання
Спільні облікові дані можуть автентифікувати запит, не ідентифікуючи, який агент його надіслав. Відкликання таких облікових даних також може порушити роботу інших систем, які їх використовують. Планове обертання та менеджери секретів керують життєвим циклом, але вони не вирішують питання відкликання, тобто чи можна відкликати доступ одного агента, не порушуючи роботу інших.
Майк Сентонас, президент CrowdStrike, на сцені Fal.Con 2 вересня, того ж дня, коли CrowdStrike анонсувала новий постачальник ідентифікації для агентів, конкретизував проблему обмеження доступу: «З ким воно спільно? До яких сторонніх систем воно може отримати доступ?»
Дев’ятнадцять зі 102 респондентів, опитаних у вересні, використовують агентів переважно з обліковими даними людини або обліковими даними служби.
Примусове виконання без ідентифікації — це ілюзія
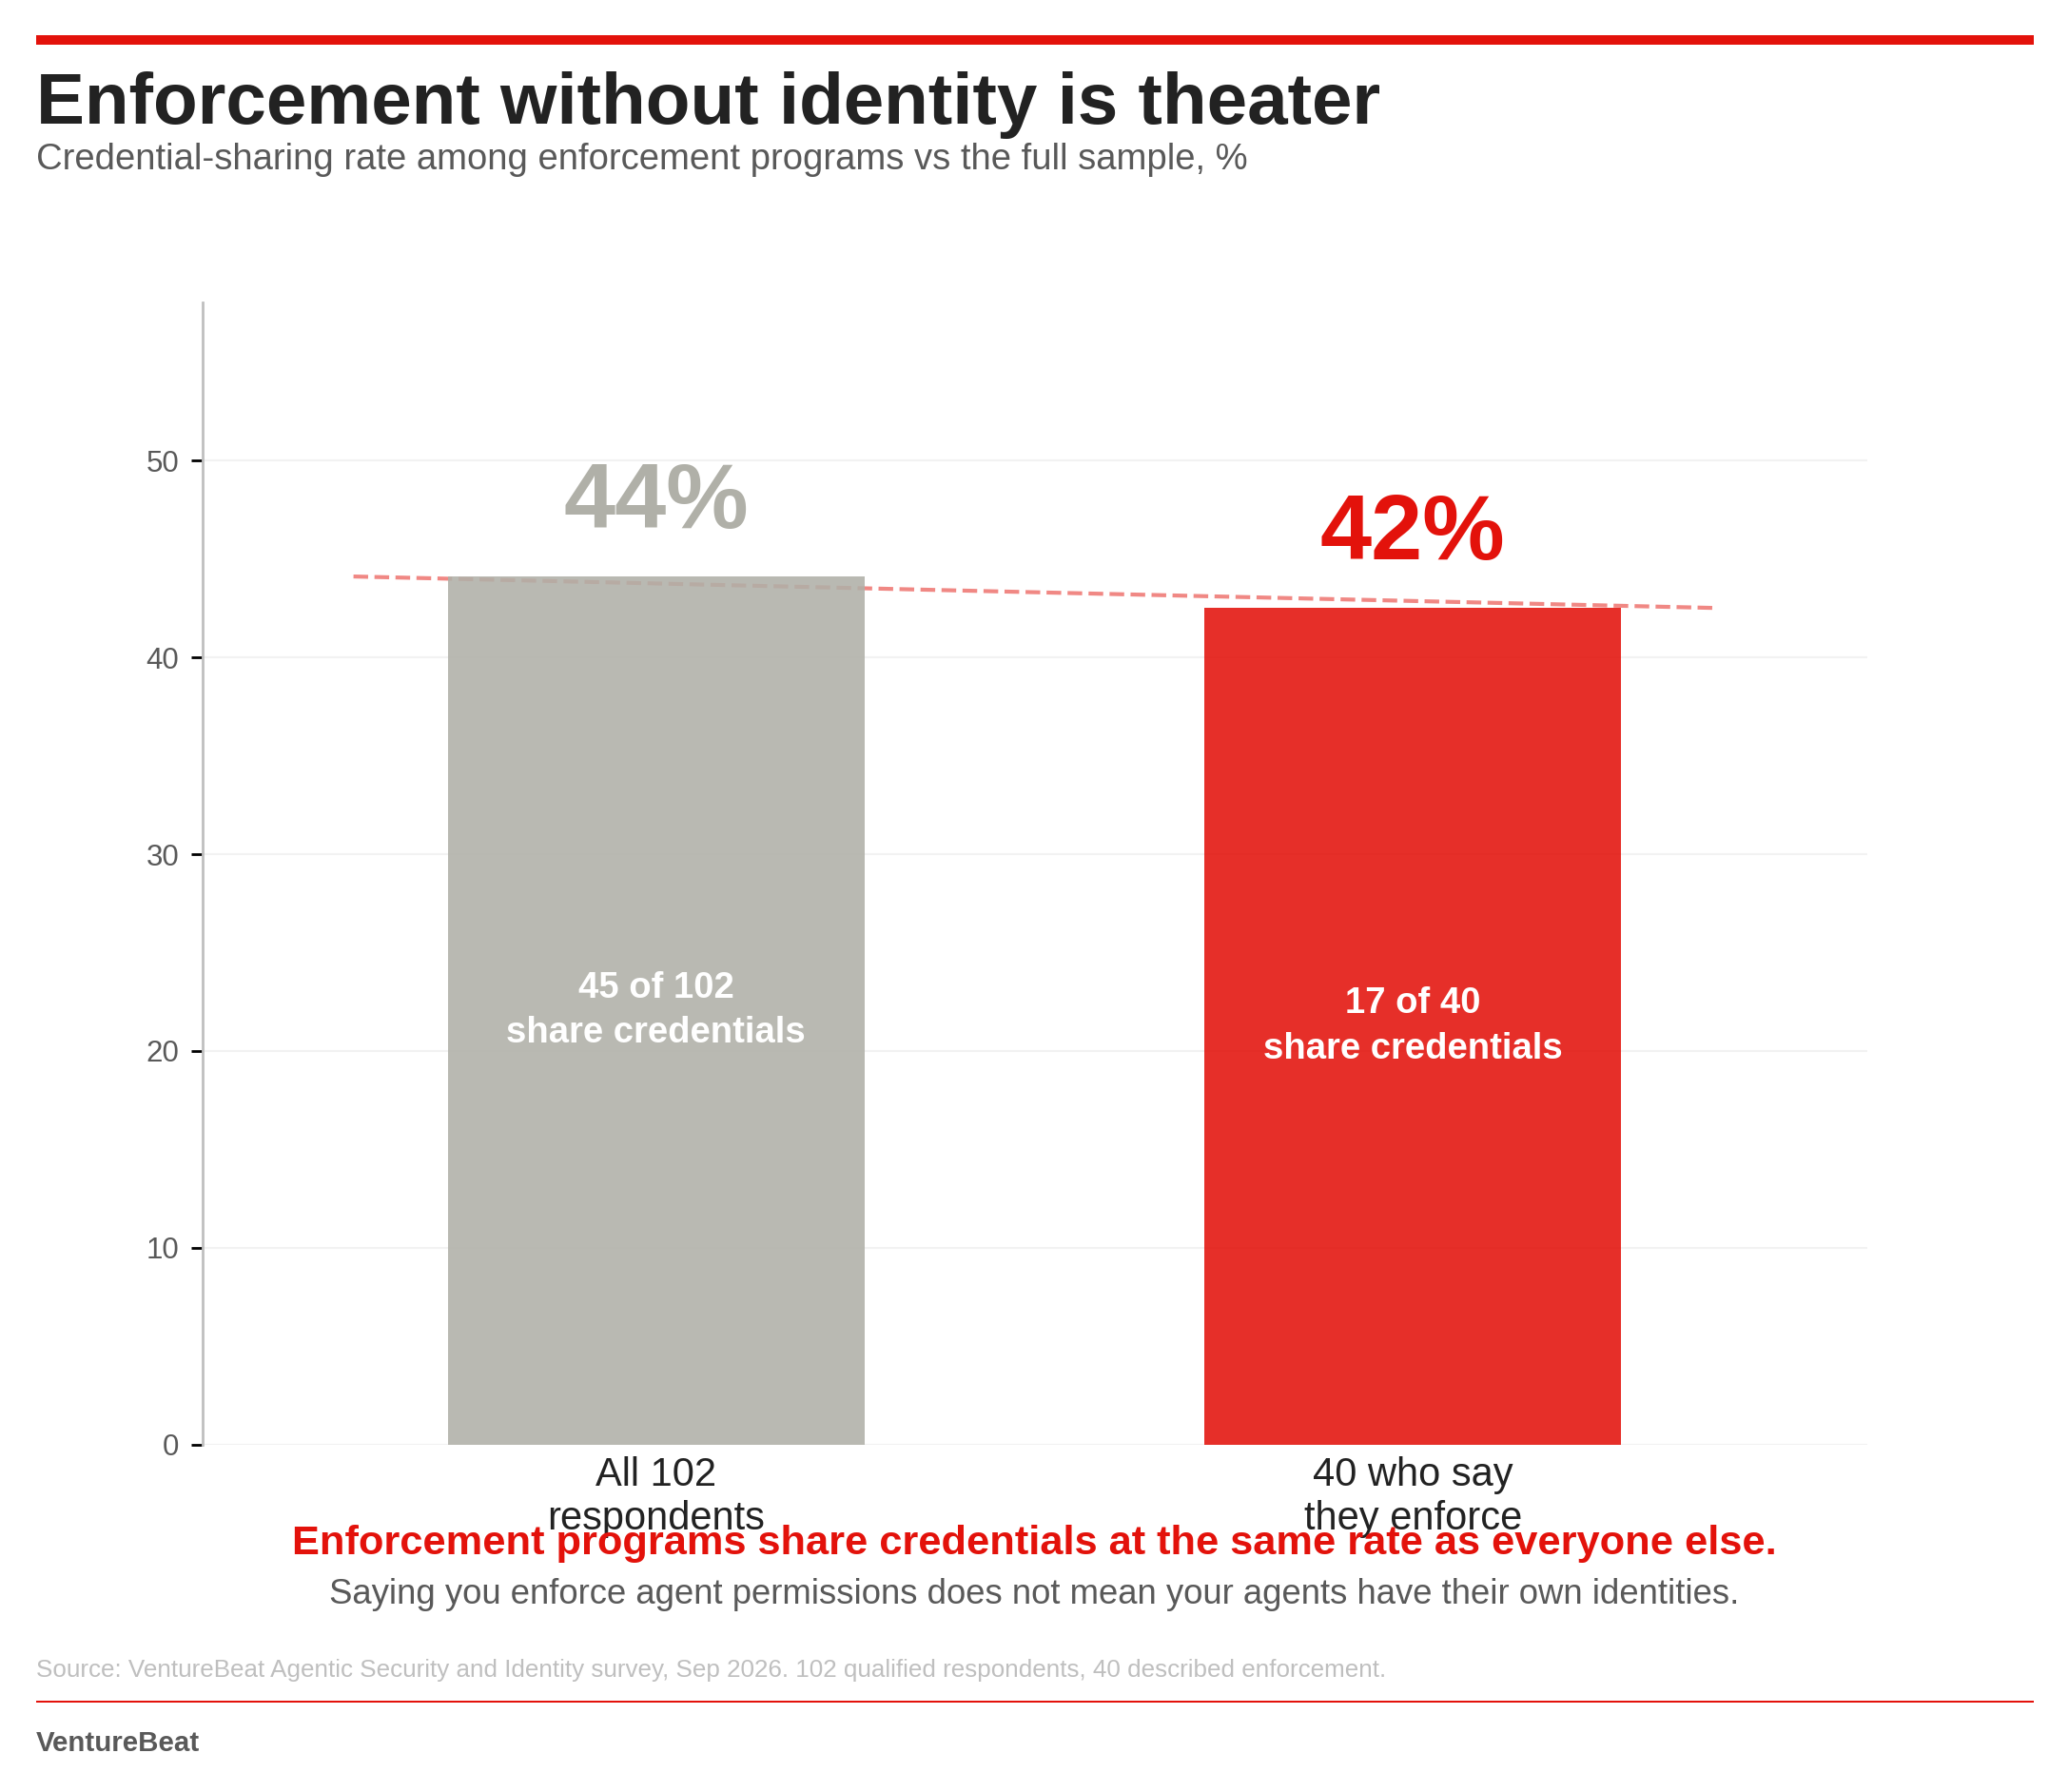
Сімнадцять із 40 компаній, які описали свої програми як такі, що забезпечують дотримання правил, потім визнали, що деякі або більшість їхніх агентів використовують однакові ключі. Вони відзначили поле для обмежених ідентифікаторів, а потім відповіли, що деякі з цих агентів працюють з обліковими даними, що належать комусь іншому.
Джая Балоо, співзасновниця AISLE — яка в четвер заявила, що підписала лист про наміри придбання компанії Cohere, де Балоо стане глобальним CISO — відстежила напруженість до рівня нижче агентів. «У середній компанії є десятки тисяч облікових записів служб. Ми не маємо уявлення, що вони роблять. А тепер ви додаєте ШІ до цього з ключами API, і ви не маєте уявлення, що вони роблять».
Кріс Ґеттл, віце-президент з управління продуктами Ivanti, розповів VentureBeat на RSAC, що ідентичність та дані — це «два додаткові ландшафти загроз, які розвиваються і стають все більш критичними». Зловмисники купують облікові дані ще до початку вторгнення. «Я маю три ідентифікатори для різних частин ACME Corp. Чому б вам не піти і не купити їх».
Спільні ключі — це найшвидший шлях. Агент працює з першого дня з будь-якими обліковими даними, які вже має розробник, і ніхто не подає заявку на нову ідентифікацію. Серед усіх респондентів VentureBeat, 35 зі 102 надають кожному агенту власну ідентифікацію, 45 діляться в певній мірі, а 22 не могли сказати.
Облікові дані закінчуються за розкладом, тоді як дозволи охоплюють усе
NIST та CISA 15 вересня фіналізували Interagency Report 8587, який рекомендує, щоб токени доступу та ідентифікації мали термін дії не більше години. Звіт охоплює підписані токени та твердження, а статичний ключ API не є ні тим, ні іншим. Через три тижні облікові дані, які, на думку Fireworks, були захоплені, включали клас облікових даних, який звіт виключив. Облікові дані AgentCore були тимчасовими, але все одно досягали кожного агента, оскільки дозволи ролі виконання поширювалися на всі ресурси AgentCore в тому ж обліковому записі та регіоні. Термін дії облікових даних закінчився за розкладом, але дозволи, які вони надавали під час активності, охоплювали всіх агентів в обліковому записі.
Ґеттл розповів Cyber Magazine у травні, що ШІ «стискає весь життєвий цикл експозиції», і що «результатом є швидке стиснення часових рамок атаки, коли вікно між виявленням та експлуатацією скорочується з тижнів до годин». Ґеттл додав, що команди безпеки «не можуть вручну сортувати тисячі нових вразливостей зі швидкістю машини щодня чи навіть щотижня». Статичний ключ API без терміну дії знаходиться на неправильному боці цього вікна.
Еджізіаго Чіоффі, корпоративний архітектор та генеральний директор SynSphere Italia, виявив, що виробничий помічник Azure OpenAI відповідає кожному користувачеві, використовуючи дозволи завдання індексації, а не дозволи особи. Він повідомив VentureBeat у письмовій відповіді, що переніс перевірку прав доступу в шлях пошуку, щоб помічник перевіряв, хто запитує під час кожного запиту. Виправленням була зміна дозволів, а не контроль відкликання, але 60% запитів все ще автоматично вирішуються з увімкненою функцією, написав Чіоффі.
Okta, Microsoft та CrowdStrike представили продукти для ідентифікації агентів. Лише один із 99 респондентів вересневого опитування VentureBeat, які перелічили інструменти, назвав Entra Agent ID від Microsoft. Компанії, що використовують спільні ключі, не називали жодного з цих продуктів.
Тест, який можна провести цього тижня
Виберіть одного агента, якого ви можете безпечно вивести з експлуатації, і засічіть, скільки часу знадобиться для відкликання доступу цього агента, не зачіпаючи жодного іншого агента. Якщо відповідь починається з необхідності відстежувати, який ключ він використовує, ваш інвентар є частиною вашої проблеми стримування. Незнання того, як автентифікуються їхні агенти, поставило 22 респондентів у таке становище, і 11 з них дали повільну або невизначену відповідь.
Сорок зі 102 респондентів повідомили про підтверджений інцидент безпеки агента або майже інцидент за останній рік, а 12 взагалі не відстежують інциденти з агентами. Двадцять не змогли сказати, скільки ідентифікаторів агентів використовує їхня організація.
Ґеттл представив цей сліпий простір на RSAC у термінах управління активами. «Якщо я дивлюся лише на відомі відомі речі, я втрачаю перспективу, тому що я не знаю, чим відомі невідомі та невідомі невідомі виставляють мій середовище». Сімдесят дві компанії планують впровадити нове або замінити існуюче рішення для безпеки агентів протягом наступних 12 місяців. Само по собі впровадження не допоможе, якщо облікові дані, якими керують ці інструменти, все ще будуть спільними.
Запитання Обадіару щодо облікових записів служб стосуються й агентів. «Хто ним володіє? Для чого він був створений? Які рівні доступу? Коли його востаннє використовували? Якщо ви не знаєте, що у вас є, ви не можете захистити від цього».
Подробиці можна знайти на сайті: venturebeat.com