
Проблема з наданням доступу до інструментів ШІ всім співробітникам компанії полягає в тому, що люди використовуватимуть їх непередбачуваними способами. Це постійно породжує побоювання, що компанії мають нові, величезні прогалини в безпеці своїх систем, або, принаймні, скоро матимуть.
Ілюструючи темпи впровадження інструментів ШІ в підприємствах, що підживлюють такі побоювання, Шахар Бахат, генеральний директор і співзасновник Pluto Security, зазначає, що новий анонсований інструмент ШІ може з’явитися в середовищі компаній лише через дві години після його випуску. Приблизно 60% ризиків, які виявляє її компанія серед клієнтів, пов’язані з інструментами, створеними не розробниками, а іншими співробітниками. Найбільшим джерелом таких ризиків є фінансові відділи, за якими йдуть відділи маркетингу та юридичні відділи. Розробники посідають четверте місце, розповіла вона TechCrunch.
Стартап, за її словами, виявив програму, створену співробітником фінансового відділу компанії зі списку Fortune 500 для управління інформацією про клієнтів та їх відтік, але ця програма була залишена відкритою для доступу з Інтернету.
Pluto, що вийшов зі стелс-режиму з фінансуванням у 42 мільйони доларів, є найновішим представником нового покоління стартапів у сфері безпеки, які швидко з’явилися, щоб допомогти компаніям усунути ці прогалини. Всі вони залучають значні кошти від інвесторів, виходячи з переконання, що використання лише існуючого програмного забезпечення для безпеки для моніторингу та контролю інструментів ШІ, конекторів та їх використання є неефективним підходом.
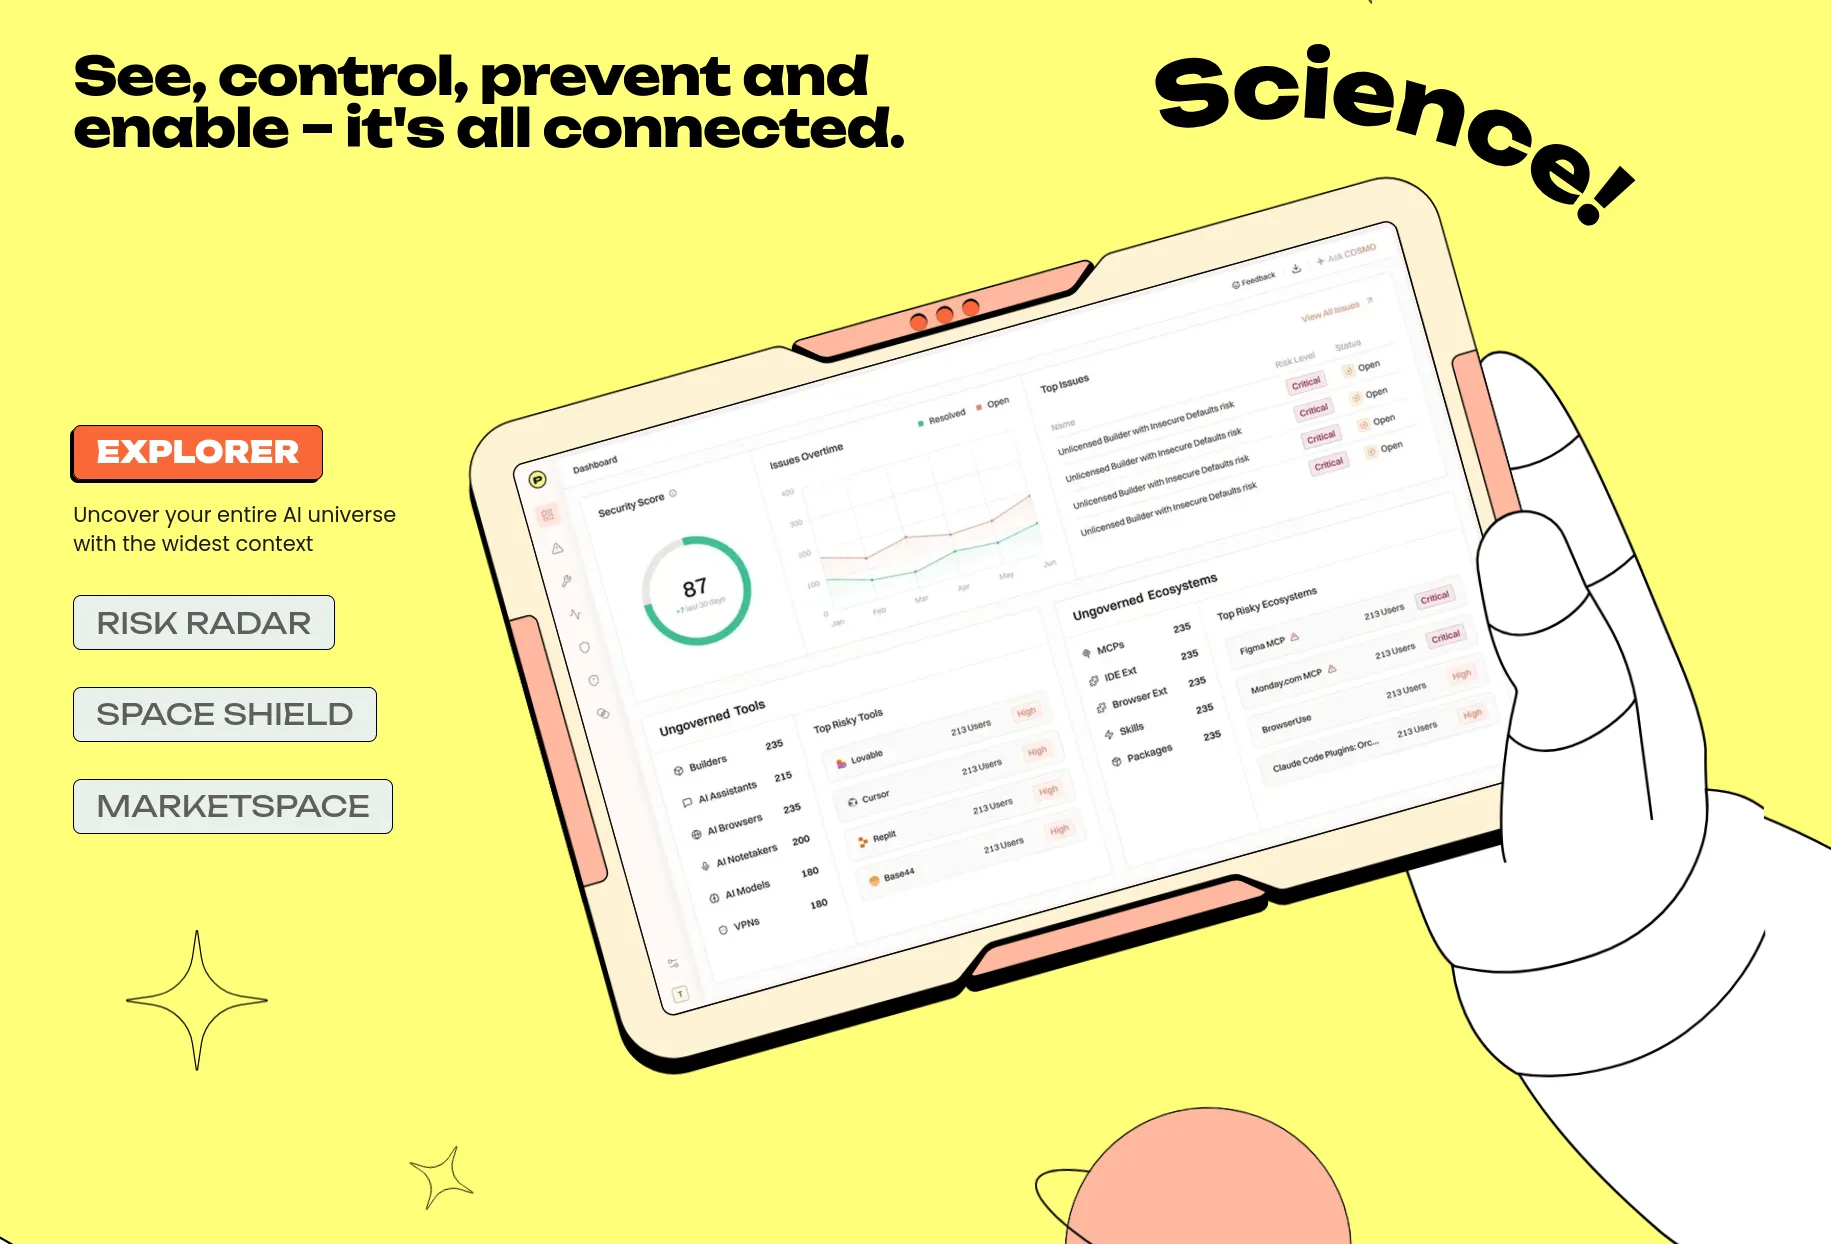
Бахат розповідає TechCrunch, що її стартап почав продажі лише у квітні й вже знайшов покупців для своєї технології, яка допомагає компаніям отримувати контекст, аналіз ризиків, видимість та контроль над тим, як їхні співробітники використовують інструменти ШІ. Вона зазначила, що Pluto почав продажі у квітні та вже перевищив 2 мільйони доларів річного регулярного доходу, маючи понад 30 корпоративних клієнтів, зокрема Oscar Health, Workato, Sixt та AlphaSense.
Фінансування Pluto охоплює початковий раунд (seed round) на суму 8,5 мільйонів доларів, який очолив TLV Partners, за участю засновників фірми з кібербезпеки Armis. Нещодавно компанія залучила раунд Серії А (Series A) на суму 34 мільйони доларів під керівництвом Jump Capital, за участю Skinos (венчурна фірма Шломо Крамера, співзасновника Check Point), Ansa Capital та інших бізнес-ангелів.
Це вражаюча динаміка для молодого стартапу, хоча й не унікальна в епоху ШІ. Але це може бути пов’язано з тим, що масштаби ризиків не обмежуються великими технологічними компаніями, які лідирують у впровадженні ШІ.
Коли Бахат запитали, де вона бачить найбільші ризики, вона зазначила, що проблеми залежать від мислення директора з інформаційної безпеки (CISO) та готовності організації впроваджувати ШІ, але ризики були присутні в будь-якому випадку.
“Загалом, я б сказала, що не було жодного пілотного проєкту (POC), в який ми вступали б і не знаходили б шкідливого вмісту”, – сказала вона. “Чи то були пакети розширень, чи навички – деякі з них мали активні атаки під час нашого POC. Що знову ж таки, для мене, з точки зору продукту, це чудово. Для компаній це не дуже добре.”
Вся ставка Pluto полягає в тому, що безпека таких середовищ вимагатиме від інструментів безпеки звертати увагу на те, що роблять агенти ШІ в реальному часі, на додаток до відстеження того, що і як співробітники створюють і розгортають.
“Ми переходимо від поведінки користувача до поведінки агента”, – сказала Бахат.
Відповідно до цього бачення, програмне забезпечення стартапу відстежує інструменти ШІ, які використовують співробітники, навички, розширення, сервери MCP та інші компоненти, від яких залежать ці інструменти, а також програми та агенти, що створюються. Компанія стверджує, що може ідентифікувати ризиковані компоненти, виявляти потенційно небезпечну діяльність агентів і застосовувати політики безпеки, не заважаючи співробітникам використовувати або створювати інструменти ШІ.
Для всього цього Pluto підключається до систем безпеки кінцевих точок та управління пристроями й може розгортати власні датчики через них або безпосередньо на пристроях. Він збирає інформацію, включаючи запити, команди, активні процеси, дозволи та попередню діяльність користувачів, і використовує власні “легковагі” моделі на кінцевих точках, щоб допомогти оцінити, що намагається зробити агент.
Особливо відзначимо, що система Pluto може втручатися під час роботи агента, сказала Бахат. Якщо агент намагається отримати дозволи, що перевищують намір користувача, наприклад, система може зупинити дію або вставити інструкції в сесію, що спонукають агента запитувати підтвердження.
“Ми можемо вводити контекст назад у сесію, і таким чином я можу змінити спосіб роботи агента”, – пояснила Бахат.
Стартап також використовує незвичайний підхід до пошуку клієнтів. У квітні він запустив Plutonium – безкоштовну платформу, яка дозволяє будь-кому перевіряти ризики, пов’язані з загальнодоступними навичками, конекторами та доповненнями ШІ. Також існує сканер MCP та каталог перевірених компонентів. Бахат стверджує, що тисячі спеціалістів з безпеки використовують Plutonium, і що спільнота навколо нього стала важливим джерелом відгуків та потенційних клієнтів.
Вона зазначила, що 70% конвеєра продажів Pluto надходить від вхідних запитів, хоча вона не уточнила, скільки з них надходить безпосередньо через Plutonium.
Pluto планує інвестувати отриманий капітал у розвиток продукту, розширення досліджень у сфері безпеки та збільшення своєї присутності в США. Компанія має 40 співробітників у США та Ізраїлі.
За матеріалами: techcrunch.com