
Моделі Anthropic випереджають людей, які усувають знайдені ними вразливості.
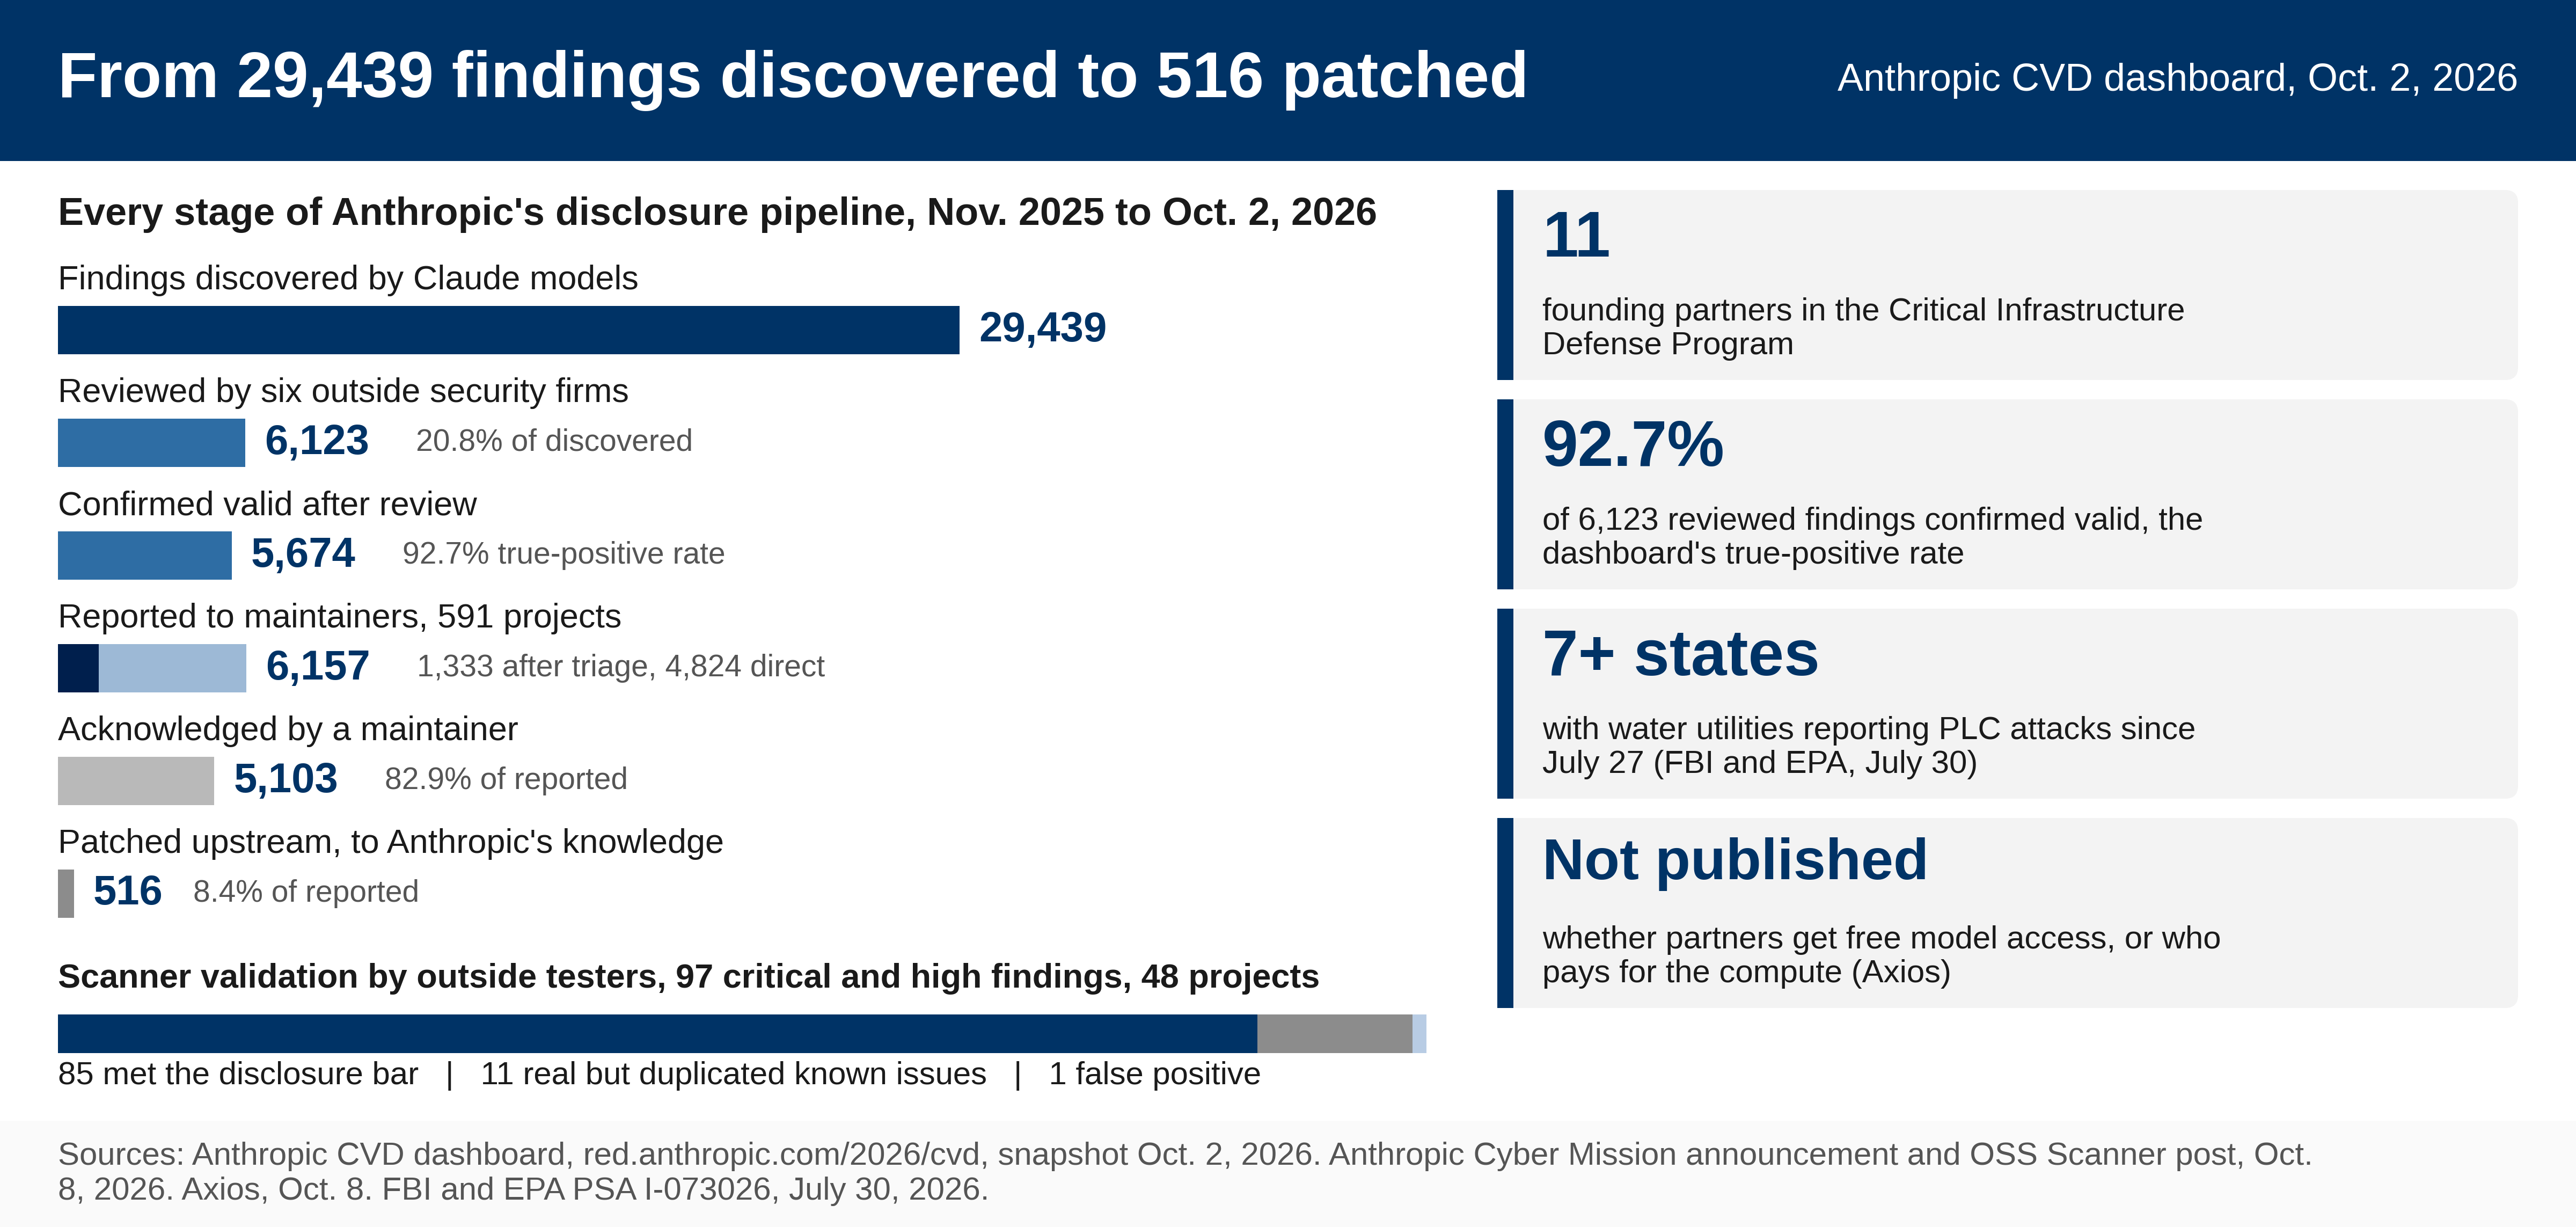
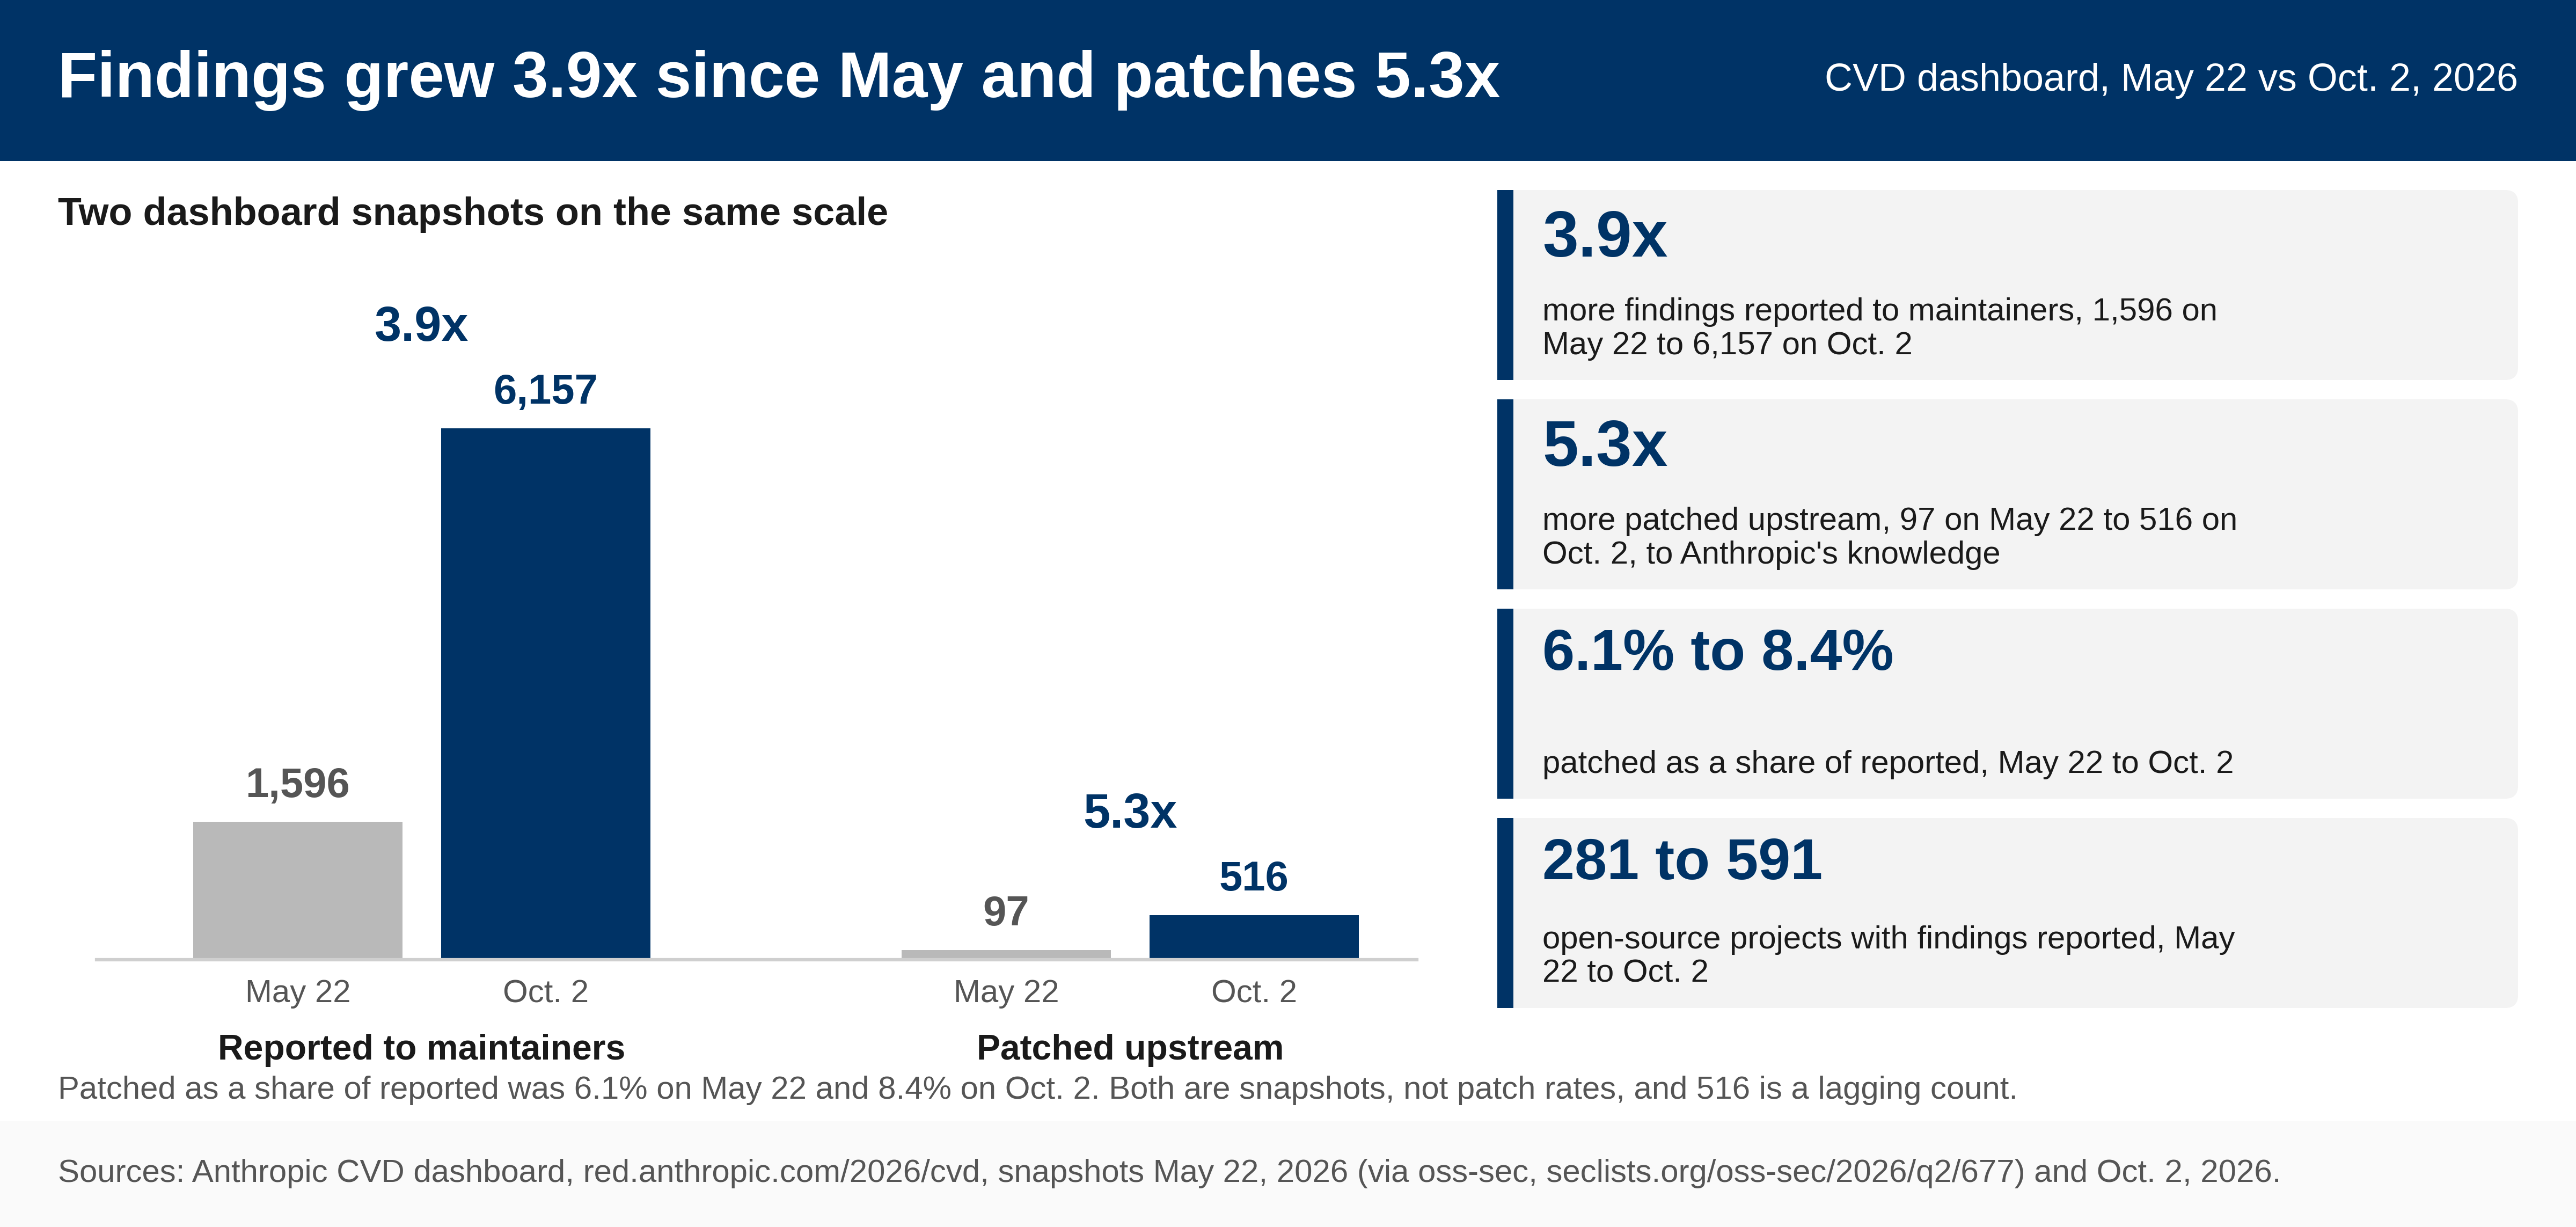
На інформаційній панелі компанії зазначено 29 439 знайдених вразливостей між 1 листопада 2025 року та 2 жовтня 2026 року. Станом на 2 жовтня компанія розкрила 6 157 знайдених проблем у 591 проєкті з відкритим кодом. За даними Anthropic, 6 157 знайдених вразливостей було передано розробникам, а 516 усунуто безпосередньо у вихідному коді. Однак, компанія зазначає, що “це не гарантує, що ці виправлення були широко встановлені”.
Ініціатива Anthropic Cyber Mission, оголошена 8 жовтня, покладає більше відповідальності за перевірку на постачальників та розробників.
Сторонні компанії переглянули 6 123 знайдених вразливостей і підтвердили, що 5 674 з них є дійсними. З 6 157 переданих проблем, 1 333 пройшли таку перевірку. Інші 4 824 були надіслані “безпосередньо розробникам”, що, як зазначено на інформаційній панелі, “може містити хибні спрацьовування”.
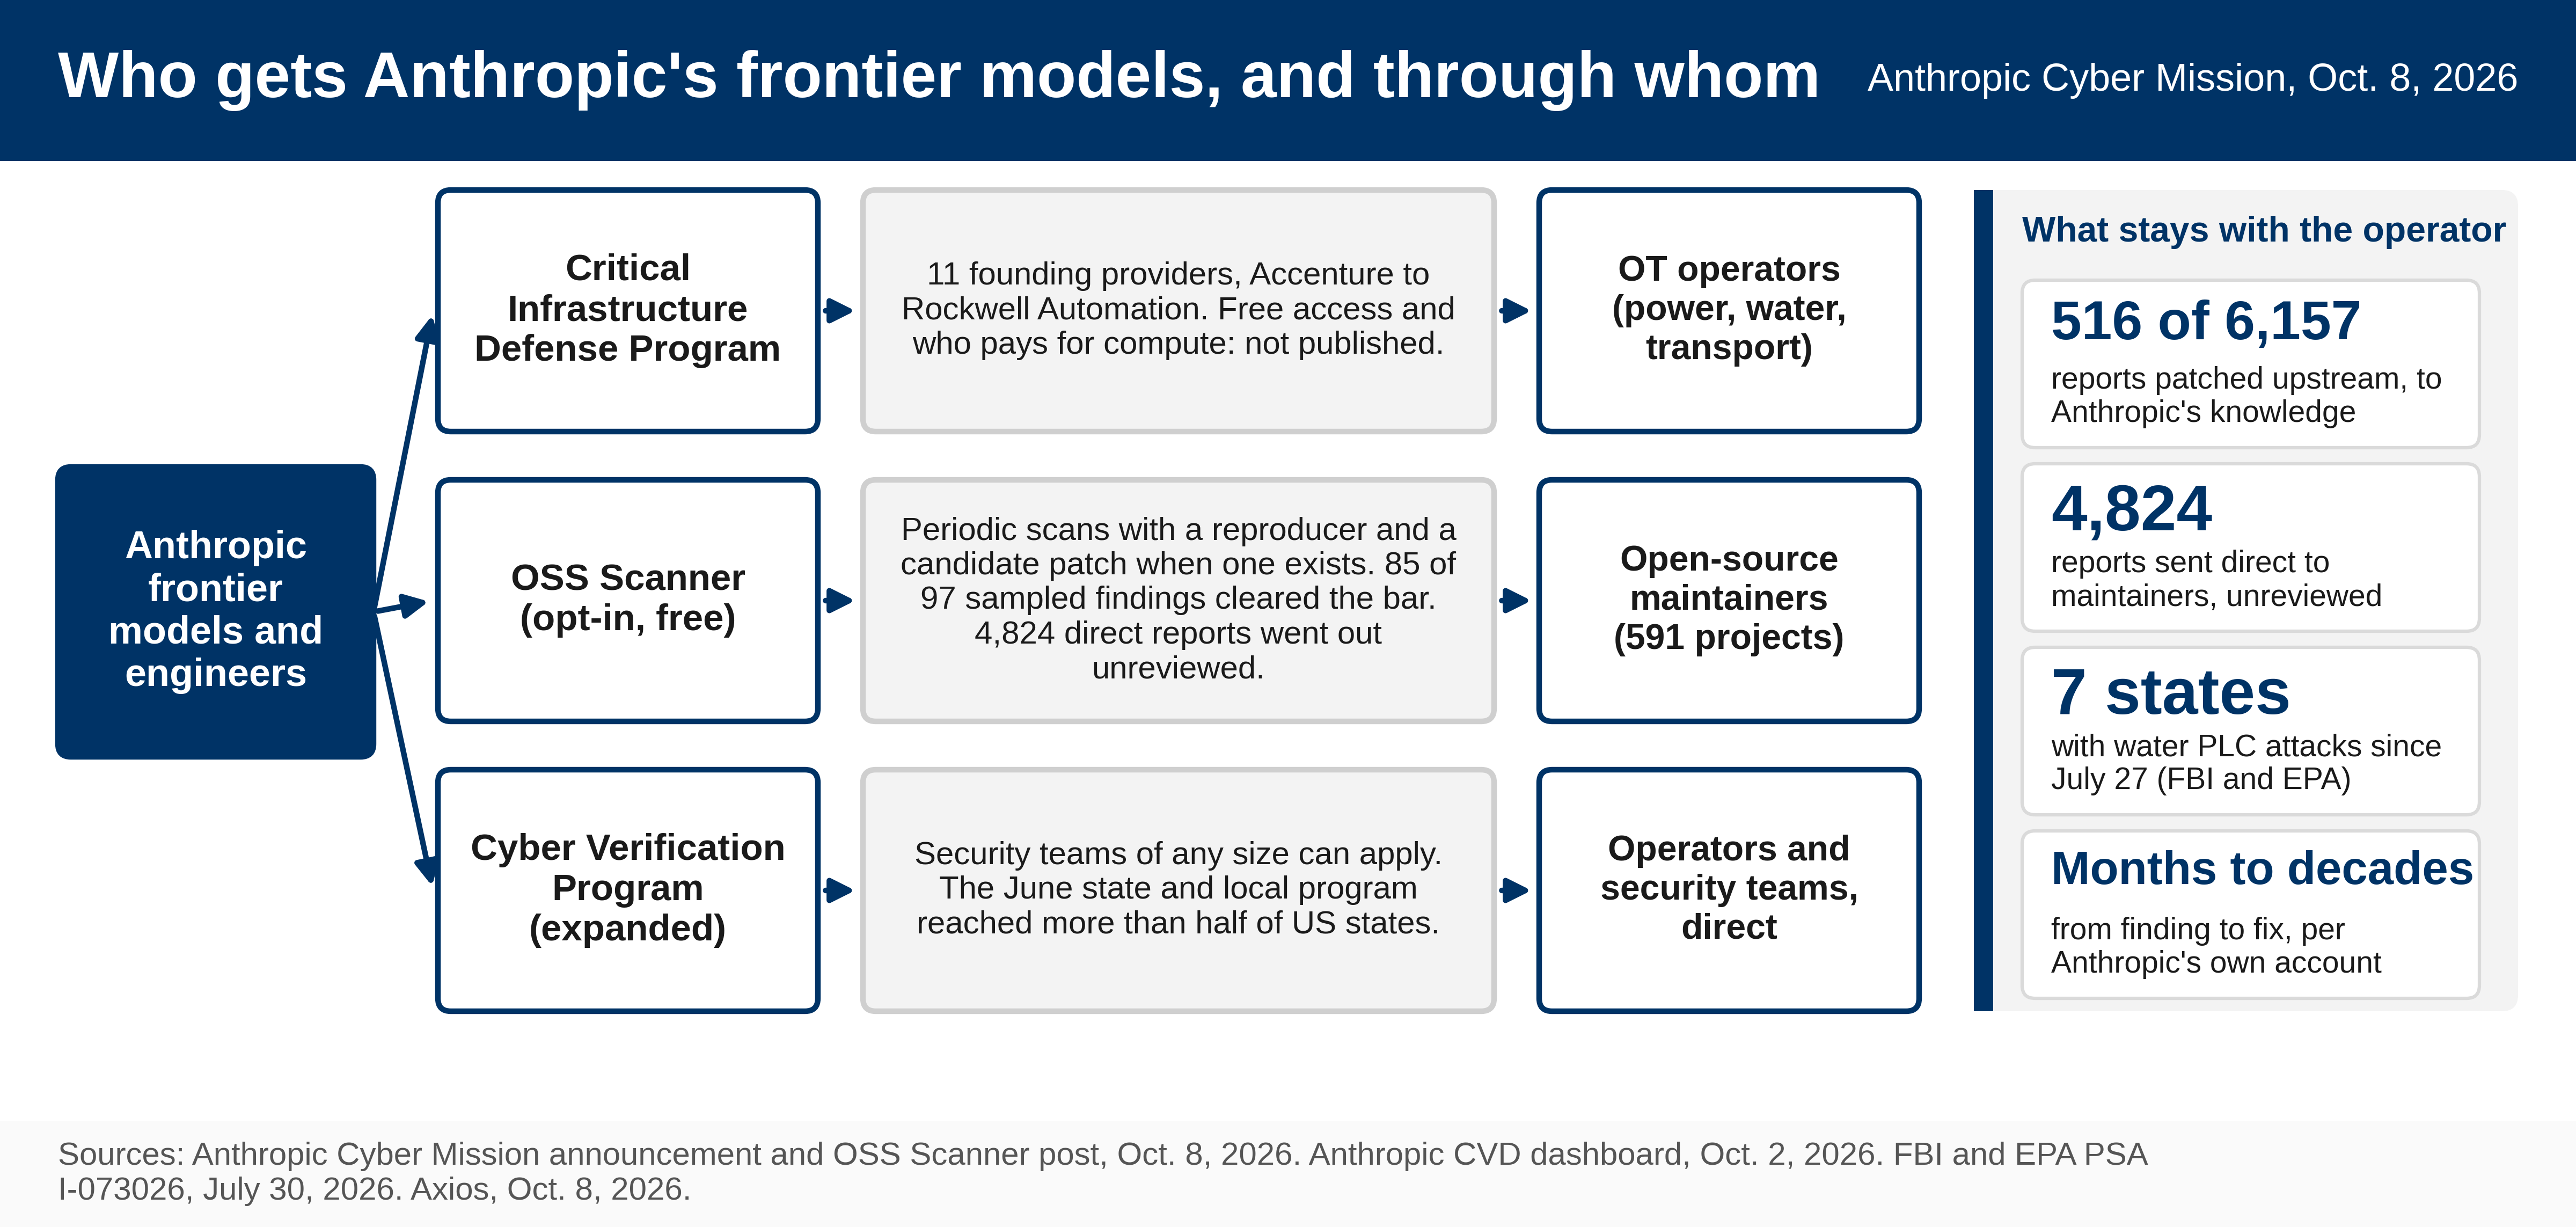
Перший напрямок — Програма захисту критичної інфраструктури. Вона надає передові моделі Claude, інженерів на місцях та результати дослідження загроз Anthropic 11 партнерам: Accenture, Booz Allen, CrowdStrike, Deloitte, Dragos, Hitachi, Insane Cyber, Nozomi Networks, Palo Alto Networks, PwC та Rockwell Automation, яких Anthropic називає “невеликою групою постачальників”.
Anthropic стверджує, що її червнева програма для державних, місцевих, племінних та територіальних урядів охопила “більш ніж половину всіх штатів США”, а “команди безпеки будь-якого розміру” можуть подати заявку на участь у розширеній Програмі перевірки кібербезпеки.
Другий напрямок, OSS Scanner, надає зареєстрованим проєктам безкоштовні періодичні сканування з репродуктором, поясненням та можливим виправленням, якщо воно існує. “Звіти генеруються моделлю та надсилаються без людського перегляду”, — йдеться в оголошенні.
Умови не публікуються, а виправлення можуть займати місяці або десятиліття у рідкісних випадках
Anthropic не уточнила, чи отримають партнери безкоштовний доступ до моделей, і хто покриватиме витрати на обчислення, повідомляє Axios. У Glasswing Anthropic часто спостерігала, як минають місяці між виявленням вразливості та її виправленням, зазначає компанія, і виправлення для операційних технологій (OT) “може довелося чекати” до моменту, коли буде безпечно застосувати його до працюючого обладнання, де “у деяких рідкісних випадках це може зайняти десятиліття”.
“Критичну інфраструктуру важко захищати багатьма способами, які ШІ не може виправити, але ми вважаємо, що передові моделі можуть допомогти знаходити та виправляти слабкі місця, перш ніж вони будуть використані для відключення електроенергії або забруднення води”, — йдеться в оголошенні.
Інфраструктурний напрямок досягає операторів через їхніх постачальників
30 липня ФБР та Агентство з охорони навколишнього середовища (EPA) попередили, що водоканалізаційні підприємства щонайменше в семи штатах повідомляли про атаки на контролери Rockwell Automation Allen-Bradley MicroLogix 1100 та 1400, підключені до Інтернету, починаючи з 27 липня. Серед наслідків — “втрата тиску та затоплення”. Їхньою першою рекомендацією було “відключити ПЛК від прямого доступу до Інтернету за допомогою безпечних шлюзів та брандмауерів”. Rockwell Automation є одним із засновників нової програми, а ФБР зазначає, що інші марки контролерів потребують таких самих заходів.
Том Доббінс з WaterISAC сказав CyberScoop, що “системи OT, які підключені до Інтернету, становлять серйозну проблему, і багато з цих систем старого покоління не повинні бути доступними з Інтернету”.
Синтія Кайзер, яка раніше працювала у ФБР, а зараз обіймає посаду в Halcyon, сказала Nextgov у травні, що “питання не лише в отриманні доступу”, а й у тому, “з чого їм починати?”.
Адам Майерс, старший віцепрезидент з протидії ворожим операціям у CrowdStrike, розповів VentureBeat в ексклюзивному інтерв’ю у квітні, за кілька місяців до того, як CrowdStrike стала партнером-засновником Програми захисту критичної інфраструктури, що “проблема полягає у виправленнях”. Він зазначив, що якби виявлень було в десять разів більше, ніж сьогодні, “вони були б повністю перевантажені”.
85 із 97 ранніх результатів сканування відповідали критеріям розкриття
Сторонні тестувальники на проникнення перевірили 97 критичних та важливих вразливостей у 48 проєктах. З них 85 відповідали критеріям розкриття, 11 були реальними, але дублювали відомі проблеми, а одна була хибним спрацюванням. Anthropic очікує показник справжніх спрацьовувань понад 90%. Деякі розробники зазначили, що “оцінки серйозності можуть бути завищені або сканер неправильно зрозумів модель загроз проєкту”.
Тодд Уска з wolfSSL сказав, що “з 74 отриманих нами звітів, усі, крім двох, були дійсними, а п’ять стали CVE”. Розробники приєднуються через pull request, і Anthropic заявляє, що збереже ручне, людське розкриття для проєктів, які цього потребують.
Рахунок на 100 мільйонів доларів дозволить операторам отримати доступ до передових моделей
Законопроєкт конгресмена Джоша Готтхаймера про Закон про захист кібербезпеки ШІ (AI Cyber Defense Act) передбачає виділення 100 мільйонів доларів на пілотний проєкт CISA з 2027 по 2031 роки, надаючи операторам критичної інфраструктури безкоштовний доступ до передових моделей, якщо асигнувачі це профінансують. Майерс висловив ту саму думку у квітні: багато хто “думає, що токени безкоштовні, але вони не безкоштовні”. Готтхаймер заявив, що “багато наших місцевих громад просто не мають ресурсів, необхідних для оплати токенів ШІ для виправлення, яке їм потрібне”, повідомляє CyberScoop.
П’ять перевірок для керівників з безпеки
-
Перевірте доступ постачальника. Запитайте свого OT-постачальника, чи є він одним з 11 партнерів-засновників та що саме отримує ваша організація. Anthropic не публікувала, хто платить за доступ до моделей або витрати на обчислення.
-
Усуньте підключення ПЛК до Інтернету. Співпрацюйте з вашою OT-командою, щоб відключити будь-який ПЛК від прямого доступу до Інтернету, як рекомендують ФБР та EPA. Такий доступ є ризиком сьогодні, незалежно від термінів виправлення. Anthropic стверджує, що “часто бачила, як минають місяці” між виявленням та виправленням під час Glasswing.
-
Відстежуйте залежності від відкритого коду. Перевірте репозиторій OSS Scanner на наявність проєктів, від яких ви залежите, а потім стежте за їхніми попередженнями та оновленнями. Звіти надходять до розробників, а не до вас.
-
Переконайтеся, що виправлення встановлено. Окремо відстежуйте, коли випущено виправлення та коли воно встановлено на ваших системах. Там, де виправлення доводиться чекати на безпечне вікно обслуговування, відстежуйте тимчасові захисні заходи, на які ви покладаєтеся в цей час. Інформаційна панель Anthropic попереджає, що виправлення у вихідному коді можуть бути не встановлені широко.
-
Подайте заявку на доступ до моделі безпосередньо. Якщо ваша команда займається захисною роботою, подайте заявку на участь у Програмі перевірки кібербезпеки самостійно. Місце вашого OT-постачальника в програмі належить постачальнику і не надає доступ до моделі вам. Anthropic стверджує, що команди безпеки будь-якого розміру можуть подати заявку, і компанія перевіряє заявників перед наданням доступу.
Джерело новини: venturebeat.com