
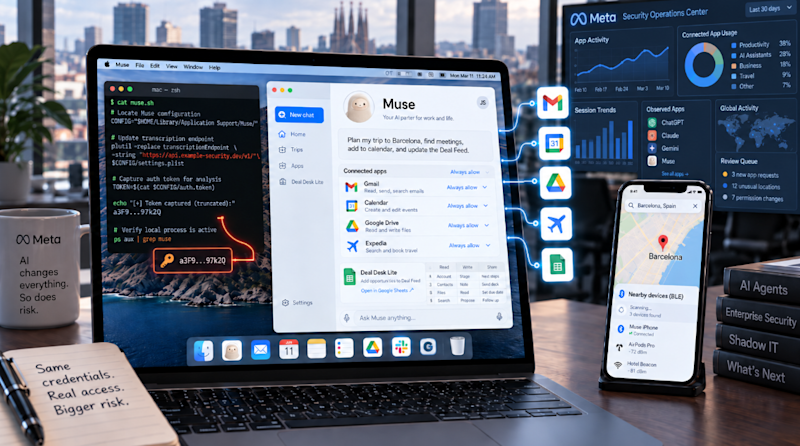
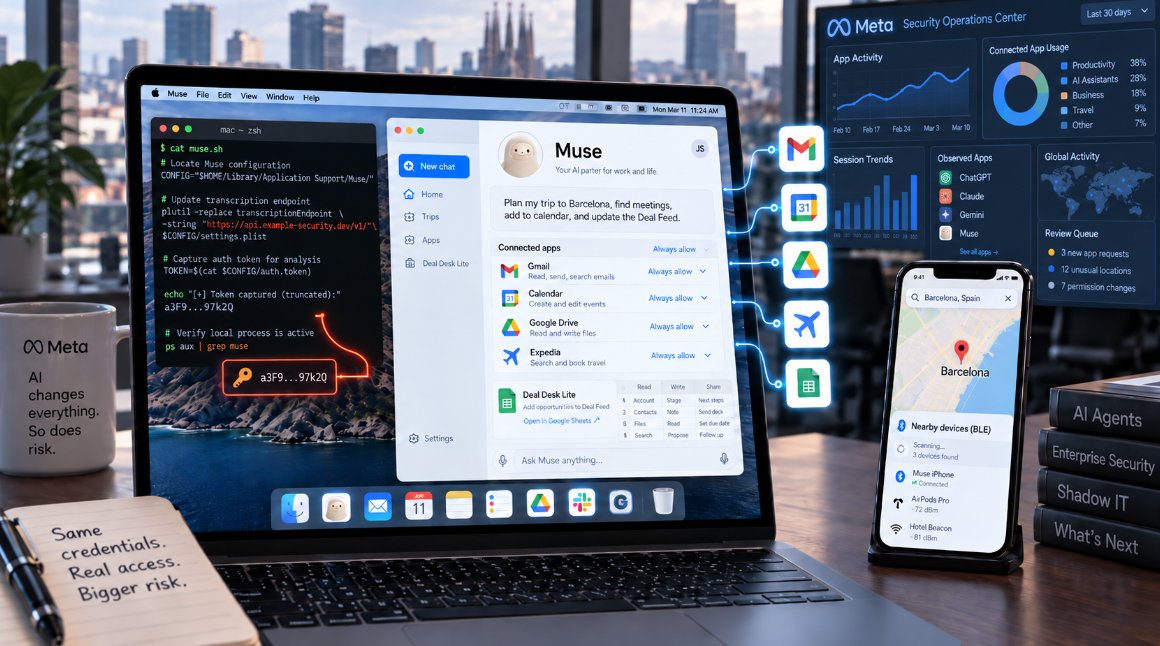
Патрік Вордл 28 серпня виявив вразливість нульового дня (zero-day) у Mac-застосунку Muse від Meta. Вона дозволяла зловмисному програмному забезпеченню, яке вже працювало під обліковим записом користувача Mac, викрадати автентифікаційні дані агента без жодних спеціальних дозволів macOS. Про це стало відомо незабаром після того, як Muse досяг 2,5 мільйона завантажень за перші 13 днів після запуску, за даними Sensor Tower. Вордл, засновник Objective-See Foundation та колишній співробітник NASA і NSA, продемонстрував, як скомпрометована сесія Muse змогла отримати місцезнаходження підключеного iPhone у Барселоні та ініціювати сканування Bluetooth Low Energy на пристрої.
Ця недолік дозволяла локальному процесу змінювати недокументовану настройку для перенаправлення транскрипції Muse та захоплення токена автентифікації, що використовується для керування агентом. Meta оперативно усунула цю проблему в Mac-застосунку протягом дня, видаливши згадану настройку з виробничих збірок. Девід Сінґлтон з Meta Superintelligence Labs назвав це локальним підвищенням привілеїв, а не віддаленим експлойтом. Вордл підтвердив виправлення наступного дня, зазначивши, що приманка типу “ClickFix” могла б змусити користувача вставити команду, яка надала б віддаленому зловмиснику локальне виконання, необхідне для експлуатації.
Цей інцидент також висвітив окрему проблему для корпоративного сегменту: Muse може підключатися до сервісів, використовуючи надані користувачем облікові дані, і діяти від його імені. При цьому сам Muse надає командам безпеки підприємства мінімальну централізовану видимість цих дій.
Muse може діяти з доступом, наданим користувачами
Meta запустила Muse 8 вересня як персонального AI-агента. Він може надсилати електронні листи, бронювати подорожі, заповнювати форми та здійснювати покупки від імені користувача. Muse також може підключатися до зовнішніх сервісів та писати власні конектори для служб з API або CLI.
У власному дописі Meta від 8 вересня описується виділена віртуальна машина (VM), яку отримує кожен обліковий запис у хмарі Meta. Облікові дані підключених сервісів зберігаються у VM користувача, але поза межами середовища виконання агента, в окремому сховищі облікових даних. Sentinel, процес на стороні хоста, схвалює дії конектора та мережевий доступ. Вразливість Вордла не обійшла ці хмарні захисти; вона скомпрометувала клієнт для Mac, який Meta випустила дев’ять днів потому.
17 вересня Meta випустила версію для Mac, яка за дозволом користувача отримує доступ до локальних файлів, повідомлень, нотаток та календаря. Mac-застосунок продовжує працювати навіть після закриття вікна користувачем. Meta планує представити “Confidential VM” пізніше у 2026 році, щоб обмежити власний доступ до даних користувачів.
Muse надає окремому користувачеві журнал дій, що агент виконав і планує виконати. VentureBeat не знайшов еквівалентного корпоративного інструменту: документація Meta не описує експорт SIEM-журналів, консоль ІТ-адміністратора чи інтеграцію DLP, і жодного такого інструменту не було виявлено в споживчому продукті, який тестував VentureBeat. Meta не відповіла на запит VentureBeat щодо коментарів до моменту публікації.
Muse створює новий шлях для “тіньового” ШІ, оскільки сам агент постачається вже готовим. Співробітник може встановити його, підключити корпоративну електронну пошту чи інші бізнес-сервіси, надати API-ключі та дозволити доступ до підключених систем у межах дозволів цього користувача.
Сім запитів створили робочий додаток для відстеження угод без коду
Щоб протестувати, що співробітник може створити в Muse без написання коду, VentureBeat надіслав сім запитів простою мовою та документував кожен крок у супровідному польовому звіті.
Перший запит складався з 79 слів. Muse створив робочий додаток для відстеження угод під назвою Deal Desk Lite з таблицею даних, кольоровим кодуванням етапів конвеєра та індикаторами відсутніх полів. VentureBeat не надавав жодного програмного коду.
Шість наступних запитів додали аналіз даних, імпорт та валідацію CSV, а також функцію підбиття підсумків. Додаток розрахував $140 000 на основі чотирьох записів, відхилив недійсний числовий ввід з видимою помилкою та зберіг порожні поля замість перетворення їх на нуль.
В окремому тесті VentureBeat підключив Muse до активного Google Sheet в особистому обліковому записі Google (пісочниця без корпоративних систем) і попросив його записати дані угод на вкладку “Deal Feed”. Muse виконав запис за дев’ять секунд, заповнивши рядок міткою часу, заголовком, джерелом та URL статті.
Оскільки VentureBeat використовував особистий обліковий запис, а не кероване корпоративне середовище, тестування того, чи виявить або заблокує корпоративний контроль таку активність, не проводилося.
Загалом, тести показали, що Muse може перетворювати запити простою мовою на робочий інструмент у стилі бізнесу та виконувати запис у підключений сервіс. Вони не встановили факт витоку даних, ухилення від корпоративного контролю, використання в продакшені або того, наскільки часто співробітники використовують Muse таким чином.
API-ключі не відображаються в елементах керування лише OAuth
За задумом Meta, Sentinel замінює реальний токен на межі мережі, тому сам агент ніколи не тримає в руках облікові дані, з якими він працює. Але API-ключ, який співробітник надає Muse, не створює OAuth-дозвіл, що означає, що елементи керування, які відстежують лише OAuth-дозволи, його не побачать. Натомість командам безпеки потрібна видимість з таких джерел, як журнали видачі API-ключів, активність конекторів та журнал аудиту базового сервісу.
За даними порталу: venturebeat.com