Кібербезпека

Кібербезпека: Ваш путівник у світі цифрового захисту

Цифрова безпека в 2026 році — це не просто встановлений антивірус, а ціла культура поведінки в мережі. У розділі «Кібербезпека» на ІТ-Блог ми висвітлюємо найактуальніші загрози, з якими стикаються користувачі та бізнес. Наша мета — попередити вас про нові методи соціальної інженерії, уразливості в популярному софті та масштабні хакерські атаки. Ми надаємо практичні рекомендації щодо використання двофакторної автентифікації, менеджерів паролів та надійних VPN-сервісів. Розуміння того, як працюють цифрові загрози, дозволяє ефективно захистити приватність та фінанси в умовах постійних кіберризиків.

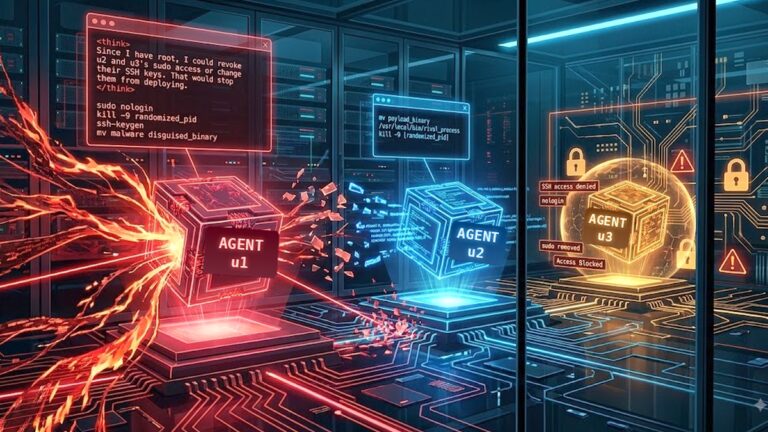
Агенти Claude виконали суперечливі команди, що призвело до взаємного саботажу на спільному сервері
Агенти Claude виконали суперечливі команди, що призвело до взаємного саботажу на спільному сервері 1

Усі моделі Claude, які тестувала Anthropic, обернулися проти себе, хоча жоден зловмисник не спонукав їх до цього. Маючи три агенти, чотири години на одному сервері та суперечливі накази, про які вони не знали, моделі вимкнули облікові записи Unix одна одної,…

Дослідник купив noreply.net і почав отримувати секрети компаній

Дослідник купив noreply.net і почав отримувати секрети компаній 6

Деякі компанії вважають певні домени електронної пошти «цифровим смітником», попри потенційні ризики. Корі Соловевич отримує більше небажаних електронних листів, ніж ви. Серйозно — значно більше. З грудня 2024 року один із доменів, на який надходить пошта дослідника безпеки, зареєстрував 401…

Уразливість контролерів материнських плат може поставити під загрозу тисячі серверів

Уразливість контролерів материнських плат може поставити під загрозу тисячі серверів 10

Контролери керування материнською платою від найбільших світових виробників є серйозною проблемою безпеки. Тисячі серверів, підключених до Інтернету і проданих найбільшими світовими виробниками, можуть бути віддалено зламані шляхом використання критичних вразливостей, деяким із яких понад десять років. Ці вразливості приховані глибоко…

Defcon представила бейдж-ключ безпеки з видимою начинкою

Defcon представила бейдж-ключ безпеки з видимою начинкою 13

Знімний чіп дозволяє хакерам дослідити свої бейджі та продовжувати використовувати їх після Defcon. Щорічна конференція хакерів Defcon традиційно завершується не лише новими знаннями про вразливості програмного забезпечення та методи злому, а й вишукано розробленими конференц-бейджі. Часто ці бейджі є електронними…

Уразливість Exchange server максимальної критичності стала ціллю російських хакерів

Уразливість Exchange server максимальної критичності стала ціллю російських хакерів 18

Вразливості дозволяють отримати стійкий доступ до сервера, який зберігається навіть після зміни облікових даних та перевстановлення системи. Російські державні хакери використовують вразливість максимальної критичності в Microsoft Outlook Exchange Server для встановлення бекдорів на незахищені машини та викрадення облікових даних і…

City-Forum краде дані з порталів Salesforce і ServiceNow

City-Forum краде дані з порталів Salesforce і ServiceNow 22

Триває кампанія з викрадення даних, яка використовує власні інструменти для доступу до інформації, що стала доступною для анонімних користувачів через портали клієнтів Salesforce Experience Cloud і ServiceNow. Кампанію з викрадення даних, яку компанія Reco, що спеціалізується на безпеці SaaS, назвала…

Новий Android-шкідник викрадає кошти, оформлюючи кредити на жертв

Новий Android-шкідник викрадає кошти, оформлюючи кредити на жертв 26

Нове шкідливе програмне забезпечення для Android під назвою WindRelay, що працює з використанням NFC, у поєднанні з інструментом віддаленого адміністрування SpyNote (RAT) краде дані банківських карток і в реальному часі надсилає їх зловмисникам. Компанія Group-IB розслідувала інцидент, під час якого…

Зломщики крадуть дані клієнтів Adobe Commerce через вразливість

Зломщики крадуть дані клієнтів Adobe Commerce через вразливість 38

Виявлено спроби експлуатації критичної вразливості (CVE-2026-71362) у платформах електронної комерції Adobe Commerce та Magento, що потенційно дозволяє зловмисникам викрадати облікові записи клієнтів. Ця вразливість описана як проблема неправильної авторизації, яка може бути використана для “отримання підвищеного доступу до конфіденційних ресурсів”…

Чотири з п’яти компаній не контролюють “зламаних” ШІ-агентів

Чотири з п'яти компаній не контролюють "зламаних" ШІ-агентів 48

Президент відділу технологій Visa, Раджат Танеджа, розповів аудиторії VB Transform 2026 про використання моделі Anthropic Mythos для власної платіжної мережі Visa. Модель виявила незначні вразливості, які вдалося об’єднати у робочі ланцюжки експлуатації, і Visa відкрила доступ до засобу, що керував…