Артем Мудрик

Артем Мудрик

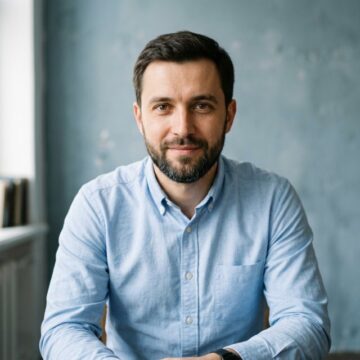
Практичний напрям технологій у «IT-Blogs» веде Артем Мудрик. Матеріали виходять у рубриках «Огляди», «ІТ-новини» та «Ігри». Перевіряє поради на джерелах: інструкції виробників, норми, роз'яснення профільних служб. Те, що працює лише в теорії, позначає окремо. Пише про типові помилки, які коштують читачеві грошей або часу, і про те, як їх обійти. Пише покроково: спочатку що, потім як, і лише в кінці — чому саме так. Позиція автора, якщо вона є в тексті, позначена як позиція, а не подана за факт. Теми для матеріалів нерідко приходять із запитів читачів.

CISA вимагає від федеральних агентств усунути вразливості TrueConf Server, які активно експлуатуються
CISA вимагає від федеральних агентств усунути вразливості TrueConf Server, які активно експлуатуються 1

Агентство з кібербезпеки та захисту інфраструктури США (CISA) доручило федеральним установам США пріоритезувати встановлення виправлень для двох вразливостей у платформі корпоративного зв’язку TrueConf Server, які активно використовуються зловмисниками. TrueConf Server призначений для безпечного корпоративного обміну повідомленнями та відеоконференцій. На відміну…
Microsoft попереджає про вразливість Entra ID найвищої критичності, яку вже використовують у атаках

Microsoft попереджає про вразливість Entra ID найвищої критичності, яку вже використовують у атаках 5

Компанія Microsoft усунула вразливість найвищої критичності в платформі керування ідентифікацією та доступом Entra ID, яка використовувалася в атаках. Entra ID, раніше відома як Azure Active Directory (Azure AD), є хмарною платформою керування ідентифікацією та доступом, яка надає клієнтам Microsoft 365,…

Зловмисники використовують банери FTP-серверів для поширення нового шкідливого ПЗ для Windows

Зловмисники використовують банери FTP-серверів для поширення нового шкідливого ПЗ для Windows 9

Зловмисники використовують FTP-банери для приховування команд, що доставляють два раніше невідомі трояни віддаленого доступу (RAT) під назвами E4del та PINHOLE. Команда MalwareHunterTeam помітила цю незвичайну техніку в липні під час атаки, яка використовувала файли ярликів (.LNK) та FTP-банери як “dead-drop…

Waymo подвоює витрати на лобіювання у боротьбі за ринок роботаксі проти Uber

Waymo подвоює витрати на лобіювання у боротьбі за ринок роботаксі проти Uber 27

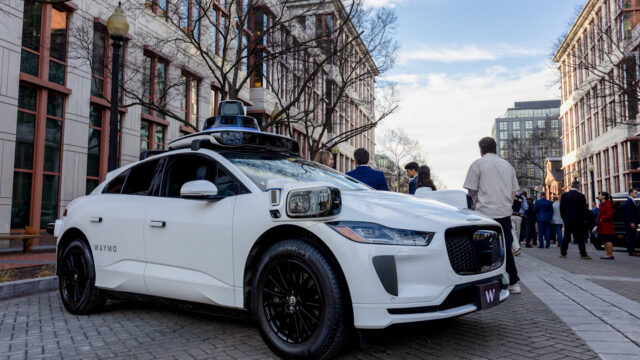
Компанія, що належить Alphabet, прагне переконати регуляторів США відкрити шлях для повноцінних автономних таксі-сервісів. Waymo значно збільшила витрати на лобіювання, прагнучи переконати регуляторів США відкрити шлях для повноцінних автономних таксі-сервісів, посилюючи боротьбу з конкурентом Uber за майбутнє роботаксі. Згідно з…

Європа відкладає модернізацію ракети Ariane 6

Європа відкладає модернізацію ракети Ariane 6 31

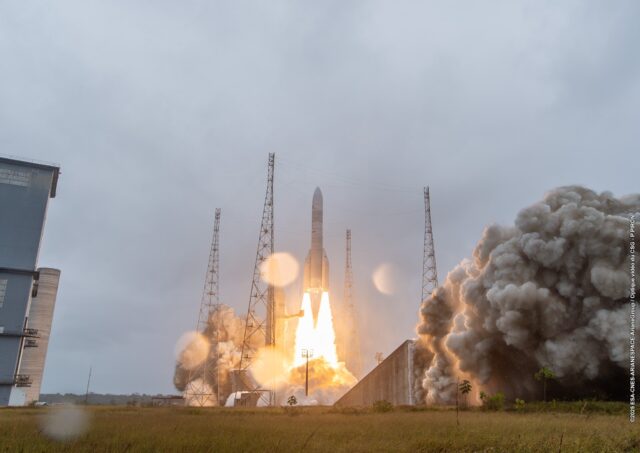
Arianespace публічно не розкриває вартість запуску Ariane 6. Другий європейський ракетоносій Ariane 6 стартує з Гвіанського космічного центру разом із французьким військовим супутником-шпигуном. Джерело: ESA-CNES-Arianespace-P. Piron За два роки відтоді, як відбувся переважно успішний дебют, європейський ракетоносій Ariane 6 здійснив…

Супутникові дата-центри SpaceX створять новий вид космічних відходів

Супутникові дата-центри SpaceX створять новий вид космічних відходів 35

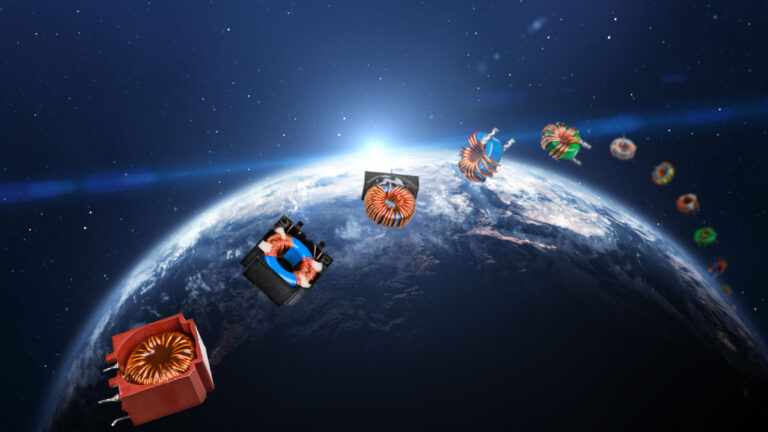
Концепція “єкоциклінгу” (yeetcycling) нагадує видобуток астероїдів, але навпаки. Ілюстрація: Aurich Lawson | Getty Images Ідеї Ілона Маска щодо підтримки супутникової мегаконстеляції для дата-центрів зі штучним інтелектом, що складається з мільйона одиниць, можуть бути не зовсім практичними чи економічними, але, безумовно,…

Критична помилка Elementor Pro відкриває сайти WordPress для атак RCE

Критична помилка Elementor Pro відкриває сайти WordPress для атак RCE 38

Критична вразливість у плагіні Elementor Pro для WordPress може дозволити зловмисникам завантажувати виконувані файли для виконання віддаленого коду на сервері. Проблема, визначена як CVE-2026-32475, стосується версій Elementor Pro до 4.2.2 і виникає через модуль завантаження файлів (File Upload), який використовує…

Як MSP виявляють фішингові атаки, які пропустили поштові фільтри

Як MSP виявляють фішингові атаки, які пропустили поштові фільтри 53

Щодня ваші клієнти отримують тисячі електронних листів, але достатньо одного переконливого повідомлення, щоб нешкідливий лист перетворився на інцидент безпеки, усунення наслідків якого ляже на вас. Штучний інтелект (ШІ) докорінно змінив фішинг, полегшивши його запуск, ускладнивши виявлення та зробивши його значно…

Citrix закликає терміново виправити нові вразливості NetScaler

Citrix закликає терміново виправити нові вразливості NetScaler 55

Компанія Citrix попередила клієнтів про необхідність негайно захистити свої системи від двох вразливостей, що впливають на рішення для безпечного віддаленого доступу NetScaler Gateway та мережеві пристрої NetScaler ADC. Найсерйозніша з них, CVE-2026-19490, може дозволити віддаленим зловмисникам без привілеїв обійти автентифікацію,…

CISA попереджає про використання хакерами критичної вразливості MLflow

CISA попереджає про використання хакерами критичної вразливості MLflow 59

Агентство з кібербезпеки та захисту інфраструктури (CISA) попередило федеральні агентства про те, що зловмисники вже використовують критичну вразливість MLflow. MLflow — це платформа для розробки ШІ з відкритим кодом для великих мовних моделей (LLM) та агентів, яка підтримується Linux Foundation.…