
Агент для кодування на базі штучного інтелекту Anthropic Claude Code випадково розміщує конфіденційну інформацію користувачів, як-от паролі баз даних, на GitHub. Про це повідомляє Ars Technica.
Вразливість в агенті кодування виявили дослідники Apiiro. Вони пояснюють, що проблема пов’язана зі способом, яким Claude Code обробляє дозвіл користувачів на автоматичне виконання команд оболонки. Якщо користувач обирає опцію “Так, і більше не запитуй про це”, агент зберігає відповідне правило в локальному файлі .claude/settings.local.json. Цей файл також може містити конфіденційні дані.
Зазвичай цей файл залишається на комп’ютері користувача. Однак Anthropic пояснює, що його додають до глобального списку винятків .gitignore, який не діє на рівні окремого репозиторію. Через це файл можуть випадково завантажити на GitHub, наприклад, якщо репозиторій клонували на інший комп’ютер або теку перетворили на репозиторій уже після створення файлу. В Apiiro додають, що в багатьох випадках Claude Code змінює файл налаштувань автоматично, без участі користувача.
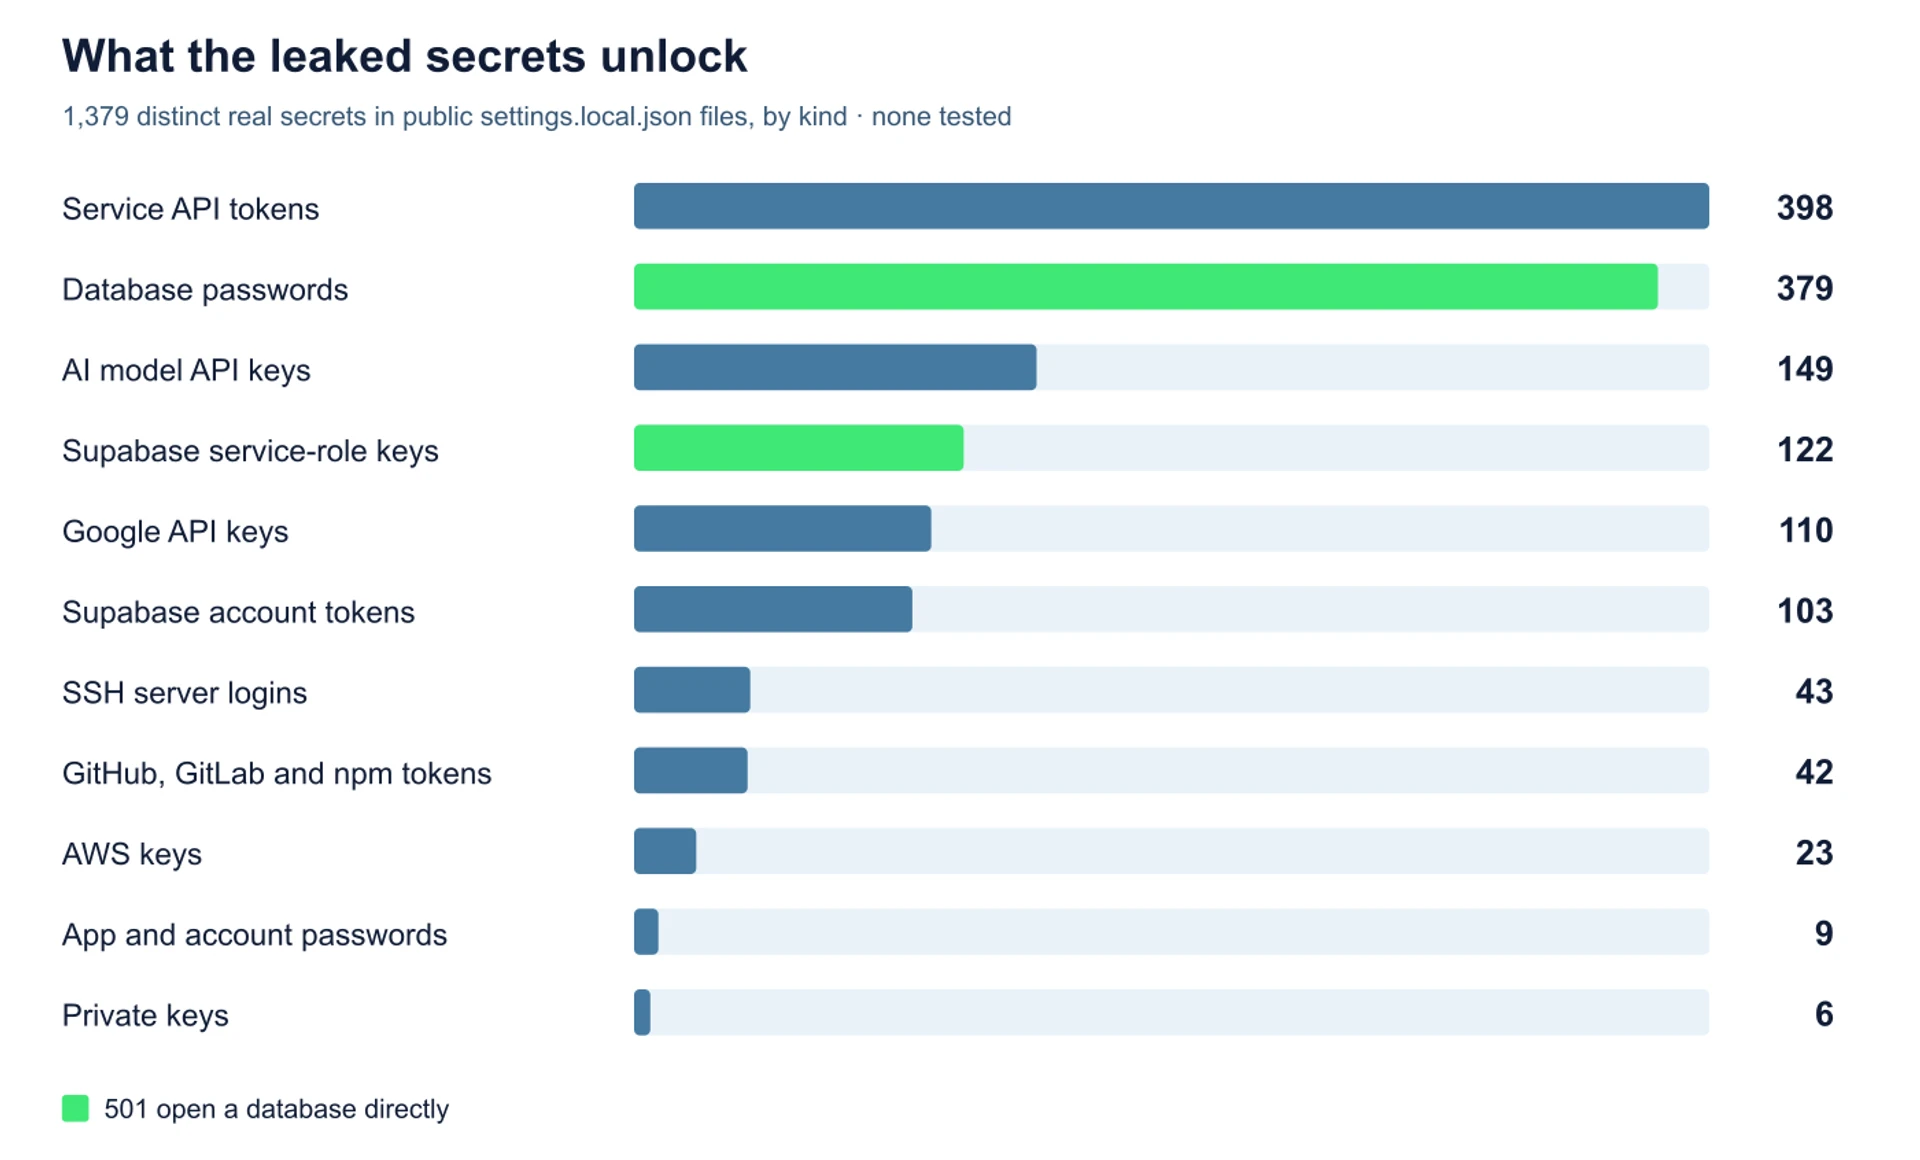
Дослідники виявили понад 100 тисяч випадків, коли файл локальних налаштувань Claude Code завантажили до публічного репозиторію GitHUb. З них близько 1100 файлів від 63 різних організацій містили конфіденційну інформацію, наприклад, токени публічного API, паролі баз даних та закриті ключі.
Про вразливість вперше повідомляли ще у серпні 2025 року. В інших звітах про помилки ШІ-агента зазначили, що файл конфіденційних налаштувань іноді не додавався до списку .gitignore або сам агент міг додавати конфіденційні дані до іншого файлу, який не був захищений від спільного використання. Усі повідомлення про помилки були закриті без жодних дій після 60 днів бездіяльності. У новій заяві Anthropic каже, що команда вже розглядає можливості, як запобігти таким випадкам.
Керівник Claude Code Борис Черні радить користувачам увімкнути автоматичний режим роботи агента. За допомогою класифікаторів він самостійно обробляє “стандартні запити на дозвіл”, тож користувачам не потрібно вручну налаштовувати довгі списки дозволених і заборонених команд. Також Черні рекомендує використовувати сканери секретів, які перевіряють файли на наявність конфіденційної інформації та допомагають видаляти її. За його словами, команда розглядає можливість інтегрувати таке сканування безпосередньо в Claude Code.
За матеріалами: mezha.ua