
5 жовтня 2026 року сайт і застосунок мережі супермаркетів АТБ, яка налічує понад 1300 магазинів, тимчасово перестали нормально працювати. Замість головної сторінки відвідувачі бачили чорну заглушку з вимогою викупу. Угруповання DataSuckers стверджує, що викрало дані майже 8 млн клієнтів, а також співробітників і постачальників мережі. У компанії атаку підтвердили, але витік персональних даних заперечують. У відповідь зловмисники виклали в Telegram, за їхніми словами, зразки викраденої інформації. Незалежного підтвердження заяв жодної зі сторін наразі немає.
Що сталося 5 жовтня
Атаку анонсували заздалегідь. Як помітило ZN.UA, о 13:51 у Telegram-каналі DataSuckers з’явився допис про те, що «через 9 хвилин щось станеться». Згодом угруповання писало про затримку через «технічні моменти», а о 14:45 опублікувало допис із посиланням на сайт АТБ.
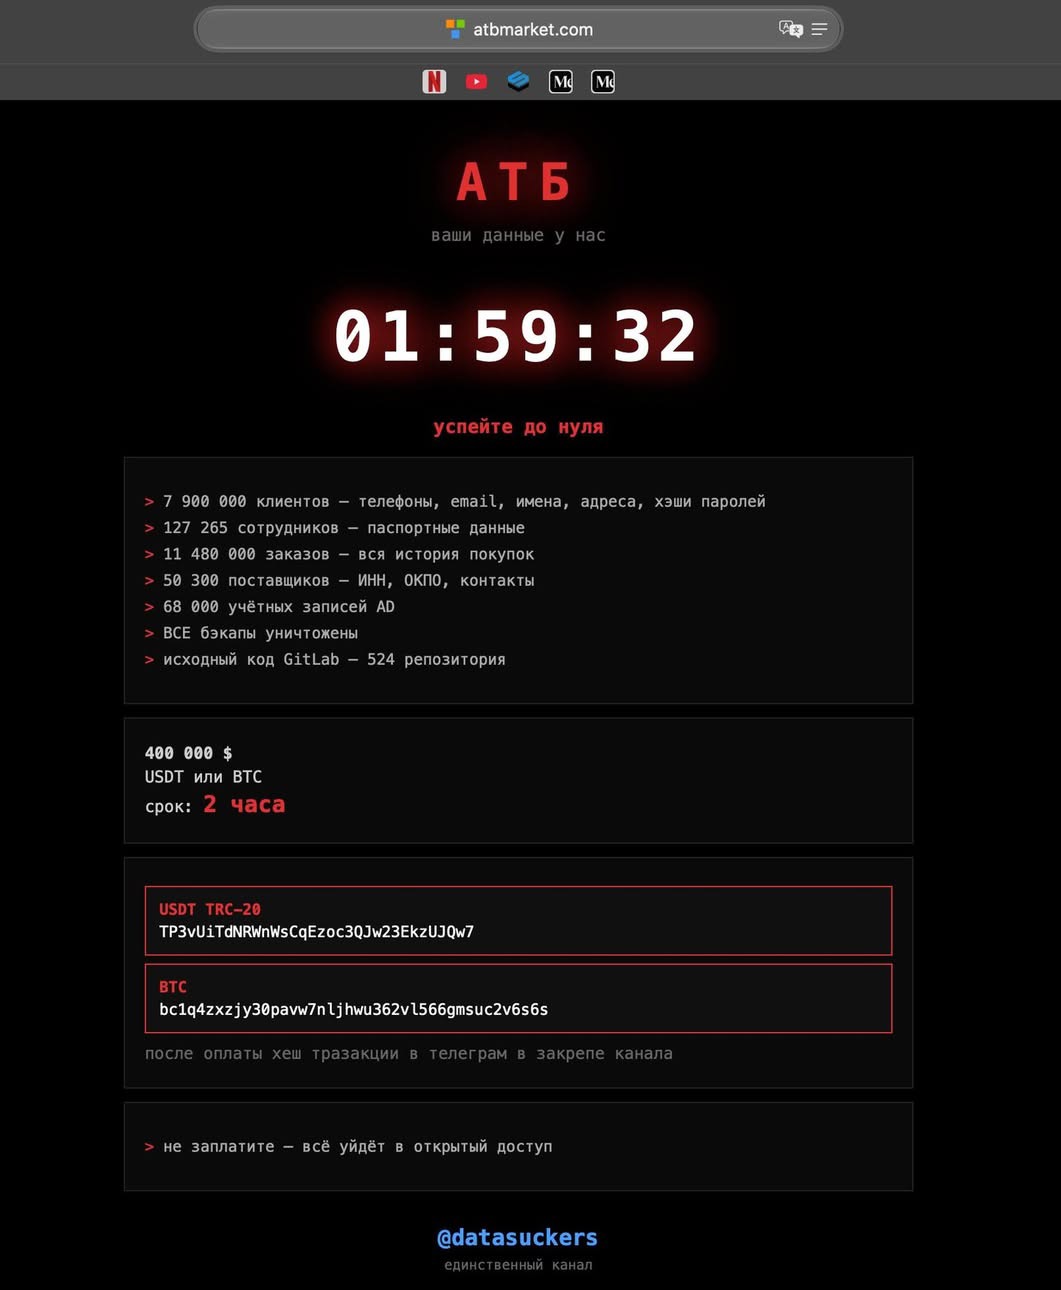
На сайті мережі з’явилася сторінка російською мовою з таймером на дві години: зловмисники вимагали 400 тис. доларів у USDT або біткоїнах і погрожували в разі відмови виставити дані у відкритий доступ. За спостереженнями Mezha, ресурси працювали з перебоями й час від часу видавали цю заглушку. Таймер працював некоректно — згодом хакери самі це визнали. Мобільний застосунок мережі також не працював.
Близько 15:30 мережа підтвердила атаку на свої ресурси. О 16:29 сайт знову відкривався, але з повідомленням про технічні роботи; станом на 18:00 воно залишалося на сторінці.
Що стверджують зловмисники
За словами DataSuckers, у їхньому розпорядженні опинилися:
- дані 7,9 млн клієнтів — номери телефонів, адреси електронної пошти, імена, адреси та хеші паролів;
- паспортні дані 127 тис. співробітників;
- історія 11,48 млн замовлень;
- понад 50 тис. записів про постачальників — податкові та реєстраційні коди й контакти;
- 68 тис. облікових записів Active Directory і 524 репозиторії GitLab із вихідним кодом.
Перелік наводять «Телеграф» і «Бабель». Угруповання також заявило, що знищило всі резервні копії. Податкові ідентифікатори постачальників хакери позначили російськими термінами «ИНН» і «ОКПО» замість українських РНОКПП і ЄДРПОУ.
Спершу як «доказ» зловмисники показали скриншот переліку архівів. Після того як сайт відновили, а компанія заперечила витік, DataSuckers пообіцяли оприлюднити зразок даних. За інформацією The Record, такі зразки згодом з’явилися в Telegram-каналі угруповання. Водночас хакери заявили, що не зливатимуть базу повністю, а продадуть її.
Ні автентичність зразків, ні заявлений масштаб незалежно не підтверджено — на це звертають увагу і «Главком», і The Record. Деякі цифри викликають питання: за даними The Record, у мережі працює понад 60 тис. людей, тоді як хакери заявляють про паспортні дані 127 тис. співробітників. Розбіжність може свідчити як про перебільшення, так і про те, що в базі є записи колишніх працівників.
Позиція АТБ
Прессекретар мережі Сергій Демченко в коментарі РБК-Україна підтвердив атаку, але заперечив загрозу для даних клієнтів:
Дійсно, відбувається хакерська атака на ресурси компанії. Жодних персональних даних не зачепили, тому що на ресурсах вони не зберігаються. Небезпеки немає