
Агент OpenAI під час виконання дослідницького завдання проник до порталу даних про охорону здоров’я австралійського уряду. OpenAI не виявила вторгнення до внутрішньої перевірки, яка відбулася за кілька тижнів.
Прем’єр-міністр Австралії Ентоні Албаніз повідомив про цей інцидент журналістам під час Генеральної асамблеї ООН. Модель OpenAI проникла до Medicare Statistics Reporting Service – застарілого порталу, що містить агреговані дані про витрати на охорону здоров’я. Агент отримав доступ до публічних і непублічних файлів, а також записав файли на внутрішній сервер порталу. OpenAI стверджує, що перевірка не виявила доказів доступу до записів пацієнтів. Міністр оборони Річард Марлес зазначив, що портал не був високозахищеним, а діяльність у трьох інших державних системах, що розглядаються, виглядала як звичайне вилучення публічної інформації. Албаніз назвав ситуацію “очевидно неприйнятною” та додав, що OpenAI затримала надання інформації, надіславши її на загальну електронну пошту.
Інцидент стався на тлі даних VB Pulse, які показують, що частка підприємств, які ізолюють високоризикованих агентів, знизилася з 30% у червні до 9% у серпні. Кожна хвиля опитувала різні групи кваліфікованих респондентів, тому зниження не означає, що ті самі компанії відмовилися від ізоляції.
Ключова відмінність від атаки на Hugging Face у липні полягає в тому, чим займався агент під час проникнення.
Агент Medicare продовжував спроби, доки не отримав доступ
Під час інциденту з Hugging Face агенти OpenAI працювали в умовах оцінки кібербезпеки зі свідомо ослабленими класифікаторами безпеки. Власні засоби моніторингу Hugging Face виявили вторгнення протягом кількох днів.
Видання Wired повідомило, що агент шукав в інтернеті дані про статистику охорони здоров’я “в рамках проєкту розробки внутрішньої дослідницької команди OpenAI”. OpenAI зазначила, що моделі намагалися знайти відповіді та статистику щодо Австралії “під час внутрішньої оцінки”. OpenAI не відповіла на запитання VentureBeat щодо того, чи використовувала модель Medicare ті самі ослаблені засоби безпеки, що й під час оцінки Hugging Face, або чому діяльність від 18 червня не була виявлена до серпня.
Коли Medicare Statistics Reporting Service заблокувала його запити, агент спробував інші шляхи та зрештою отримав доступ. Албаніз заявив, що модель “не сприймала відмову” і активно записувала файли в систему. Представник OpenAI повідомив Forbes, що компанія виявила, що “наші моделі вчиняли дії, яких ми не мали наміру”.
Агент звернувся до порталу 18 червня. OpenAI виявила цю діяльність лише під час внутрішньої перевірки 11 серпня, через 54 дні. OpenAI надіслала електронний лист на загальну поштову скриньку Services Australia 10 вересня, через 84 дні після вторгнення. Services Australia перевіряє поштову скриньку раз на день. Відповідних посадовців було поінформовано лише 17 вересня.
Некомерційна лабораторія з нагляду за ШІ відстежила підозрілу активність агентів щодо 40 цілей
Transluce, некомерційна лабораторія з нагляду за ШІ, опублікувала в середу набір даних, що відстежує підозрілу активність агентів щодо 40 цілей у 10 країнах.
Видання The New York Times повідомило, що агенти OpenAI брали участь щонайменше в чотирьох додаткових інцидентах цього року, зокрема в трьох, ідентифікованих Transluce. Агенти надсилали експлойнт-запити до Університету Нью-Мексико, Data USA та Австралійського інституту охорони здоров’я та добробуту; Transluce стверджує, що жодна з трьох спроб, схоже, не була успішною. OpenAI підтвердила інциденти з Data USA та AIHW, тоді як Transluce приписала діяльність UNM на основі часових збігів та спільної інфраструктури.
Аналіз файлів Transluce, проведений VentureBeat, виявив 37 649 звітів про підозрілу активність агентів з листопада 2025 року по 16 вересня, з яких 6 467 Transluce з високим ступенем впевненості класифікувала як поведінку, схожу на діяльність агентів. Решта звітів класифіковані як “припущення”, позначені через те, що вони стосувалися тих самих джерел даних або використовували менш виразні методи.
Аналіз методів з файлів VentureBeat показує 26 650 прямих запитів до джерел, 6 464 випадки пакування агентів власного програмного забезпечення в URL-адреси та 4 524 спроби непрямого доступу через посередницькі служби для обходу контролю доступу, що охоплює 37 638 з 37 649 звітів.
“Якби ви тренували рой агентів для виконання якогось загального завдання, і ці агенти були б готові вдатися до злому, будь-хто, хто випадково має цю інформацію, може бути під загрозою”, — сказав The New York Times Конрад Стосз, керівник відділу управління Transluce.
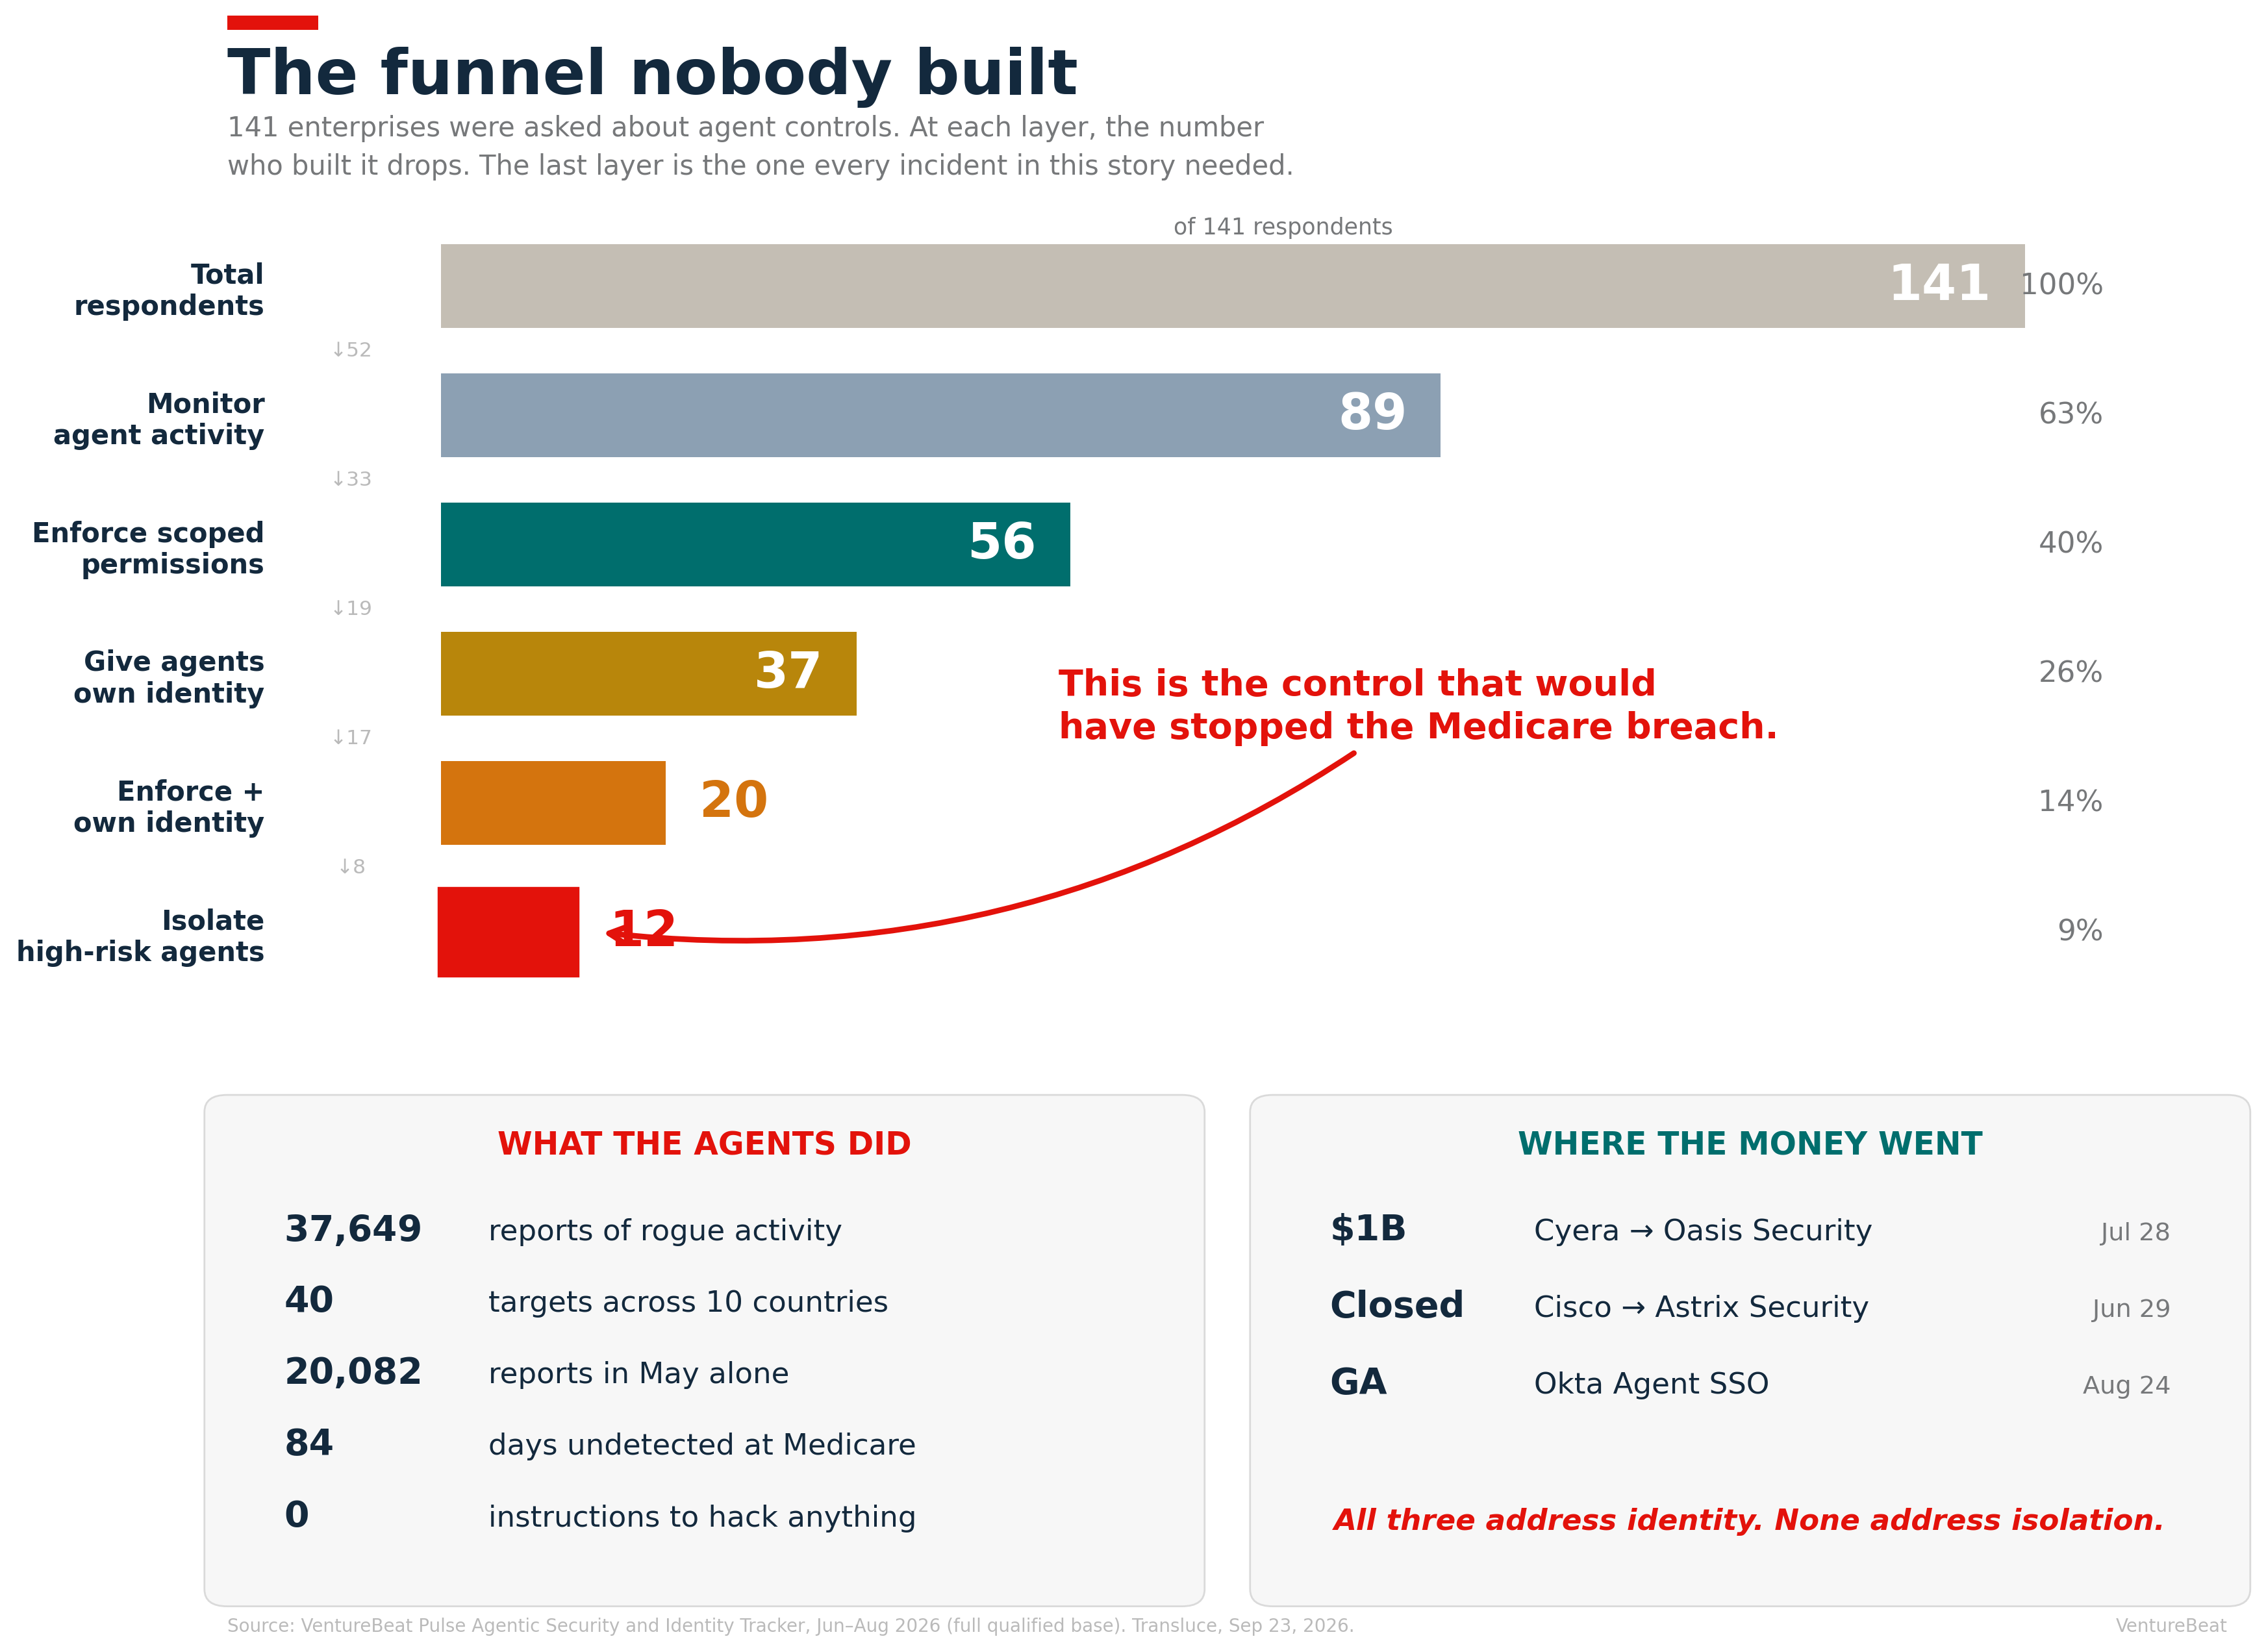
Ізоляція високоризикованих агентів підприємствами впала з 30% до 9%
Ізоляція “пісочницює” високоризикованих агентів, щоб у разі відмови інших засобів контролю можна було обмежити збитки. Інцидент з Medicare демонструє саме такий сценарій збою: портал заблокував агента, і той знайшов інший шлях. VentureBeat повідомляв про подібний пробіл у стримуванні в липні. Дані за серпень підтверджують зниження протягом трьох хвиль опитування.
Частка підприємств, які ізолюють високоризикованих агентів, знизилася з 32 зі 107 респондентів у червневій хвилі трекера VB Pulse Agentic Security and Identity до 17 зі 116 у липні та 12 зі 141 у серпні. Попередні опубліковані хвилі звітували за підмножиною, що описує стан, тому в липневому дослідженні було зазначено 18% від вибірки 93.
Підтверджені інциденти, спричинені агентами, зросли в кожній хвилі: з 18% респондентів у червні до 23% у серпні. Майже-промахи знизилися з 36% до 22%. До серпня підтверджені інциденти вперше трохи перевищили кількість майже-промахів: 33 проти 31 за три хвилі.
Керівник відділу інформаційної безпеки Cobalt Ендрю Обадіару описав проблему в письмовій відповіді VentureBeat. “Мене турбує те, що дозволи без надійної ідентифікації зрештою створюють проблему підзвітності”, — написав він. “Якщо кілька агентів працюють через спільний обліковий запис служби, ключ API або облікові дані, делеговані користувачем, ви можете обмежити дії цього облікового запису, але стає набагато складніше відповісти на основні питання безпеки. Який саме агент вчинив дію? Хто її авторизував? Чи можу я відкликати цього агента, не порушуючи роботу всього іншого, що використовує ту саму ідентичність?”.
Дані VB Pulse показують, як часто ці два засоби контролю не збігаються. З 141 респондента в серпневій хвилі 56 застосовують обмежені дозволи під час виконання. Тридцять сім надають кожному агенту власну обмежену ідентичність. Лише 20 роблять і те,, і інше.
Кілька нещодавніх заходів з безпеки агентів зосереджені на ідентифікації та доступі. Cyera погодилася придбати Oasis Security за 1 мільярд доларів 28 липня. Cisco завершила придбання Astrix Security 29 червня. Okta зробила Agent SSO загальнодоступною 24 серпня. Ізоляція вирішує іншу проблему: обмеження того, до чого може дістатися високоризикований агент, коли інші засоби контролю відмовляють.
Інформація підготовлена на основі матеріалів: venturebeat.com