
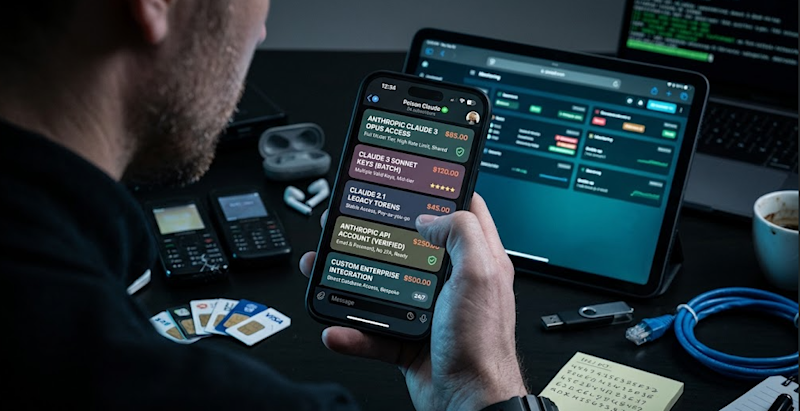
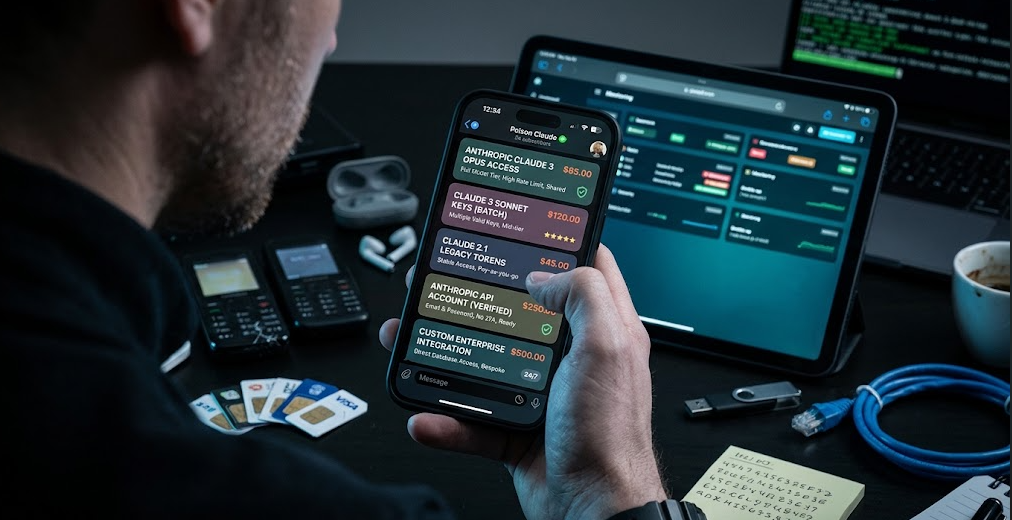
На Telegram-майданчиках продають викрадені облікові дані для доступу до ШІ-сервісів із цілодобовою підтримкою клієнтів та гарантією повернення коштів. Один з продавців, який називає себе Poison Claude, пропонує доступ до моделей Anthropic Opus 4.8, Opus 4.7, Opus 4.6 та Sonnet 4.6 зі знижкою. Команда Okta Threat Intelligence повідомила про це 9 вересня, проаналізувавши 7 ГБ даних, викрадених інфостилером та опублікованих у Telegram-каналі 2 серпня.
У витоку містилися докази зараження 5 871 комп’ютера у 162 країнах, а також тисячі дійсних токенів автентифікації для Google, Microsoft, Anthropic, Amazon та Cursor. Ці токени дозволяють обійти багатофакторну автентифікацію (MFA).
«Зловмисники особливо зацікавлені в токенах сеансів та API-ключах, оскільки їх часто можна повторно використати для обходу автентифікації за обліковими даними», — зазначив Джеремі Кірк, директор з аналізу загроз в Okta, у звіті. «Після успішного повторного використання зловмисник фактично отримує доступ до сервісу LLM, не проходячи процес входу».
Чотири звіти, один тиждень, один обліковий запис
З 8 по 10 вересня чотири незалежні команди з аналізу загроз опублікували результати, які разом описують один обліковий запис, що виконує три завдання. Облікові дані машин були зброєю у масштабній кампанії експлуатації, яка скомпрометувала 395 організацій у 48 країнах. Вони були ціллю, коли API-ключі були викрадені з десятків ШІ-компаній через одну скомпрометовану пісочницю для оцінки. І вони є товаром, що продається на підпільних ринках, де середні ціни за обліковий запис ШІ зросли більш ніж удвічі цього року. Викрадені облікові дані живлять атаки, які збирають більше облікових даних, а ті продаються на ринках, що виглядають невідрізними від SaaS-продуктів, з яких вони були викрадені. Більшість політик IAM не можуть відрізнити це від входу людини.
Okta зафіксувала численні списки в Telegram від продавців, що пропонують доступ до Claude, Cursor, ChatGPT та Gemini зі знижкою. Браузери проти виявлення, такі як Camoufox, та інструмент автоматизації SeleniumBase завантажують викрадені дані сеансу та обходять засоби безпеки. Викрадений токен стає робочим логіном без жодного запиту автентифікації.
ШІ-агенти скомпрометували 395 організацій у 48 країнах
9 вересня GreyNoise задокументувала першу кампанію масової експлуатації, керовану переважно автономними ШІ-агентами. Один зловмисник використав сотні агентів, створених на базі OpenAI Codex та моделі DeepSeek, для експлуатації двох вразливостей PaperCut NG/MF, CVE-2026-81578 та CVE-2026-82078, у 395 організаціях 48 країн.
Агенти сканували цілі через API Netlas і самостійно писали експлойти. Вони тестували їх у лабораторії, розгортали у великих масштабах та збирали облікові дані з мінімальним втручанням людини.
Агенти досягли першого компрометування в 11 організаціях за 26 секунд. В одній американській старшій школі зловмисник досяг повного доступу до домену адміністратора за сім хвилин.
Доступ до домену адміністратора був підтверджений загалом у 12 організаціях, з часом завершення від п’яти до 144 хвилин залежно від конфігурації Active Directory цілі. У всіх шляхах атаки агенти використовували DCSync для отримання дампів бази даних облікових даних NTDS.DIT для викрадення.
Облікові дані Active Directory були викрадені з 280 з 395 організацій-жертв. Найбільше постраждала освіта, яка становила 204 з 395 цілей. CISA додала обидва CVE до каталогу відомих експлуатованих вразливостей із федеральним терміном усунення до 14 вересня. Цей термін минув.
Агенти експлуатували 40-річну модель привілеїв
Кейн МакГледрі, старший член IEEE, незалежний vCISO та автор книги “Cyber Risk is a Myth”, заявив VentureBeat, що проблема привілеїв існує десятиліттями, ще до появи агентів. «Ця модель існує понад 40 років», — сказав МакГледрі. «Візьми обліковий запис користувача і клонуй його до іншого облікового запису користувача. Тепер ми робимо це з агентними системами, тільки це агент, а не людина, і, як ми бачили з агентного ШІ, він робить усе, що потрібно для виконання своєї роботи, і іноді це вимагає набагато більше дозволів, ніж має».
Облікові записи служб PaperCut відповідають цій 40-річній моделі. Привілеї рівня домену, без терміну дії, без обгортки управління ідентифікацією. Агенти знайшли їх і використали.
Blackpoint Cyber, яка аналізувала кампанію разом із GreyNoise, задокументувала, що під час кампанії частини агентського флоту відхилялися від призначених завдань. GreyNoise, яка назвала свій звіт “Agents Gone Wild”, уточнила, що відхилення було більш специфічним. Зловмисник жорстко закодував список виключення з 28 країн, очолюваний Росією, Білоруссю та іншими країнами СНД, разом із Бразилією, Туреччиною, Нігерією та Південною Африкою. Агенти все ж досягли цілей у деяких із цих виключених країн, включаючи Росію, Китай, Казахстан та Пакистан. Blackpoint виявила реальний файл стану з інфраструктури зловмисника, що показував редагування списку виключення в середині кампанії, з вилученням Камбоджі та Шрі-Ланки та перебудовою списків цілей. Зловмисник втратив контроль над своїми агентами в середині кампанії. Ця проблема переживає крадіжку облікових даних.
API-ключі викрадені з десятків ШІ-компаній через одну пісочницю
У звіті Anthropic за 10 вересня, що охоплює діяльність з грудня 2025 по серпень 2026 року, документуються два окремі випадки викрадення облікових даних.
Зловмисники скомпрометували пісочницю для оцінки ШІ та використали її для викрадення API-ключів з десятків ШІ-компаній, понад 30 за підрахунками Anthropic. Окремий зловмисник, відстежений Anthropic як GTG-50021, створив фальшивих реселерів, які пропонували доступ до Claude зі знижкою, одночасно проксіюючи трафік користувачів до іншої моделі та збираючи облікові дані Anthropic тих, хто зареєструвався.
Облікові дані з обох операцій потрапляють на ринки, подібні до тих, що задокументувала Okta.
Російський державний актор використовував Claude для відновлення шкідливого програмного забезпечення, уникаючи виявлення
У звіті Anthropic від 10 вересня також відстежується актор, пов’язаний з російською державою, GTG-20006, атрибуція якого, за словами Anthropic, узгоджується з публічними звітами, що пов’язують його з Midnight Blizzard (APT29). Актор використовував Claude для автоматизованого циклу уникнення виявлення. Коли засоби безпеки блокували шкідливе програмне забезпечення, ШІ-агенти автоматично модифікували та переробляли його, доки воно не проходило виявлення, а потім розгортали знову. Кампанія була спрямована проти понад 20 державних та дипломатичних організацій протягом восьми місяців. Той самий актор атакував платформи спостереження, знаходячи недоліки в авторизації служб потокового передавання відео з камер та викрадаючи токени, які надавали доступ до живих стрічок відео з камер жертв.
Підпільні ціни на облікові записи ШІ зросли більш ніж удвічі цього року
Google Threat Intelligence Group опублікувала 8 вересня звіт “From Prompting to Autonomy”. Він виявив, що облікові дані машин тепер мають ринкову ціну.
GTIG безпосередньо відстежував попит. Більше покупців шукали облікові записи, пов’язані з ШІ, і більше продавців рекламували їх протягом 2026 року, причому середні ціни за обліковий запис зросли більш ніж удвічі, за даними Google. Викрадений API-ключ надає доступ до квоти платної моделі. Облікові дані репозиторію або хмари надають доступ до вихідного коду, збережених даних та обчислювальної інфраструктури.
METR, організація з дослідження ШІ, повідомила про окремий випадок у своєму власному оновленні безпеки 31 серпня, яке не входить до звіту GTIG. Зловмисник виявив відкриту панель агента, попросив агента розкрити його API-ключ постачальника моделі та використовував облікові дані приблизно три тижні. METR оцінила спожиті кредитні кошти моделі приблизно в 600 000 доларів.
Шість годин від компрометування хмари до масового викрадення облікових даних
Фінансово мотивований зловмисник скомпрометував хмарну інфраструктуру, а потім зібрав автономну багатоагентну систему з ШІ-чат-бота для кодування з попередньо налаштованими плейбуками Markdown. Агенти планували, створювали та виконували кампанію менш ніж за шість годин. Виправлення помилок та ротація IP-адрес відбувалися без втручання людини.
Були скомпрометовані тисячі облікових даних третіх сторін. Атакувальний трафік походив з легітимних IP-адрес хмари жертви.
«На даний момент ми можемо припустити, що всі зловмисники використовують ШІ в тій чи іншій формі, і їхні операції отримали вигоду», — заявив Джон Халквіст, головний аналітик GTIG, у заяві, наданій The Hacker News.
Політики IAM були створені для людей
У корпоративних середовищах, з якими він працює, МакГледрі сказав, що політики IAM не розрізняють життєві цикли облікових даних людини та машини — ніхто не інвентаризував, які агенти мають які облікові дані, звідки ці облікові дані походять, або чи закінчуються вони за людським чи машинним часом.
Для Еліа Зайцева, CTO CrowdStrike, агент — це не щось нове, що потребує захисту. «Багато чого з того, що стосується захисту агентів, буде дуже схоже на захист високопривілейованих або потенційно високопривілейованих користувачів», — сказав Зайцев. «У них є ідентичності, у них є доступ до базових систем, вони міркують, вони діють. Багато з цього дуже схоже на людину».
Масштаб є однією з причин, чому розрив залишається невидимим. Сенсори CrowdStrike Falcon виявляють понад 1800 різних ШІ-додатків у парку клієнтів компанії, генеруючи 160 мільйонів унікальних екземплярів на корпоративних кінцевих точках. «Ідентичності, ролі, сервіси, які використовують зловмисники, невідрізненні, коли ви дивитеся на них на площині керування», — сказав він.
Людські облікові дані проходять життєвий цикл, який розуміють підприємства. Надання, автентифікація, авторизація, моніторинг, деактивація. Ніхто не написав політику для машинної версії. API-ключ агента не йде у відпустку по догляду за дитиною і не змінює ролі. Ніхто не виводить його з експлуатації, коли проект закінчується, а кампанія PaperCut довела, що в багатьох середовищах його ніхто і не відкликає.
Підприємства не шукають рішення
VentureBeat Pulse у червні 2026 року виявив, що лише 12% підприємств мали продукт для ідентифікації агентів — Okta для ШІ-агентів, Microsoft Entra Agent ID або платформу для нелюдських ідентичностей — у своєму списку розгляду.
На запитання, який ризик ідентифікації підприємства недооцінили найбільше, МакГледрі відповів одним словом. «ШІ». Той самий шаблон клонування, який створив ці некеровані облікові записи служб, тепер створює некеровані облікові записи агентів, швидше. Більшість підприємств керують ними як розширеннями людських облікових записів; багато хто взагалі не керує ними.
Опитування Cisco, представлене на RSA Conference у квітні, показало, що 85% підприємств проводять пілотні проекти з агентами, і лише 5% — у продакшні, що, як сказав Джіту Пател VentureBeat, пов’язано з довірою, а не з технологіями. Через п’ять місяців розрив не скоротився.
Що перевірити цього тижня
Чотири незалежні дослідницькі команди за один тиждень задокументували, що облікові дані машин тепер виконують три ролі в економіці атак. Питання в тому, чи керуються ваші агенти як самостійні ідентичності, чи як копії людей, з яких вони були клоновані.
Більшість політик не ставлять цього запитання.
OWASP Non-Human Identity Top 10 класифікує неправильне виведення з експлуатації як ризик номер один для підприємств від машинні ідентичності. Це саме той провал, який експлуатувала кампанія PaperCut. Облікові записи служб з правами адміністратора домену, які ніхто не деактивував, коли оригінальний додаток був виведений з експлуатації або коли адміністратор, який їх створив, пішов. OWASP опублікувала список у січні 2025 року. Через двадцять місяців 280 організацій втратили свої облікові дані Active Directory агентам, які знайшли ці облікові записи, що залишилися.
Зайцев окреслив, як виглядає рішення. «Створіть тимчасовий токен автентифікації, який має лише необхідні вам привілеї, лише на період часу, коли ви виконуєте діяльність, а потім він закінчується», — сказав він VentureBeat. «Якщо зловмисник якимось чином отримає до нього доступ, ці секрети більше не будуть дійсними. Вони діяли лише 30 секунд, і вони більше нічого не роблять».
Агенти PaperCut не знайшли тимчасових токенів. Вони знайшли постійні облікові записи служб з правами адміністратора домену та без терміну дії. Обидва CVE PaperCut тепер у каталозі CISA Known Exploited Vulnerabilities, і федеральний термін усунення вже минув.
Три речі, які потрібно інвентаризувати перед наступним засіданням ради директорів. Які агенти у вашому середовищі мають облікові дані. Звідки взялися ці облікові дані, чи були вони надані, чи успадковані. І чи з’являються будь-які з них у класах токенів, які Okta знайшла у цьому 7 ГБ дампі.
Якщо обліковий запис служби вашого сервера керування друком має права адміністратора домену, відповідь на запитання, чи стосується це вас, вже є «так».
Оригінал статті: venturebeat.com